Cyberwar -Cyberattack: Πώς γίνεται η επίθεση, πώς εκδηλώνεται, πώς εντοπίζεται

Γράφει ο Αλέξανδρος Νίκλαν
Σύμβουλος Θεμάτων Ασφαλείας
Είναι πολλοί οι χρήστες στο χώρο του διαδικτύου οι οποίοι αναρωτιούνται πώς είναι δυνατόν να ξεφεύγει ένας hacker σε σενάριο κυβερνοπολέμου/κυβερνοεπίθεσης και να μην εντοπίζεται από τις αρχές. Άραγε ρωτούν, είναι τόσο δύσκολο να τον εντοπίσουν; Η απάντηση μου είναι πώς η δυσκολία της εύρεσης ενός hacker έχει τρεις παραμέτρους.
Η πρώτη αφορά την ικανότητα του επιτιθέμενου, δηλαδή το πόσο μεγάλη γνώση έχει του χώρου της ασφάλειας πληροφορικής και των σχετικών εργαλείων αλλά και του φυσικού πεδίου ασφαλείας.
Η δεύτερη έχει να κάνει με την εξίσωση κόστους ζημιάς με κόστους επιχείρησης εντοπισμού ενός ηλεκτρονικού εισβολέα. Προφανώς, για να εντοπιστεί κάποιος και να γίνει αναδρομή όλων των βημάτων επίθεσης του, θέλει χρόνο, κόπο και χρήμα (εργατοώρες + νομικά έξοδα). Αν η ζημιά είναι απλά μια αλλαγή σελίδας (defacement) ή μια προσωρινή απώλεια για υπηρεσίες ( DDoS ) προφανώς δεν υπάρχει λόγος να ξοδέψεις τίποτα παραπάνω εκτός από την επαναφορά της αρχικής κατάστασης και την βελτίωση των μέτρων ασφαλείας για τα κενά που υπήρξαν.
Η τρίτη και κυριότερη είναι αυτή που αφορά τη σημαντικότητα της ίδιας της πράξης. Είναι τελείως διαφορετικό να υπάρξει μια επίθεση κατά μιας υπηρεσίας ταχυδρομείου ή ιστοσελίδας μιας εταιρίας από μια συντονισμένη επίθεση εναντίον των δικτύων ενός κράτους ή ακόμα και υποκλοπές δεδομένων από ευαίσθητους τομείς, π.χ. νοσοκομεία, τράπεζες κλπ.
Ας πάρουμε όμως ένα σενάριο για να υπάρχει μια ιδέα πώς εκδηλώνεται μια επίθεση και πώς αντιμετωπίζεται. Το σενάριο να αναφέρω πώς είναι ρεαλιστικό και προέρχεται από προσωπική εμπειρία μέσα από ομάδα ανταπόκρισης ασφαλείας (CSIRT).
ΕΠΙΘΕΣΗ
1. Επιλογή Στόχου: Το πρώτο βήμα σε μια επίθεση είναι πάντα η επιλογή του στόχου για κάποιον κακόβουλο και το “μέτρημα” του, όσον αφορά την οικονομική ή συμβολική αξία του, καθώς φυσικά και ο βαθμός δυσκολίας που περιέχει το εγχείρημα.
Με απλά λόγια, ο επίδοξος εισβολέας θα κάνει χρήση διάφορων τεχνικών και εργαλείων (έτοιμα ή ειδικά παραμετροποιημένα) για να μαζέψει πληροφορίες για το στόχο του (enumeration, footprinting, social engineering, vulnerability scan, trash diving etc). Παράλληλα, θα γίνει ένας έλεγχος όλων των φυσικών στοιχείων που σχετίζονται με τον στόχο έτσι ώστε να υπάρξει μια εικόνα και για τη δυναμική που έχει στον πραγματικό κόσμο και πόσο αυτή η δυναμνική ενδέχεται να αυξήσει το βαθμό δυσκολίας. Παράδειγμα, ένα νοσοκομείο μπορεί να έχει πολύ ισχυρό ηλεκτρονικό δίκτυο, αλλά επί της ουσίας δε διαθέτει την ίδια φυσική δυναμική που έχει ένας οργανισμός που σχετίζεται με τον στρατό, την αστυνομία ή ακόμα και τις τράπεζες (όπου υπάρχει ισχυρότατο νομικό τμήμα που ασχολείται με τα ζητήματα υποκλοπών).
Το πρώτο βήμα της αναγνώρισης (recon) μπορεί να πάρει ακόμα και εβδομάδες. Όχι όμως πάνω από μήνα, καθώς το περιβάλλον είναι αρκετά δυναμικό και οι λεπτομέρειες μπορεί να αλλάξουν καθιστώντας την όλη προσπάθεια άκυρη.
2. Επιλογή εργαλείων: Εδώ ακριβώς είναι και το σημείο που δείχνει την ικανότητα του επιτιθέμενου. Οι περισσότερες επιθέσεις του κυβερνοκόσμου γίνονται με περίπου έτοιμα εργαλεία και κλασσικές μεθόδους επίθεσης μέσα από ήδη παραβιασμένα συστήματα ( zombies, DDoS, fragmentation attack, man in the middle, etc. ). Αυτού του είδους οι επιθέσεις είναι και οι πιο εύκολες να αντιμετωπιστούν, συγκριτικά πάντα με τις επόμενες σε αναφορά.
Υπάρχουν όμως και επιθέσεις με ειδικά λογισμικά, με παραμετροποιημένα εργαλεία και ειδικές συνθήκες σε λογισμικό, παράδειγμα μέσα από metasploit, xss injection, κτλ. Φυσικά όλο αυτό θα ολοκληρωθεί από anonymizer proxies (μηχανήματα που κρύβουν τις ΙΡ ) σε μορφολογία αλυσίδας (chain proxies), έτσι ώστε η πηγή της επίθεσης να μην μπορεί να βρεθεί ποτέ. Ειδικά, όταν μετά από την επίθεση το τερματικό, η κάρτα δικτύου και οτιδήποτε σχετικό με αυτά, ως ηλεκτρονικό ίχνος καταστραφεί, η πιθανότητα να βρεθεί ο δράστης μειώνεται δραματικά.
3. Επίθεση: Σε αντίθεση με ό,τι πιστεύουν πολλοί, η επίθεση διαρκεί ελάχιστα λεπτά και ο δράστης απομακρύνεται ταχύτατα μετά τη πράξη του. Οι περισσότερες δράσεις έτσι και αλλιώς γίνονται αυτόματα, ειδικά από τη στιγμή που ο δράστης έχει προχωρήσει στη διαμόρφωση όσων αναφέρθηκαν παραπάνω. Το ακόμα πιο δυσάρεστο είναι πώς οι στόχοι-θύματα χρειάζονται εώς και μέρες, αναλόγως το μέγεθος του δικτύου τους, για να αντιληφθούν πώς έπεσαν θύμα επίθεσης. Αυτό σημαίνει πώς ο επιτιθέμενος έχει ήδη το προβάδισμα. Θυμίζω εδώ το παράδειγμα του stuxnet που χρειάστηκαν χρόνια για να βρεθεί πώς είναι λογισμικό κωδικοποιημένο από ΗΠΑ και Ισραήλ με στόχο τους πυρηνικούς αντιδραστήρες του Ιράν.
Κατά την διάρκεια της επίθεσης σε αντίθεση με ό,τι βλέπουν κάποιοι σε ταινίες, μεσολαβεί μόνο αυτοματοποιημένη επίθεση και άμυνα από τα μηχανήματα και συστήματα που θα μετέχουν αυτής της κυβερνο-μάχης. Ελάχιστες φορές θα ενεργοποιηθεί ο ανθρώπινος παράγοντας και αυτό θα είναι κυρίως από την πλευρά της άμυνας, καθώς τα IPS/IDS θα εντοπίσουν πιθανή ανωμαλία στη ροή δεδομένων και σε θύρες επικοινωνίας συστημάτων (traffic singature/pattern, port spoofing/redirection traffic, etc. ).
AMYNA
Η άμυνα είναι απείρως πιο πολύπλοκη και πιο δύσκολη. Οι λόγοι είναι πώς πέρα από το γεγονός πως έχεις να αντιμετωπίσεις μια ευρεία γκάμα επιθέσεων με διάφορες τακτικές και μεθόδους, έχεις και τη δυσκολία διατήρησης της ποιότητας υπηρεσιών εντός του οργανισμού που βρίσκεσαι, έτσι ώστε να μην δημιουργηθεί οικονομικό πρόβλημα αλλά και δυσκολίες στην εργασιακή καθημερινότητα προκαλώντας ζημιά χωρίς καν να έχει εισβάλει κάποιος (transparent SecDef)
Αρχικά, πρέπει να υπολογιστεί πώς δεν υπάρχει ποτέ και πουθενά 100% ασφάλεια. Αυτό σημαίνει πώς πρέπει πάντα να υπάρχει εφεδρικό πλάνο αντίδρασης για να συνεχίσει να υφίσταται ο οργανισμός ακόμα και αν όλο το κεντρικό δίκτυο του καταρρεύσει. Το Εργασιακό Σχέδιο Ασφαλείας (BCP) θέλει πολύ μεγάλη ανάλυση όμως, καθώς περιέχει και πλάνα επανάκαμψης (disaster recovery) αλλά και νομικά πλαίσια που δεν είναι θέμα του συγκεκριμένου άρθρου, θα μείνω αποκλειστικά στα δραστικά στοιχεία της άμυνας.
1. Η άμυνα εξαρτάται πάντα από την ικανότητα των μηχανικών και συμβούλων ασφαλείας, καθώς και από τα τεχνικά στοιχεία του εξοπλισμού (hardware) και τις δικές τους ικανότητες. Για παράδειγμα, διαφορετικά θα αντιδράσει μια συστοιχία (raid/ traffic ballancer) από IPS/IDS + Firewalls σε μια επίθεση από ένα απλό router/firewall που έχει ο μέσος όρος εταιριών σήμερα. Σε αυτό φυσικά, όπως και στην επίθεση από hacker, πάντα πρώτο ρόλο έχει η εξίσωση κόστους άμυνας με αξία δεδομένων. Αν τα δεδομένα σου είναι π.χ. κρατικής σημασίας, προφανώς και πρέπει η επένδυση να είναι εξίσου μεγάλη.
Δεν θα ζαλίσω με παραμετροποιήσεις ή ρυθμίσεις για τα συστήματα, καθώς περνάμε σε πολύ τεχνικά επίπεδα. Θα πω απλά πώς αν το σύστημα έχει φτιαχτεί σωστά, 9 στις 10 δεν θα υπάρξει καμία παραβίαση, η μία όμως στις δέκα θα είναι εκείνη η περίπτωση που θα ασχοληθώ.
2. Μέθοδοι αντίδρασης on the fly. Αν είσαι τυχερός και εντοπίσεις νωρίς την επίθεση, τότε οι τρόποι δράσης είναι μόνο δύο. Ο πρώτος είναι να περιορίσεις την έκταση της ζημιάς, απομονώνοντάς την υπηρεσία και το δίκτυο που βρίσκεται υπό επίθεση (damage control) μέχρι να αναδρομολογήσεις την υπηρεσία αυτή σε άλλα δίκτυα (περίπτωση BCP που αναφέρθηκε). Αυτό συνήθως δουλεύει αν η επιλογή σου ως στόχο έχει γίνει από μέτρια ικανούς επιτιθέμενους.
Στον δεύτερο τρόπο άμυνας, που είναι και ο πιο επώδυνος, σημαίνει πώς θα αποκοπείς συνολικά από το διαδίκτυο καθώς η επίθεση είναι τόσο μεγάλη και τόσο σφοδρή που το δίκτυο σου θα κινδυνεύει με ολική κατάρρευση και ίσως και υποκλοπή δεδομένων. Η δεύτερη επιλογή μπορεί να φαντάζει πιο λογική, όμως επί της ουσίας είναι και εκείνη που προκαλεί τη μεγαλύτερη ζημιά σε ένα οργανισμό, καθώς διακόπτει τις υπηρεσίες του για άγνωστο χρονικό διάστημα. χάνοντας ίσως και εκατομμύρια ευρώ/δολάρια.
Όποια μέθοδο και αν επιλεγεί, το σίγουρο είναι πώς θα προκληθεί (οικονομική) ζημιά στην εταιρία. Το χειρότερο όμως θα είναι να έχει υπάρξει και υποκλοπή, καθώς εκεί τίθεται και θέμα διαχείρισης εταιρικής φήμης, άρα μέγιστη απώλεια χρημάτων, αφού η διαφήμιση θα είναι 100% αρνητική.
ΑΝΤΕΠΙΘΕΣΗ
Ο εντοπισμός (traceback) δεν είναι πάντα απλός και θέλει ειδικές διαδικασίες και πρωτόκολλα (digital forensics ) καθώς μια επίθεση μπορεί να καταλήξει σε αίθουσες δικαστηρίων (ανάλογα τη σοβαρότητά της ) και είναι σημαντικό τα πειστήρια να θεωρούνται “ακέραια”. Ο τομέας digital forensics είναι επίσης σημαντικός αλλά πολύ μεγάλος για να γίνει αντικείμενο αυτού του άρθρου.
Σε αυτή τη διαδικασία ανεύρεσης στοιχείων για τον δράστη, πάντα το πρώτο βήμα γίνεται από τα μηχανήματα που προσβλήθηκαν. Εκεί ερευνώνται στοιχεία που μπορούν να οδηγήσουν στον δράστη όπως κάποια ΙΡ διεύθυνση, κάποιο εκτελέσιμο αρχείο που έμεινε πίσω για να σβήσει αρχεία κτλ κτλ.
Ακολουθεί η διαδικασία reverse engineering για να αναλυθούν όποια στοιχεία κώδικα βρέθηκαν μήπως και ταυτοποιηθεί κάποιο μοτίβο γραφής κώδικα (code signature) όπως και άλλα στοιχεία που μπορεί να βοηθήσουν σε ανεύρεση του δράστη.
Όλα αυτά συλλέγονται και δίνονται στο νομικό τμήμα, στις Αρχές και στη διεύθυνση του οργανισμού, αν και εφόσον αυτό κριθεί ότι πρέπει να γίνει. Μια απόφαση που ανήκει αποκλειστικά στο διευθυντή ασφαλείας και στο νομικό τμήμα του οργανισμού.
Σε συμφωνία τώρα με τις Αρχές του τόπου, ξεκινάει το πλάνο αντίδρασης. Οι Αρχές ερευνώντας, στο πλαίσιο της ανοιχτής εξέτασης, εντοπίζουν μέχρι που μπορεί να φτάνει η ανίχνευση της κάθε ΙΡ διεύθυνσης που συνήθως σταματάει σε μια σειρά από anonymizer proxies. Στην περίπτωση αυτή, η δυσκολία αυξάνεται καθώς οι περισσότεροι εξ αυτών (proxies), είτε θα βρίσκονται σε χώρα με διαφορετικό νομοθετικό πλαίσιο, είτε θα είναι στη σκιώδη σφαίρα λειτουργίας του dark net. Εκεί τίθεται και το πρώτο ερώτημα στο αν τελικά το κόστος αντίδρασης υπερέχει αυτό της ζημιάς. Συνήθως, κάπου εκεί σταματάει η έρευνα καθώς ο εντοπισμός πίσω από anonymizers και μάλιστα σε μορφή αλυσίδας (chain proxies) είναι δαπανηρότατος σε χρόνο και χρήμα.
Οι περιπτώσεις που θα συνεχιστεί το έργο είναι για διεθνή εγκλήματα όπως παιδεραστία, τρομοκρατία ή ακόμα και για υποκλοπές εθνικών δεδομένων κρίσιμων για την εθνική άμυνα. Σε αυτή την περίπτωση το παιχνίδι γίνεται δύσκολο και ενδιαφέρον.
Η κλήση ενταλμάτων μέσω EUROPOL/INTERPOL ανοίγει το 90% των proxies παγκοσμίως. Όσον αφορά το DarkNet υπάρχουν διαδικασίες που δεν είναι της παρούσης, αν και οι αποκαλύψεις για τα εργαλεία της NSA/CIA δίνουν μια ιδέα για ό,τι γίνεται και πώς αναλύονται κάποια πράγματα.
Στη συνέχεια, η αναδρομή μέσα από τους proxies (ip traceback) λειτουργεί γρήγορα και εντοπίζεται η ΙΡ που χρησιμοποιήθηκε ως διεύθυνση μέσα από τα στοιχεία των ISP (πλέον κρατούν στοιχεία συνδέσεως ως και 2 έτη) με σφραγίδα ημερομηνίας και αριθμό συνδρομητή. Αυτό ειναι το πρώτο σενάριο.
Το δεύτερο σενάριο είναι δυσκολότερο, καθώς ελέγχει την περίπτωση όπου η επίθεση ξεκίνησε από τερματικό σε δημόσιο χώρο και το τερματικό πλέον δεν υπάρχει, διότι καταστράφηκε. Σ’ αυτή την περίπτωση εντοπίζεται αρχικά το router που συνδέθηκε ο χρήστης και γίνεται χρήση πολλών μεθόδων για αυτό. Ας μου επιτραπεί να δώσω μια ενδεικτική εικόνα ως παράδειγμα:
– Wifi δίκτυο μέσα από war driving μέθοδο (περαστικός που κλέβει σήμα κοινώς). Την ώρα και ημέρα της χρήσης του router που ταυτοποιήθηκε με την ώρα εκκίνησης της επίθεσης (ip + timestamp ) θα σπεύσουν οι Αρχές και στα φυσικά μέσα ασφαλείας. Οι κάμερες κλειστού κυκλώματος ( CCTV ) και ό,τι έχουν καταγράψει (6 μήνες η υποχρεωτική αποθήκευση στο εξωτερικό με βάση τη νομοθεσία) θα σκαναριστεί σε απόσταση 100 μέτρων από το συγκεκριμένο wifi router. Όσοι εντοπιστούν με ενεργές συσκευές στα χέρια τους στις λήψεις, θα μπουν υπό εξέταση που, συνήθως, είναι και επιτυχής καθώς μετά φεύγει από το πλαίσιο του κυβερνοκόσμου και περνάει στον κόσμο της φυσικής παρακολούθησης και ανάκρισης.
– GSM δίκτυο κινητής τηλεφωνίας. Λίγο πιο δύσκολα εδώ, καθώς κινητές συσκευές (tablet, κινητά) διαθέτουν όλοι πλέον και ειδικά αυτές με τα “Πακιστανικά νούμερα” όπως λέμε ή burn phones όπως τα λένε στο εξωτερικό. Επομένως είναι πολύ δύσκολο να ταυτοποιηθούν με τους χρήστες τους. Σ΄αυτή τη περίπτωση γίνεται χρήση των δεδομένων των παροχών κινητής και ταυτοποιείται η ΙΡ του διαδικτύου με το IMEI/IMSI της συσκευής, όπου θα συνδυαστεί με χρόνο και ώρα επίθεσης. Αμέσως μετά εντοπίζεται με είδος τριγωνομετρίας, όπου βρίσκεται και η κυψέλη μετάδοσης του παρόχου και ο τομέας εκπομπής.
Αν η συσκευή είναι ακόμα ενεργή, τότε με το σύστημα GPS εντοπίζεται με απόκλιση 5 – 30 μέτρων. Αν δεν είναι ενεργή, τότε μπαίνει στο παιχνίδι και πάλι το σύστημα CCTV και οι κάμερες που βρίσκουν το στίγμα GPS μέσω τελευταίας εκπομπής του κινητού και προχωρούν σε ταυτοποίηση ώρας και ημερομηνίας επίθεσης με αυτό. Έτσι, έχοντας ώρα, ημερομηνία και στίγμα, κάνουν ανάλυση των λήψεων από κλειστό κύκλωμα καμερών στην ευρύτερη περιοχή και βρίσκουν ενεργές συσκευές εκείνη τη στιγμή. Αμέσως μετά αρχίζει και η δουλειά των Αρχών με ανακρίσεις κτλ.
Επίλογος
Να αναφέρω ξανά πως τα παραπάνω είναι ελάχιστο δείγμα ενός σεναρίου κυβερνοπολέμου/κυβερνοεπίθεσης και πολλά από αυτά μπορεί (σίγουρα μάλλον) να αλλάξουν στη πορεία, γεγονός που απαιτεί συνεχείς δράσεις και εναλλακτικές από την ομάδα CSIRT καθώς και συνεχή συνεργασία με νομικούς, διεθνείς και τοπικές Αρχές. Η κοινή λογική λέει πώς οι ομάδες αυτές μπορούν να καταφέρουν τα πάντα, δεδομένης της τηρούμενης αναλογίας σε δαπάνη χρόνου, χρήματος και εργατοωρών. Φυσικά αυτό θα έχει πάντα σχέση με τη βασική εξίσωση σε ασφάλεια που δείχνει το κόστος εργασιών και δαπανών, σε σχέση με την συμβολική και οικονομική αξία της ζημιάς για την υποκλοπή πληροφορίας και αλλοίωσης συστήματος.
Υ.Γ. Δύο είναι τα δόγματα στο χώρο της κυβερνοασφάλειας:
Δεν υπάρχει 100% ασφάλεια πουθενά και για τίποτα.
Κανείς δεν μπορεί να κρυφτεί στο διαδίκτυο αν γίνει ο απόλυτος στόχος των Αρχών.
ΠΗΓΗ: geopolitics.iisca.eu



GEOPOLITICO
Πόλεμος συμφερόντων για το LNG – Το τουρκικό σχέδιο και η ελληνική απάντηση
Στο Direct News, ο Ανδρέας Μουντζουρούλιας παρουσιάζει τις πληροφορίες του για τον GSI, αναλύει τα τουρκικά δημοσιεύματα για την Γκίλφοϊλ και εξετάζει τη σύγκρουση συμφερόντων γύρω από το LNG και τον Κάθετο Διάδρομο.
Τις εξελίξεις γύρω από την ηλεκτρική διασύνδεση Ελλάδας–Κύπρου, τον ανταγωνισμό για τη διακίνηση φυσικού αερίου προς την Ευρώπη και την ενίσχυση της συνεργασίας με την Ινδία ανέδειξε ο Ανδρέας Μουντζουρούλιας στην εκπομπή «Direct News». Στο επίκεντρο της ανάλυσής του βρέθηκε η ανάγκη η Αθήνα να προχωρήσει τους ενεργειακούς και αμυντικούς σχεδιασμούς της, απέναντι στην προσπάθεια της Άγκυρας να ενισχύσει τον περιφερειακό της ρόλο.
Κεντρικό θέμα αποτέλεσε η πληροφορία που μετέφερε ο παρουσιαστής για την υποβολή αιτήματος από τη Nexans προς τις ελληνικές αρχές, προκειμένου να κινηθεί η διαδικασία έκδοσης NAVTEX για τις εργασίες του Great Sea Interconnector.
Σύμφωνα με όσα ανέφερε, ακολουθεί η εξέταση του αιτήματος από την αρμόδια διυπουργική επιτροπή, η εισήγηση προς τον υπουργό Εξωτερικών και, μετά την έγκριση, η προώθησή του στο υπουργείο Εθνικής Άμυνας για την έκδοση της σχετικής αναγγελίας. Ο ίδιος τοποθέτησε τις πιθανές εξελίξεις στα τέλη Οκτωβρίου ή στις αρχές Νοεμβρίου, επικαλούμενος πληροφορίες από πηγές του.
Ο Ανδρέας Μουντζουρούλιας υποστήριξε επίσης ότι, βάσει της ενημέρωσης που διαθέτει, δεν έχει υποβληθεί αντίστοιχο αίτημα αδειοδότησης προς την Τουρκία. Περιέγραψε ως διαφορετικό ζήτημα την ενημέρωση των χωρών της περιοχής για τις εργασίες και κάλεσε την ελληνική κυβέρνηση να προχωρήσει στο επόμενο βήμα, χωρίς να αφήσει περιθώριο επιβολής τουρκικών απαιτήσεων.
Η ενεργειακή σύγκρουση πίσω από τη διπλωματία
Μεγάλο μέρος της εκπομπής αφιερώθηκε στην αναφερόμενη απομάκρυνση της Κίμπερλι Γκίλφοϊλ από την αμερικανική πρεσβεία στην Αθήνα και στον τρόπο με τον οποίο την παρουσίασαν τουρκικά μέσα ενημέρωσης.
Ο παρουσιαστής μετέφερε δημοσιεύματα της Hürriyet και του Haber Global, επισημαίνοντας ότι επιχειρούν να συνδέσουν την εξέλιξη με ενδεχόμενη υποβάθμιση της Ελλάδας και αλλαγή των ισορροπιών στην Ανατολική Μεσόγειο. Διευκρίνισε, ωστόσο, ότι αυτή αποτελεί τουρκική ανάγνωση και δεν αποδεικνύει από μόνη της μεταστροφή της αμερικανικής πολιτικής.
Στη δική του ανάλυση, το ουσιαστικό διακύβευμα βρίσκεται στον ανταγωνισμό για το LNG και στις υποδομές μεταφοράς φυσικού αερίου προς την ευρωπαϊκή αγορά. Συνέδεσε τον ελληνικό Κάθετο Διάδρομο με τις κινήσεις της τουρκικής BOTAŞ και τις συνεργασίες της με αμερικανικές ενεργειακές εταιρείες, εκτιμώντας ότι η Άγκυρα επιδιώκει μεγαλύτερο μερίδιο στη διακίνηση και εμπορία αερίου.
Η Τουρκία, όπως ανέφερε, επιχειρεί να αξιοποιήσει αγωγούς, εγκαταστάσεις LNG, αποθηκευτικούς χώρους και διασυνδέσεις, ώστε να εξελιχθεί σε περιφερειακό κέντρο αναδιανομής ενέργειας. Κατά τον ίδιο, αυτή η επιδίωξη δημιουργεί ανταγωνιστικές πιέσεις προς τους ελληνικούς σχεδιασμούς.
Παράλληλα, εξέφρασε ανησυχία για το ενδεχόμενο παρατεταμένης μεταβατικής περιόδου στην αμερικανική πρεσβεία. Αντιπαρέβαλε την πολιτική πρόσβαση που αποδίδει στον Τομ Μπάρακ στην Άγκυρα με την ανάγκη η Αθήνα να διαθέτει συνομιλητή με εμπειρία και επιρροή στην Ουάσιγκτον.
Στο πλαίσιο της συζήτησης για πιθανή διαδοχή, αναφέρθηκε στα ονόματα των Γκας Μπιλιράκη, Τζον Κατσιματίδη και Τζον Τζορτζ, παρουσιάζοντάς τα ως ονόματα που ακούγονται και εκφράζοντας προτίμηση για τον Μπιλιράκη.
Ελλάδα, Κύπρος και Ινδία: Από τις επαφές στη βιομηχανική συνεργασία
Ξεχωριστή θέση είχε η προσέγγιση Ελλάδας–Ινδίας, με αφορμή τις επαφές του Ινδού αξιωματούχου Ρατζές Κουμάρ Σινγκ στην Αθήνα, έπειτα από την παρουσία του στην Κύπρο.
Ο Ανδρέας Μουντζουρούλιας αναφέρθηκε στη συνάντηση με τον Θανάση Δαβάκη και στην επίσκεψη στον Ναύσταθμο Σαλαμίνας, δίνοντας έμφαση στις συζητήσεις για την αμυντική βιομηχανία και την ανάπτυξη κοινών πρωτοβουλιών. Εκτίμησε ότι η συνεργασία μπορεί να αποκτήσει συγκεκριμένο τεχνολογικό και βιομηχανικό περιεχόμενο, ακόμη και μέσα από συμπαραγωγές οπλικών συστημάτων.
Για την κυπριακή διάσταση, στάθηκε στην επίσκεψη του Ινδού αξιωματούχου στην Πράσινη Γραμμή και στην προβολή εικόνων από τη διχοτομημένη Λευκωσία σε ινδικά μέσα. Κατά την εκτίμησή του, η ανάδειξη των συνεπειών της τουρκικής εισβολής έχει ιδιαίτερη πολιτική σημασία.
Συνέδεσε, επίσης, τις αμυντικές επαφές με τον οικονομικό διάδρομο Ινδίας–Μέσης Ανατολής–Ευρώπης, τον IMEC. Υποστήριξε ότι το Νέο Δελχί αντιμετωπίζει την Ελλάδα και την Κύπρο ως κρίσιμους εταίρους για την πρόσβασή του στην ευρωπαϊκή αγορά, μέσα από ένα πλέγμα λιμενικών, εμπορικών και στρατηγικών συνεργασιών.
Ιδιαίτερη αναφορά έκανε στη Θεσσαλονίκη, την οποία παρουσίασε ως λιμάνι που διεκδικεί σημαντικό ρόλο στη μεταφορά ινδικών εμπορευμάτων προς τα Βαλκάνια. Τόνισε, πάντως, ότι ένας τέτοιος σχεδιασμός προϋποθέτει αναβάθμιση των υποδομών και αξιόπιστη εμπορευματική σιδηροδρομική σύνδεση.
Τριβές ανάμεσα σε Άγκυρα και Μπακού
Η εκπομπή εξέτασε ακόμη τις εντάσεις που, σύμφωνα με τον παρουσιαστή, καταγράφονται στις σχέσεις Τουρκίας–Αζερμπαϊτζάν, με αφορμή το ζήτημα της μαντίλας στα σχολεία.
Ο ίδιος περιέγραψε αντιδράσεις από τουρκικούς κυβερνητικούς κύκλους και απαντήσεις από την αζερική πλευρά, η οποία επικαλείται τον κοσμικό χαρακτήρα του κράτους και απορρίπτει παρεμβάσεις στα εσωτερικά της. Εκτίμησε ότι η αντιπαράθεση αναδεικνύει όρια στην τουρκική επιρροή επί του Μπακού.
Ταυτόχρονα, απέρριψε τις αναφορές περί πραξικοπήματος και καθόδου στρατού στους δρόμους, αναφέροντας ότι σχετικά βίντεο που κυκλοφόρησαν ήταν προϊόντα τεχνητής νοημοσύνης. Οι τριβές που περιέγραψε παρουσιάστηκαν ως ένδειξη πίεσης στη σχέση των δύο χωρών, χωρίς να τεκμηριώνουν από μόνες τους οριστική στρατηγική ρήξη.
Ο Καπετανίδης στην Israel Hayom και η αμυντική σχέση με το Ισραήλ
Ο Ανδρέας Μουντζουρούλιας στάθηκε ιδιαίτερα στο άρθρο του αρχισυντάκτη του Geopolitico.gr, Χρήστου Κωνσταντινίδη, στην Israel Hayom, με αναφορά στη Γενοκτονία των Ελλήνων του Πόντου και στην ιστορία του Νίκου Καπετανίδη.
Ανέδειξε τη σημασία της παρουσίασης σε ισραηλινό μέσο της δράσης του Πόντιου δημοσιογράφου, ο οποίος κατέγραφε τις διώξεις και τις σφαγές και οδηγήθηκε στην αγχόνη από το κεμαλικό καθεστώς. Αναφέρθηκε επίσης στην παρουσία του Τοπάλ Οσμάν στο άρθρο και στη σύνδεσή του με τη βία σε βάρος ελληνικών και αρμενικών πληθυσμών.
Στη συνέχεια παρουσίασε βασικά σημεία ανάλυσης του Σάι Γκαλ για την αμυντική συνεργασία Ελλάδας–Ισραήλ, δίνοντας έμφαση στην εκτίμηση ότι η Ελλάδα αποκτά ευρύτερο στρατηγικό και βιομηχανικό ρόλο, πέρα από την αγορά εξοπλισμών.
Χρήστος Κωνσταντινίδης: Η Τουρκία αρνείται να λογοδοτήσει για τα δικά της εγκλήματα
Λιβύη και «Γαλάζια Πατρίδα»
Στο κλείσιμο, ο παρουσιαστής εξέφρασε ανησυχία για τις εξελίξεις στη Λιβύη και το ενδεχόμενο περαιτέρω κινήσεων γύρω από το τουρκολιβυκό μνημόνιο. Κάλεσε την Αθήνα να αξιοποιήσει τη διπλωματική της επιρροή και τον ρόλο της στην Ευρωπαϊκή Ένωση.
Τέλος, μετέφερε πληροφορίες για χρονική μετάθεση του τουρκικού νομοσχεδίου περί «Γαλάζιας Πατρίδας», συνδέοντάς την με την αναμονή των ελληνικών αποφάσεων για τον GSI. Κατά την εκτίμησή του, η αναβολή αποτελεί τακτικό χειρισμό της Άγκυρας, η οποία παρακολουθεί τις επόμενες κινήσεις της Αθήνας.
Ιστορία - Πολιτισμός
Arolsen Archives: Το αρχείο που αναζητά τα ίχνη εκατομμυρίων θυμάτων του ναζισμού
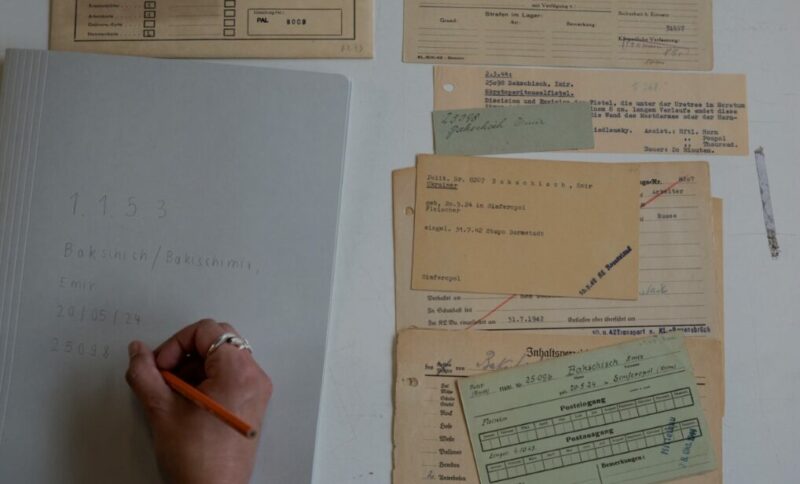
Στη γερμανική πόλη Μπαντ Άρολσεν φυλάσσεται μία από τις σημαντικότερες συλλογές τεκμηρίων για τα θύματα των ναζιστικών διώξεων.
Περισσότερα από 30 εκατομμύρια έγγραφα, κατάλογοι κρατουμένων και στοιχεία καταναγκαστικής εργασίας βοηθούν στην ανασύνθεση προσωπικών ιστοριών που κινδύνεψαν να χαθούν οριστικά. Με την ψηφιοποίηση και τη χρήση νέων τεχνολογιών, το αρχείο επιχειρεί να διατηρήσει ζωντανή τη μνήμη και να δώσει απαντήσεις σε οικογένειες που εξακολουθούν να αναζητούν την τύχη των συγγενών τους. Πίσω από κάθε όνομα σε έναν κατάλογο κρατουμένων, πίσω από κάθε φθαρμένο έγγραφο και κάθε χειρόγραφη καταχώριση μπορεί να κρύβεται μια ανθρώπινη ιστορία που δεν έχει ακόμη ολοκληρωθεί.
Για χιλιάδες οικογένειες, η αναζήτηση πληροφοριών για συγγενείς που διώχθηκαν, φυλακίστηκαν ή εξαφανίστηκαν κατά τη ναζιστική περίοδο παραμένει μια ανοιχτή υπόθεση, ακόμη και οκτώ δεκαετίες μετά το τέλος του Β΄ Παγκοσμίου Πολέμου. Στη Γερμανία, τα Arolsen Archives, το Διεθνές Κέντρο για τις Ναζιστικές Διώξεις, αποτελούν έναν από τους σημαντικότερους θεσμούς για τη διερεύνηση αυτών των υποθέσεων. Η συλλογή τους περιλαμβάνει περισσότερα από 30 εκατομμύρια ιστορικά έγγραφα, με πληροφορίες για περίπου 17,5 εκατομμύρια ανθρώπους που υπήρξαν θύματα ή επιζώντες του ναζιστικού καθεστώτος.
Το έργο του αρχείου δεν περιορίζεται στη φύλαξη ιστορικών τεκμηρίων. Στόχος είναι να διατηρηθούν τα πρωτότυπα, να οργανωθούν οι πληροφορίες που περιέχουν και να γίνουν προσβάσιμες σε συγγενείς θυμάτων, ερευνητές και πολίτες από όλο τον κόσμο. Έτσι, τα έγγραφα της ναζιστικής περιόδου μετατρέπονται σε ένα εργαλείο αναζήτησης της ιστορικής αλήθειας και αποκατάστασης της μνήμης.
Από τα αρχεία των διώξεων στην αναζήτηση της ανθρώπινης μοίρας
Τα Arolsen Archives ιδρύθηκαν το 1948, με την ονομασία International Tracing Service, σε μια εποχή κατά την οποία εκατομμύρια άνθρωποι προσπαθούσαν να εντοπίσουν συγγενείς τους που είχαν χαθεί στη διάρκεια του πολέμου. Η αρχική αποστολή ήταν να βοηθήσουν στον εντοπισμό αγνοουμένων και στη διευκρίνιση της τύχης ανθρώπων που είχαν υποστεί ναζιστικές διώξεις. Με την πάροδο των δεκαετιών, η συλλογή εξελίχθηκε σε ένα διεθνές αρχείο ιστορικής τεκμηρίωσης. Τα έγγραφα αφορούν κρατουμένους σε στρατόπεδα συγκέντρωσης, γκέτο και φυλακές της Γκεστάπο, ανθρώπους που οδηγήθηκαν σε καταναγκαστική εργασία, αλλά και επιζώντες που βρέθηκαν υπό τη φροντίδα συμμαχικών οργανώσεων μετά το 1945. Περιλαμβάνονται επίσης στοιχεία για τους εκτοπισμένους πληθυσμούς και τη μετανάστευση κατά τα πρώτα μεταπολεμικά χρόνια.
Οι κατάλογοι, τα δελτία κρατουμένων, οι καταγραφές μεταγωγών και τα διοικητικά έγγραφα μπορούν να προσφέρουν πολύτιμες πληροφορίες για την πορεία ενός ανθρώπου μέσα στο σύστημα διώξεων. Ένα όνομα, μια ημερομηνία ή ένας αριθμός μητρώου ενδέχεται να αποτελέσει το στοιχείο που θα συνδέσει διαφορετικά έγγραφα και θα επιτρέψει την ανασύνθεση ενός μέρους της ζωής του. Ωστόσο, το αρχείο δεν είναι πλήρες. Πολλά έγγραφα καταστράφηκαν από τους ίδιους τους Ναζί ή χάθηκαν κατά τη διάρκεια του πολέμου. Επιπλέον, εκατομμύρια άνθρωποι δολοφονήθηκαν χωρίς να καταγραφούν ποτέ τα ονόματά τους. Για τον λόγο αυτό, η απουσία ενός προσώπου από τις διαθέσιμες συλλογές δεν σημαίνει ότι δεν υπήρξε ή ότι δεν υπέστη διώξεις.
Η ψηφιοποίηση αλλάζει τον τρόπο αναζήτησης
Για πολλά χρόνια, η αξιοποίηση του αρχείου απαιτούσε εκτεταμένη χειρωνακτική εργασία. Οι ερευνητές έπρεπε να εξετάζουν φακέλους, να διαβάζουν χειρόγραφες σημειώσεις και να αντιπαραβάλλουν πληροφορίες που βρίσκονταν σε διαφορετικά έγγραφα. Η ψηφιοποίηση αλλάζει σταδιακά αυτή τη διαδικασία. Τα Arolsen Archives αναπτύσσουν ένα ηλεκτρονικό αρχείο μέσω του οποίου οι χρήστες μπορούν να αναζητούν ονόματα και ιστορικά θέματα, να εντοπίζουν ψηφιοποιημένα τεκμήρια και να εξετάζουν το περιεχόμενό τους από απόσταση. Η διαδικασία, ωστόσο, δεν τελειώνει με τη σάρωση ενός εγγράφου. Για να μπορεί να αναζητηθεί αποτελεσματικά, πρέπει να καταχωριστούν τα στοιχεία του, να συνδεθούν τα ονόματα με τις αντίστοιχες εγγραφές και να οργανωθούν οι πληροφορίες που περιέχει.
Σε αυτό το στάδιο αξιοποιούνται τεχνολογίες οπτικής αναγνώρισης χαρακτήρων (OCR), καθώς και εργαλεία που βοηθούν στην ομαδοποίηση και τη διασύνδεση δεδομένων. Η τεχνητή νοημοσύνη μπορεί να διευκολύνει την ανάγνωση καταλόγων και την αντιπαραβολή πληροφοριών από διαφορετικά έγγραφα, ώστε να εντοπίζονται πιθανές συνδέσεις ανάμεσα σε πρόσωπα, τόπους και γεγονότα. Η τεχνολογία, όμως, δεν υποκαθιστά την ιστορική έρευνα. Τα παλιά έγγραφα περιέχουν δυσανάγνωστα χειρόγραφα, διαφορετικές γραφές ονομάτων, συντομογραφίες και λάθη καταγραφής. Για τον λόγο αυτό, η αυτοματοποιημένη αναγνώριση χρειάζεται έλεγχο και αξιολόγηση, ιδιαίτερα όταν αφορά στοιχεία που μπορούν να επηρεάσουν την ανασύνθεση της μοίρας ενός θύματος.
Όταν ένα όνομα οδηγεί σε μια οικογενειακή ιστορία
Η σημασία των Arolsen Archives γίνεται ιδιαίτερα εμφανής μέσα από τις αναζητήσεις συγγενών. Για ανθρώπους που προσπαθούν να μάθουν τι συνέβη σε έναν παππού, μια γιαγιά ή έναν άλλο συγγενή που εξαφανίστηκε κατά τη ναζιστική περίοδο, ακόμη και ένα μικρό εύρημα μπορεί να έχει μεγάλη συναισθηματική και ιστορική αξία. Η αναζήτηση μπορεί να οδηγήσει σε πληροφορίες για την κράτηση ενός προσώπου, τη μεταφορά του σε στρατόπεδο, την καταναγκαστική εργασία ή την παρουσία του σε μεταπολεμικό καταυλισμό εκτοπισμένων. Σε άλλες περιπτώσεις, τα έγγραφα προσφέρουν μόνο αποσπασματικές ενδείξεις, οι οποίες χρειάζεται να διασταυρωθούν με άλλες πηγές.
Το ηλεκτρονικό αρχείο είναι ελεύθερα προσβάσιμο και μπορεί να χρησιμοποιηθεί τόσο για προσωπικές αναζητήσεις όσο και για επιστημονικούς, εκπαιδευτικούς και δημοσιογραφικούς σκοπούς. Όταν η διαδικτυακή έρευνα δεν αποδίδει αποτελέσματα, οι ενδιαφερόμενοι μπορούν να απευθυνθούν στην υπηρεσία αναζήτησης του οργανισμού. Η προσπάθεια αυτή έχει ιδιαίτερη σημασία σε μια εποχή κατά την οποία οι επιζώντες του ναζισμού λιγοστεύουν. Καθώς οι προσωπικές μαρτυρίες χάνονται σταδιακά, τα τεκμήρια αποκτούν ακόμη μεγαλύτερη βαρύτητα για την ιστορική έρευνα και τη διατήρηση της μνήμης.
#everynamecounts: Η μνήμη ως συλλογική προσπάθεια
Η ψηφιοποίηση δεν στηρίζεται αποκλειστικά στους εργαζομένους του αρχείου. Σημαντικό ρόλο έχουν και οι εθελοντές που συμμετέχουν στην πρωτοβουλία #everynamecounts. Μέσω της δράσης αυτής, πολίτες βοηθούν στην καταχώριση πληροφοριών από ιστορικά έγγραφα, ώστε τα ονόματα και τα σχετικά στοιχεία να γίνουν ευκολότερα αναζητήσιμα. Η συμμετοχή τους συμβάλλει στην προσπάθεια να συνδεθούν οι ψηφιοποιημένες σελίδες με συγκεκριμένα πρόσωπα και να διευκολυνθούν οι μελλοντικές αναζητήσεις.
Πρόκειται για μια μορφή συμμετοχικής ιστορικής μνήμης, στην οποία η τεχνολογία συνδυάζεται με την ανθρώπινη εργασία. Η καταχώριση ενός ονόματος δεν αποτελεί απλώς μια τεχνική διαδικασία: είναι ένας τρόπος να αναγνωριστεί η ύπαρξη ενός ανθρώπου και να διατηρηθεί η ιστορία του μέσα σε ένα ευρύτερο αρχείο συλλογικής εμπειρίας. Παράλληλα, η πρωτοβουλία #StolenMemory επικεντρώνεται στην αναζήτηση συγγενών πρώην κρατουμένων στους οποίους είχαν αφαιρεθεί προσωπικά αντικείμενα κατά τη σύλληψή τους. Τα αντικείμενα αυτά, όταν είναι δυνατόν να επιστραφούν στις οικογένειες, λειτουργούν ως απτοί σύνδεσμοι με ανθρώπους των οποίων η ιστορία συχνά έχει διασωθεί μόνο μέσα από έγγραφα.
Παρά την πρόοδο της ψηφιοποίησης, η προστασία των πρωτότυπων εγγράφων παραμένει βασική προτεραιότητα. Πολλά από αυτά χρησιμοποιήθηκαν επί δεκαετίες για τη διεκπεραίωση αιτημάτων εντοπισμού αγνοουμένων. Το συχνό ξεφύλλισμα, η αντιγραφή και η μεταφορά τους έχουν αφήσει σημάδια φθοράς. Οι εργασίες συντήρησης περιλαμβάνουν την κατάλληλη συσκευασία, την αντιμετώπιση της όξινης φθοράς του χαρτιού και την καταγραφή της κατάστασης κάθε τεκμηρίου. Η ψηφιακή πρόσβαση περιορίζει την ανάγκη συνεχούς χειρισμού των πρωτοτύπων, χωρίς όμως να καταργεί την ανάγκη διατήρησής τους.
Η σημασία της συλλογής έχει αναγνωριστεί και διεθνώς: από το 2013, τα Arolsen Archives περιλαμβάνονται στο πρόγραμμα «Μνήμη του Κόσμου» της UNESCO, το οποίο αποσκοπεί στην προστασία και ανάδειξη σημαντικών τεκμηρίων της παγκόσμιας ιστορίας.
Ένα αρχείο για το παρελθόν και τις επόμενες γενιές
Η δουλειά των Arolsen Archives δείχνει ότι η ιστορική μνήμη δεν διατηρείται μόνο μέσα από μνημεία, επετείους και δημόσιες τελετές. Διατηρείται και μέσα από την επίμονη εργασία της καταγραφής, της διασταύρωσης και της προστασίας των τεκμηρίων. Κάθε έγγραφο μπορεί να αποτελέσει μια μαρτυρία για το πώς οργανώθηκαν οι διώξεις, πώς λειτούργησε ο μηχανισμός καταναγκαστικής εργασίας και ποιες συνέπειες είχε ο ναζισμός για εκατομμύρια ανθρώπους. Ταυτόχρονα, μπορεί να προσφέρει σε μια οικογένεια μια πληροφορία που αναζητούσε επί δεκαετίες.
Σε μια περίοδο κατά την οποία η παραπληροφόρηση και η διαστρέβλωση ιστορικών γεγονότων εξακολουθούν να αποτελούν πρόκληση, η πρόσβαση στις πρωτογενείς πηγές αποκτά ιδιαίτερη σημασία. Τα αρχεία δεν απαντούν σε κάθε ερώτημα, ούτε μπορούν να αναπληρώσουν τα τεκμήρια που χάθηκαν. Μπορούν, όμως, να διασώσουν όσα εξακολουθούν να υπάρχουν και να επιτρέψουν στις επόμενες γενιές να τα μελετήσουν. Στο Μπαντ Άρολσεν, η αναζήτηση δεν αφορά μόνο το τι συνέβη στο παρελθόν. Αφορά και τη δυνατότητα να μη χαθούν ξανά τα ίχνη ανθρώπων που βρέθηκαν στο επίκεντρο ενός από τα μεγαλύτερα εγκλήματα της ευρωπαϊκής ιστορίας.
Αναλύσεις
Πού βρίσκεται η Ελλάδα στον σχεδιασμό του IMEC;
Η επίκληση της ελληνικής κληρονομιάς, η κριτική για τις αμερικανικές τοποθετήσεις στα ελληνοτουρκικά και η ανάγκη μιας εθνικής στρατηγικής που θα συνδέει πολιτισμό, παραγωγή, υποδομές και αποτροπή βρέθηκαν στο επίκεντρο της συζήτησης.
Την απόσταση ανάμεσα στους επαίνους για τον ελληνικό πολιτισμό και στην έμπρακτη υποστήριξη των ελληνικών θέσεων ανέδειξαν ο Σταύρος Καλεντερίδης και η Μάγδα Αθανασιάδου στην εκπομπή της 14ης Οκτωβρίου. Με αφετηρία την ομιλία του Μάρκο Ρούμπιο στην Πνύκα, η συζήτηση επεκτάθηκε στον ανταγωνισμό για τους εμπορικούς και ενεργειακούς διαδρόμους και στον κίνδυνο η Ελλάδα να περιοριστεί σε έναν δευτερεύοντα μεταφορικό ρόλο στον IMEC.
Η Αθανασιάδου, εκπαιδευτικός και υποψήφια διδάκτωρ του Τμήματος Ιστορίας και Αρχαιολογίας του ΑΠΘ, υποστήριξε ότι η πολιτιστική κληρονομιά αποτελεί συντελεστή εθνικής ισχύος. Η αξιοποίησή της, όμως, προϋποθέτει ένα κράτος που μπορεί να τη συνδέσει με συγκεκριμένες πολιτικές, παραγωγική οικονομία και υπεράσπιση της κυριαρχίας του.
Η ελληνική κληρονομιά ως εργαλείο πολιτικής
Αναλύοντας την ομιλία Ρούμπιο, η προσκεκλημένη επισήμανε ότι η επίκληση της αρχαίας Ελλάδας από ξένες δυνάμεις υπηρετεί συχνά σύγχρονες πολιτικές επιδιώξεις. Στη δική της ανάγνωση, ο Αμερικανός υπουργός αξιοποίησε έννοιες όπως η δημοκρατία, η αριστεία, η φιλοπατρία και η θυσία, συνδέοντάς τες με τον διεθνή ρόλο των ΗΠΑ.
Ιδιαίτερη έμφαση έδωσε στη σημασία της αριστείας στην αρχαία ελληνική πόλη. Όπως εξήγησε, οι ξεχωριστές ικανότητες ενός ανθρώπου αποκτούσαν αξία μέσα από την υπηρεσία προς την κοινότητα. Η διάκριση αυτή, κατά την ίδια, είναι απαραίτητη για να κατανοηθεί το περιεχόμενο των αρχαιοελληνικών αναφορών και να αποφεύγεται η προσαρμογή τους στις εκάστοτε πολιτικές σκοπιμότητες.
Ο Καλεντερίδης συνέδεσε τη συζήτηση με τη χρήση του όρου «αριστεία» στην ελληνική πολιτική ζωή, ασκώντας έντονη κριτική στην κυβέρνηση για την απόσταση που, όπως υποστήριξε, χωρίζει τη σχετική ρητορική από την πραγματικότητα.
Η κριτική για Κύπρο και ελληνοτουρκικά
Το βασικό σημείο της κριτικής της Αθανασιάδου ήταν ότι οι αναφορές στην εθνική ταυτότητα και στην υπεράσπιση των συμφερόντων των κρατών δεν συνοδεύτηκαν, κατά την εκτίμησή της, από αντίστοιχες σαφείς τοποθετήσεις υπέρ των ελληνικών θέσεων.
Η ίδια χαρακτήρισε τις απαντήσεις Ρούμπιο στα ελληνοτουρκικά ως τήρηση ίσων αποστάσεων και επέκρινε την απουσία σαφούς αναφοράς στη στρατιωτική κατοχή στην Κύπρο και στα θαλάσσια δικαιώματα των νησιών. Υποστήριξε ότι η γενική προτροπή για αποφυγή σύγκρουσης αφήνει εκτός συζήτησης ήδη συντελεσμένες παραβιάσεις και τις συνέπειές τους.
Ο Καλεντερίδης συμφώνησε με αυτή την αποτίμηση, τονίζοντας την αντίφαση που εντοπίζει ανάμεσα στην αξιοποίηση του ελληνικού πολιτιστικού συμβολισμού και στην αντιμετώπιση των ελληνικών ζητημάτων κυριαρχίας.
Η Αθανασιάδου έστρεψε, πάντως, το βάρος στην ελληνική ευθύνη. Η στάση των ξένων δυνάμεων πρέπει να οδηγεί τη χώρα σε καλύτερη οργάνωση της δικής της στρατηγικής. Η ιστορική κληρονομιά, όπως σημείωσε, οφείλει να λειτουργεί ως οδηγός για το παρόν και το μέλλον, αποφεύγοντας την προγονοπληξία και την αυτάρκεια των επαίνων.
IMEC: Το κρίσιμο ζήτημα είναι ποιος σχεδιάζει
Στο δεύτερο μεγάλο σκέλος της εκπομπής, οι δύο συνομιλητές συζήτησαν τον διάδρομο διασύνδεσης Ινδίας–Μέσης Ανατολής–Ευρώπης και τη θέση που μπορεί να διεκδικήσει η Ελλάδα.
Ο Καλεντερίδης εξέφρασε ανησυχία για αναλύσεις και σχεδιασμούς που, όπως ανέφερε, αναδεικνύουν την Ιταλία και την Τεργέστη, παραμερίζοντας την ελληνική διαδρομή. Συνέδεσε αυτόν τον κίνδυνο με την κατάσταση του ελληνικού σιδηροδρόμου, επιρρίπτοντας βαριές πολιτικές ευθύνες στην κυβέρνηση για τις ελλείψεις του δικτύου και την τραγωδία των Τεμπών.
Η Αθανασιάδου επικεντρώθηκε στο περιεχόμενο της ελληνικής συμμετοχής. Με βάση τις αναλύσεις που επικαλέστηκε, ο IMEC αφορά ένα σύνθετο σύστημα μεταφορών, τεχνολογίας, ψηφιακών υποδομών και ασφάλειας. Συνεπώς, το ζητούμενο για μια χώρα είναι να έχει λόγο στις υπηρεσίες, στα πρότυπα και στις τεχνολογικές συνεργασίες που θα καθορίζουν τη λειτουργία του.
«Αν γίνουμε το γαϊδουράκι του IMEC», ανέφερε χαρακτηριστικά, περιγράφοντας τον κίνδυνο μιας συμμετοχής περιορισμένης στη μεταφορά φορτίων. Στην ανάλυσή της, η γεωγραφική θέση χρειάζεται υποδομές, τεχνογνωσία και δυνατότητα προστασίας τους για να αποδώσει ουσιαστικό στρατηγικό όφελος.
Οι επιφυλάξεις για τα σενάρια γύρω από την Γκίλφοϊλ
Η συζήτηση επεκτάθηκε στον Κάθετο Διάδρομο και στα σενάρια που ο Καλεντερίδης συνέδεσε με την Κίμπερλι Γκίλφοϊλ και ανταγωνιστικά συμφέροντα στην περιοχή.
Η Αθανασιάδου διατύπωσε ρητή επιφύλαξη ως προς την εξαγωγή συμπερασμάτων για παρασκηνιακές μεθοδεύσεις. Επισήμανε ότι δεν διαθέτει πρόσβαση στα κέντρα αποφάσεων και ότι ούτε τα δημοσιεύματα που συζητούν τέτοια ενδεχόμενα επιτρέπουν βεβαιότητες. Έθεσε ως ουσιαστικό ερώτημα το πώς δρα η ίδια η Ελλάδα μέσα σε αυτόν τον ανταγωνισμό.
Πολιτισμός, παραγωγή και αποτροπή
Επικαλούμενη τη σκέψη του Παναγιώτη Κονδύλη, η προσκεκλημένη υποστήριξε ότι η οικονομία, η πολιτική και η στρατιωτική ισχύς συνδέονται στενά. Έδωσε έμφαση στην παραγωγική ανασυγκρότηση, στην αμυντική βιομηχανία, στην έρευνα και στην καινοτομία, καθώς και στην ανάγκη ενός κράτους ικανού να αποτρέπει τον πόλεμο.
Παράλληλα, ανέδειξε τη διδασκαλία της ελληνικής γλώσσας, τη συνεργασία με την ομογένεια, τα θερινά σχολεία και τις πανεπιστημιακές ανταλλαγές ως πεδία άσκησης πολιτιστικής πολιτικής. Ο Καλεντερίδης μετέφερε σχετικές εμπειρίες από τη Βοστόνη, περιγράφοντας ενδιαφέρον ακαδημαϊκών για συνεργασίες στην Ελλάδα και εμπόδια στην υλοποίησή τους.
Ξεχωριστή αναφορά έγινε στη Θεσσαλονίκη και στις δυνατότητές της ως βαλκανικού κέντρου εκπαίδευσης και συνεργασίας. Η Αθανασιάδου συνέδεσε αυτές τις προοπτικές με τη λειτουργία των μεταφορικών υποδομών και την αξιοποίηση των νέων επιστημόνων. Η θέση που διατύπωσε ήταν σαφής: ο πολιτισμός αποτελεί οργανικό μέρος της εθνικής στρατηγικής και χρειάζεται θεσμούς, ανθρώπους και υποδομές για να μετατραπεί σε ισχύ.

Πόλεμος συμφερόντων για το LNG – Το τουρκικό σχέδιο και η ελληνική απάντηση
Στο Direct News, ο Ανδρέας Μουντζουρούλιας παρουσιάζει τις πληροφορίες του για τον GSI, αναλύει τα τουρκικά δημοσιεύματα για την Γκίλφοϊλ...

Arolsen Archives: Το αρχείο που αναζητά τα ίχνη εκατομμυρίων θυμάτων του ναζισμού
Στη γερμανική πόλη Μπαντ Άρολσεν φυλάσσεται μία από τις σημαντικότερες συλλογές τεκμηρίων για τα θύματα των ναζιστικών διώξεων. Περισσότερα από...

Πού βρίσκεται η Ελλάδα στον σχεδιασμό του IMEC;
Η επίκληση της ελληνικής κληρονομιάς, η κριτική για τις αμερικανικές τοποθετήσεις στα ελληνοτουρκικά και η ανάγκη μιας εθνικής στρατηγικής που...
Νέα τουρκική πρόκληση νότια του Καστελλόριζου! NAVTEX της Άγκυρας στην περιοχή που θα περάσει το γαλλικό ερευνητικό για το καλώδιο Ελλάδας–Κύπρου
Η Άγκυρα εξέδωσε NAVTEX για περιοχή νότια του Καστελλόριζου, όπου έχει προγραμματιστεί η πολυεθνική άσκηση «EUNOMIA», αμφισβητώντας τη δικαιοδοσία του...

EurAsia Review: Ποιοι προστατεύουν τα κυκλώματα λαθρεμπορίου στα σύνορα Ιράν, Πακιστάν και Αφγανιστάν – Ο σκοτεινός ρόλος παραγόντων ασφαλείας
Ένα εκτεταμένο σύστημα παράνομου εμπορίου, διαφθοράς και πολιτικής προστασίας περιγράφει σε ανάλυσή του το EurAsia Review. Από τα καύσιμα και...
-
 Αναλύσεις4 εβδομάδες πριν
Το τελεσίγραφο Καλίν την ώρα που η Τουρκία προετοιμάζεται για πόλεμο!
-
 Άμυνα3 μήνες πριν
Ρωσσικό ΜΜΕ: Ελληνικό «μπλόκο» στην απαίτηση για Patriot – Πώς γνωρίζει το Κίεβο απόρρητα στοιχεία για τους πυραύλους μας;
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ3 μήνες πριν
Πακιστανός με καναδική υπηκοότητα ο υπαίτιος της πυρκαγιάς στον Έβρο! Πιθανόν να μετέφερε μετανάστες
-

 GEOPOLITICO1 μήνα πριν
Το διέρρευσε ο Παπαχελάς! Έφεραν τον Καλίν στο Μαξίμου – Τί συζήτησε με τον Μητσοτάκη;
-
 Αναλύσεις2 μήνες πριν
Καραγκιούλ: «Αν Ελλάδα, Κύπρος και Ισραήλ επιτεθούν στην Τουρκία, ο χάρτης του Αιγαίου θα αλλάξει»
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ2 μήνες πριν
Ξέσπασμα της μητέρας της Μυρτούς για την υπόθεση Τζαβέντ Ασλάμ: «Δεν ξεχνώ ποτέ» – «Δήμαρχος των Πακιστανών ο Δούκας»
-
 GEOPOLITICO4 εβδομάδες πριν
Τί λέει Τούρκος δημοσιογράφος για Σάββα Καλεντερίδη; «Έκανε πολύ καλά τη δουλειά του για τη χώρα του – Δεν μπορούσε να τον στριμώξει η ΜİΤ»
-

 Αναλύσεις3 μήνες πριν
Εάν η Τουρκία απορρίψει τη συμφωνία αποχώρησης από την Κύπρο θα απομακρυνθεί δια της βίας