Πόσο σοβαρή είναι η κυβερνοεπίθεση στην Cosmote και για ποιους;

Στις 14 Οκτωβρίου, με μία ανακοίνωση 653 λέξεωνΕνημέρωση 14/10/2020 «κρυμμένη» στην ενότητα των δελτίων Τύπου του ομίλου OTE, και μια διακριτική παραπομπή στην κεντρική σελίδα της Cosmote, η εταιρεία κινητής γνωστοποίησε στο κοινό ότι στις 8 Σεπτεμβρίου έπεσε θύμα κυβερνοεπίθεσης.
Άγνωστοι απέσπασαν ηλεκτρονικό αρχείο, το οποίο περιλάμβανε στοιχεία των κλήσεων που πραγματοποίησαν ή δέχθηκαν συνδρομητές κινητής κατά το πενθήμερο 1-5 Σεπτεμβρίου 2020 και συγκεκριμένα: αριθμό τηλεφώνου, ημέρα και ώρα πραγματοποίησης της κλήσης και διάρκειά της, τύπο συσκευής, IMSI (15ψήφιος κωδικός ο οποίος χρησιμοποιείται για τη μοναδική αναγνώριση του συνδρομητή στο δίκτυο κινητής τηλεφωνίας), ηλικία, φύλο, ARPU (μέσο έσοδο ανά χρήστη), συντεταγμένες σταθμού βάσης και πρόγραμμα κινητής των συνδρομητών Cosmote. Με άλλα λόγια, οι μόνοι που δεν φαίνεται να επηρεάστηκαν είναι αυτοί που επί πέντε ημέρες δεν μίλησαν καθόλου στο κινητό τους. Η κυβερνοεπίθεση αφορά τους πελάτες και άλλων παρόχων, αφού αν κάποιος κάλεσε ή δέχθηκε κλήση από συνδρομητή της Cosmote κατά το πρώτο πενθήμερο του Σεπτεμβρίου, τότε ο αριθμός του βρίσκεται στη λίστα των στοιχείων που έχουν στα χέρια τους οι χάκερς.
Με δυο λόγια
Η είδηση «έπαιξε χαμηλά» στα περισσότερα ενημερωτικά site και πλην ελαχίστων εξαιρέσεων δεν υπήρξε καμία αναφορά για το περιστατικό στον κυριακάτικο Τύπο. Από την πλευρά της η Cosmote, με την ανακοίνωσή της επιχειρεί να υποβαθμίσει το ζήτημα και να καθησυχάσει το κοινό, διαβεβαιώνοντας ότι το αρχείο δεν περιλάμβανε: περιεχόμενο κλήσεων (συνομιλίες) ή περιεχόμενο μηνυμάτων, ονοματεπώνυμα ή διευθύνσεις, κωδικούς πρόσβασης, δεδομένα πιστωτικών καρτών ή τραπεζικών λογαριασμών. Η εταιρεία, απευθυνόμενη στους συνδρομητές της τονίζει ότι δεν χρειάζεται να προβούν σε καμία ενέργεια, αλλά όποιος θέλει να μάθει περισσότερα μπορεί να στείλει e-mailΟδηγίες για το e-mail στον Υπεύθυνο Προστασίας Δεδομένων με θέμα «Άσκηση δικαιώματος σχετικά με Περιστατικό Cybersecurity». Την ίδια στιγμή ο τομεάρχης Ψηφιακής Διακυβέρνησης του ΣΥΡΙΖΑ Μάριος Κάτσης με ανακοίνωσή του διερωτάται αν θα επιβληθούν κυρώσεις στην Cosmote, έναν πάροχο που έχει στο πελατολόγιό του μεγάλες εταιρείες και δημόσιους οργανισμούς, με τον όμιλο του ΟΤΕ να βρίσκεται πίσω από τον σχεδιασμό και την υλοποίησηΨηφιακές υποδομές και υπηρεσίες πληροφορικής για τον Δημόσιο Τομέα | Cosmote έργων όπως η γραμμή έκτακτης ανάγκης 112.
Επειδή οι απορίες που μας γεννήθηκαν από το περιστατικό ήταν πολλές, απευθυνθήκαμε σε ειδικούς κυβερνοασφάλειας, στη Δίωξη Ηλεκτρονικού Εγκλήματος, στις αρμόδιες ανεξάρτητες αρχές προστασίας προσωπικών δεδομένων και απορρήτου επικοινωνιών, αλλά και στην ίδια την Cosmote, ώστε να απαντήσουμε σε ερωτήματα όπως: Ποιοι μπορεί να κρύβονται πίσω από την κυβερνοεπίθεση; Πώς μπορούν να αξιοποιηθούν κακόβουλα τα στοιχεία που απέσπασαν οι χάκερς; Πόσους συνδρομητές αφορά και τι πρέπει να προσέχουν από εδώ και στο εξής; Ακολούθησε η εταιρεία όλες τις προβλεπόμενες από τον νόμο διαδικασίες; Κινδυνεύει με πρόστιμο;
Τα στοιχεία και η χρησιμότητά τους
Όπως αναφέρει στο inside story γνώστης του χώρου των τηλεπικοινωνιών και στέλεχος υπουργείου, το αρχείο που εξήχθη από τους χάκερ είναι αρχείο διαχείρισης πελατειακών σχέσεων (CRM). «Κάθε φορά που μιλάνε δύο άνθρωποι στο τηλέφωνο, δημιουργείται μία εγγραφή λεπτομερειών κλήσης (CDR) στο σύστημα του κάθε παρόχου. Η καταγραφή περιλαμβάνει το λεγόμενα εξωτερικά στοιχεία της επικοινωνίας, δηλαδή το ποιος αριθμός μιλάει με ποιον, από ποια κεραία, πότε πραγματοποιήθηκε η κλήση και πόση διάρκεια είχε. Η πληροφορία αυτή αποθηκεύεται για ένα μεγάλο χρονικό διάστημα στο αρχείο της εταιρείας και για λόγους τιμολόγησης και σε περίπτωση που ζητηθεί από τις διωκτικές αρχές στο μέλλον». Προς αποφυγή παρανοήσεων, η ίδια πηγή διευκρινίζει ότι το συγκεκριμένο περιστατικό με την Cosmote δεν αφορά υποκλοπή συνομιλιών, αλλά υφαρπαγή δεδομένων. «Κανένας πάροχος δεν αποθηκεύει τις συνομιλίες. Οι μόνες συνομιλίες που ηχογραφούνται είναι αυτές όπου υπάρχει η συναίνεση και των δύο μερών, π.χ. όταν υπάρχει επικοινωνία με το τμήμα εξυπηρέτησης πελατών». Εξάλλου η διατήρηση δεδομένων που αποκαλύπτουν το περιεχόμενο των επικοινωνιών απαγορεύεται ρητά από τον νόμοΝόμος 3917/2011 Άρθρο 3. Όπως ξεκαθαρίζουν όλοι με τους οποίους συνομιλήσαμε, τα στοιχεία που απέσπασαν οι χάκερς δεν διευκολύνουν τυχόν παράνομες υποκλοπές συνομιλιών, για τις οποίες εξάλλου χρειάζεται κατάλληλος εξοπλισμός –στον οποίον δεν έχει πρόσβαση ο καθένας– και φυσική εγγύτητα στον στόχο.
Το αρχείο που απέσπασαν οι χάκερς σίγουρα είναι πολύ χρήσιμο για το marketing της εταιρείας, αφού συνδυάζει τα CDR, με τον αριθμό κινητού και τον μοναδικό κωδικό του κάθε πελάτη, περιλαμβάνει την ημερομηνία γέννησής του, το φύλο του, το πακέτο τηλεφωνίας που έχει και το μέσο έσοδο που αποφέρει στην εταιρεία. «Έτσι μπορούν να προκύψουν ομάδες συνδρομητών που έχουν ίδια χαρακτηριστικά και μοτίβα επικοινωνίας και η εταιρεία να τους προσεγγίσει με κάποια νέα προγράμματα ή προσφορές».
Σύμφωνα με έμπειρο επαγγελματία στο χώρου του Cyber Threat IntelligenceCyber threat intelligence (ασχολείται με τη συλλογή πληροφοριών και την κατανόηση των κυβερνοαπειλών), τα λεγόμενα και μεταδεδομένα των επικοινωνιών, δηλαδή το ποιος επικοινώνησε με ποιον, πού και πότε, φάνηκαν χρήσιμα και στη δίκη της Χρυσής Αυγής, αφού αποκάλυψαν την αλυσίδα των τηλεφωνικών επικοινωνιών μεταξύ των μελών της οργάνωσης μετά τη δολοφονία του Παύλου Φύσσα. Βέβαια στην συγκεκριμένη υπόθεση έγινε και άρση του τηλεφωνικού απορρήτου, οπότε στη δικογραφία υπάρχει και το περιεχόμενο των επικοινωνιών, που αποκτήθηκε μέσω νόμιμων υποκλοπώνΕπιστρατεύεται και το «βαλιτσάκι» της ΕΥΠ στις έρευνες για την Χρυσή Αυγή | in.gr.
Πόσο εύκολο είναι να ταυτοποιηθεί ο συνδρομητής
Μπορεί στα στοιχεία που απέσπασαν οι χάκερς από την εταιρεία κινητής να μην υπάρχει το ονοματεπώνυμο των συνδρομητών, ωστόσο όπως μας λένε και από τη Δίωξη Ηλεκτρονικού Εγκλήματος, ο «ανώνυμος» αριθμός του κινητού (που διέρρευσε) μπορεί να αρκεί για να ταυτοποιηθεί ο κάτοχός του, εφόσον το αρχείο της Cosmote συνδυαστεί με άλλες βάσεις δεδομένωνPwned websites που έχουν διαρρεύσει κατά καιρούς ή άλλα στοιχεία που μπορεί να υποκλέψουν οι δράστες από άλλες πηγές-εταιρείες με πολύ χαμηλότερα επίπεδα ασφαλείας από την Cosmote, όπως π.χ. κάποιο site ηλεκτρονικών αγορών όπου συνήθως ο πελάτης καταχωρεί ονοματεπώνυμο, διεύθυνση, τηλέφωνο και e-mail για την παραγγελία του.
Για παράδειγμα, όπως διαπίστωσα κάνοντας έναν έλεγχο στο have i been pwned?Have i been pwned?, το e-mail μου και άλλα συνδεδεμένα προσωπικά μου στοιχεία (όπως όνομα, τηλέφωνό και πιθανότατα η φυσική μου διεύθυνση και οι λογαριασμοί μου στα social media) περιλαμβάνονται σε πρόσφατη μαζική διαρροή προσωπικών δεδομένωνSecurity incident | Covve που σχετίζεται με μία εφαρμογή επαφών ονόματι Covve, την οποίαν ούτε που ήξερα. Όπως διάβασαCovve Contacts App Data Breach Exposes 23 Million Emails Addresses and Other Private Details | security boulevard όμως, από αυτό το χακάρισμα δεν επηρεάστηκαν μόνον οι 90.000 χρήστες της εφαρμογής, αλλά και όλες οι καταχωρημένες επαφές τους, που υπολογίζονται σε 23 εκατ. άτομα! Επομένως κάποιος με τις κατάλληλες γνώσεις και πρόσβαση σε αυτήν ή κάποιαν επόμενη διαρροή δεδομένων μπορεί μόνο με τον αριθμό του κινητού μου στα χέρια του (που δεν εμφανίζεται σε τηλεφωνικούς καταλόγους αλλά κατά πάσα πιθανότητα περιλαμβάνεται στη λίστα της Cosmote) να βρει με αντίστροφη αναζήτηση και όλα τα υπόλοιπα στοιχεία που με αφορούν και κυκλοφορούν ελεύθερα κάπου εκεί έξω στο αχανές διαδίκτυο.
Οι πιθανοί δράστες και τα ενδεχόμενα κίνητρα
Το ποιος βρίσκεται πίσω από την επίθεση που δέχθηκε η Cosmote μπορεί να μην διαλευκανθεί ποτέ. Εξάλλου όπως μας λένε από τη Δίωξη, τεχνικά υπάρχουν πολλοί τρόποι για να κρύψουν οι χάκερς τα ίχνη τους και τη διαδρομή του αρχείου. Πάντως οι δράστες των κυβερνοεπιθέσεων μπορούν να χωριστούν σε τέσσερις γενικές κατηγορίες:
στους hacktivists, δηλαδή ακτιβιστές που κάνουν hacking για ιδεολογικούς σκοπούς,
στους κυβερνοεγκληματίες, που το κάνουν κυρίως για να βγάλουν λεφτά,
στους βιομηχανικούς «κατασκόπους», μισθωμένους από εταιρείες και
στους nation state hackers, δηλαδή χάκερς που δουλεύουν για λογαριασμό ξένων κρατών (μυστικές υπηρεσίες, στρατός)
«Συνήθως τις εταιρείες τηλεπικοινωνιών τις στοχεύουν πάρα πολύ οι nation state hackers» αναφέρει ο ειδικός σε θέματα Cyber Threat Intelligence – με την υπόθεση αυτή συμφωνούν και άλλες πηγές που συνομιλήσαμε. Οι μυστικές υπηρεσίες διάφορων χωρών, όπως εξηγεί, επειδή έχουν ως στόχο συγκεκριμένα πρόσωπα, θέλουν μέσω αυτών των δεδομένων να φτιάξουν κύκλους επικοινωνιών, να βρουν δηλαδή με ποιους μιλάνε και σε ποια φυσική τοποθεσία βρίσκονται. «Μέσα στα δεδομένα που διέρρευσαν από την κυβερνοεπίθεση στην Cosmote υπάρχουν και οι συντεταγμένες σταθμού βάσης, δηλαδή σε ποια κεραία κινητής τηλεφωνίας είναι συνδεδεμένο αυτή τη στιγμή που μιλάμε το κινητό σου. Οπότε αυτές είναι περισσότερο πληροφορίες που ενδιαφέρουν πιθανότατα τέτοιου είδους υπηρεσίες […] Επίσης, οι μυστικές υπηρεσίες χρησιμοποιούν πολύ τους εκβιασμούς», οπότε αν ταυτοποιήσουν ότι ένα άτομο-στόχος έχει π.χ. εξωσυζυγική σχέση, μπορούν να τον εκβιάσουν ώστε να αποσπάσουν από αυτόν χρήσιμες πληροφορίες.
Ως προς τη φυσική θέση των συνομιλητών μέσω συντεταγμένων κεραίας, αυτή «μπορεί να προσδιοριστεί με πάρα πολύ μεγάλη ακρίβεια», αναφέρει ο μηχανικός πληροφορικής Παναγιώτης Κρανιδιώτης, που ως μέλος του Διοικητικού Συμβουλίου του Οργανισμού Ανοιχτών Τεχνολογιών (ΕΕΛΛΑΚ) έχει συμμετάσχει στο παρελθόν στην εθνική άσκηση κυβερνοάμυνας «Πανόπτης»Διοργάνωση ενημερωτικών συναντήσεων για εθνική άσκηση κυβερνοάμυνας ΠΑΝΟΠΤΗΣ 2019 | ΕΕΛΛΑΚ. «Δεν πρόκειται περί ενός απλού περιστατικού» συμπληρώνει, αναφερόμενος στην κυβερνοεπίθεση στα συστήματα της Cosmote.
O επαγγελματίας στο χώρο του Cyber Threat Intelligence στον οποίο απευθυνθήκαμε μας εξηγεί ότι το αρχείο που εξήχθη περιλαμβάνει ωφέλιμες πληροφορίες και για κυβερνοεγκληματίες. «Θα μπορούσαν να ζητήσουν χρήματαOrange confirms ransomware attack exposing business customers’ data από την εταιρεία, εκβιάζοντας ότι σε διαφορετική περίπτωση θα τις αναρτήσουν online, θα μπορούσαν να τις πουλήσουν μέσω underground forums και dark market places σε άλλους ενδιαφερόμενους, ακόμη και σε μυστικές υπηρεσίες που συνεργάζονται με cybercriminals. Κάποιοι hacktivists θα μπορούσαν να περηφανευτούν ότι χάκαραν την Cosmote και να δημοσιοποιήσουν το αρχείο. Στην περίπτωση βιομηχανικών “κατασκόπων” είναι πολύ χρήσιμα στοιχεία για marketing και βελτιστοποίηση υπηρεσιών άλλων εταιρειών». Ωστόσο ο συνομιλητής μας εκτιμά ότι αυτές οι δύο τελευταίες κατηγορίες χάκερς δεν είναι τόσο πιθανό να σχετίζονται με το συγκεκριμένο περιστατικό. Σύμφωνα με τον ίδιο, ανεξάρτητα από το ποιος κρύβεται πίσω από την επίθεση, δεν αλλάζει το γεγονός ότι πρόκειται για μία σημαντική παραβίαση της ιδιωτικότητας των χρηστών. Κατά τη γνώμη του όμως, αυτοί που θα πρέπει να είναι πιο ανήσυχοι δεν είναι οι απλοί χρήστες, οι οποίοι στην πράξη δεν χρειάζεται να προβούν σε κάποια ενέργεια, αλλά όσοι θεωρούν ότι θα μπορούσαν να είναι πιθανοί στόχοι. Σε μια τέτοια περίπτωση καλό θα ήταν να αλλάξουν αριθμό τηλεφώνου.
Πάντως με βάση την ανακοίνωση της Cosmote, «μέχρι στιγμής δεν υπάρχει καμία ένδειξη περί δημοσιοποίησης ή άλλης χρήσης του παρανόμως αποκτηθέντος αρχείου». Απαντώντας σε ερώτηση του inside story, η εταιρεία δηλώνει ότι δεν την έχει προσεγγίσει κανείς ζητώντας «λύτρα» για να μην το διαρρεύσει online.
Όπως σχολιάζει ο επαγγελματίας Cyber Threat Intelligence με τον οποίον συνομιλήσαμε, η ανακοίνωση –όπως είναι λογικό– βασίζεται σε αυτά που ξέρει μέχρι στιγμής η εταιρεία. «You only know, what you know. Επομένως (το τι πραγματικά έχει συμβεί) εξαρτάται και από αυτά που δεν ξέρουμε που είναι πάρα πολλά –με δεδομένο ότι υπάρχουν σημεία στο internet που δεν έχεις ορατότητα– και από το πλαίσιο στο οποίο μπορεί να χρησιμοποιήθηκαν αυτά τα στοιχεία. Για παράδειγμα, αν το αρχείο εξήχθη από Tούρκους χάκερς, τα δεδομένα γι’ αυτούς θα ήταν πολύ χρήσιμα εκείνη την περίοδο (1-5 Σεπτεμβρίου), αφού μπορεί να κατάφεραν να δουν ποιες είναι οι επικοινωνίες εντός του στρατού και της κυβέρνησης – το πώς γίνεται ο συντονισμός από την ελληνική πλευρά».
Η πηγή με γνώση του χώρου των τηλεπικοινωνιών, που είναι στέλεχος υπουργείου, εκφράζει αμφιβολίες για το κατά πόσον είναι εφικτή στην πραγματικότητα μία τέτοιου είδους «χαρτογράφηση», αφού όπως λέει τα κυβερνητικά στελέχη και οι στρατιωτικοί αξιωματούχοι είθισται να μην χρησιμοποιούν το ανοικτό δίκτυο κινητής τηλεφωνίας για να συζητήσουν σημαντικά θέματα και επιλέγουν κρυπτογραφημένες εφαρμογές όπως το Viber, το WhatsApp και το Signal, μέσω των οποίων δεν φαίνεται ποιος μιλάει με ποιον. «Επίσης σε περιπτώσεις έκτακτης ανάγκης, όπως π.χ. με το τουρκικό σκάφος Ορούτς Ρέις, χρησιμοποιούν ασφαλές δορυφορικό δίκτυο». Σύμφωνα με τον ίδιο, το περιστατικό με την Cosmote είναι σοβαρό κυρίως από άποψη πρεστίζ και κύρους της εταιρείας, αλλά και λόγω διαρροής εμπορικών «μυστικών» της, όπως είναι π.χ. το μέσο έσοδο ανά συνδρομητή και τα συνδρομητικά πακέτα. «Πρόκειται για ένα αρχείο με πολλαπλές χρήσεις, ωφέλιμο μέχρι και σε διαφημιστικές».
Πέρα όμως από κυβερνητικούς και στρατιωτικούς αξιωματούχους, όπως λέει ο Παναγιώτης Κρανιδιώτης, αν οι αριθμοί ταυτοποιηθούν με άτομα, θα μπορούσε κανείς να δει ποιο πρόσωπο δημοσίου συμφέροντος συνομιλεί με ποιον ή με ποιους επικοινωνούν κάποιοι δημοσιογράφοι.
Από την πλευρά του, έμπειρο ανώτατο στέλεχος της Δίωξης Ηλεκτρονικού Εγκλήματος –στην οποίαν έχει ανατεθεί η προκαταρκτική εξέταση από την Εισαγγελία Πρωτοδικών Αθηνών– αναφέρει ότι δεν πρόκειται για ένα τυχαίο χτύπημα που μπορεί να το κάνει ο καθένας και εκτιμά ότι πιθανόν (οι δράστες) δούλευαν καιρό για να το πετύχουν. «Είναι επιθέσεις που δεν είναι τόσο εύκολες». Ως προς το αρχείο, η ίδια πηγή αναφέρει ότι από μόνα τους τα στοιχεία που περιέχει, τουλάχιστον με βάση την ανακοίνωση της εταιρείας, δεν έχουν κάποια σπουδαία αξία. «Δεν έχουμε τεχνικά δεδομένα ακόμη […] Μια τέτοια παραβίαση είναι σοβαρό γεγονός από μόνο του, το αν θα συνδυαστεί και με άλλα αρχεία και θα δώσει πρόσφορο υλικό σε αυτούς που το έκαναν είναι κάτι που αυτή τη στιγμή δεν μπορούμε να το πούμε. Πρέπει να το δούμε στην πορεία».
Τι πρέπει να προσέχουν οι απλοί συνδρομητές
Οι «ανώνυμοι» αριθμοί κινητών που απέσπασαν οι χάκερς από την Cosmote μπορεί να φανούν χρήσιμοι και σε όσους θέλουν να υποκλέψουν προσωπικά δεδομένα χρηστών, όπως κωδικούς πρόσβασης, με τη μέθοδο του ηλεκτρονικού «ψαρέματος» (phishing), αναφέρει ο Παναγιώτης Κρανιδιώτης. Δηλαδή απατεώνες που έχουν απλά αυτή τη λίστα τηλεφωνικών αριθμών στα χέρια τους (χωρίς να την συνδυάσουν απαραίτητα με άλλα στοιχεία) θα μπορούσαν να στείλουν sms στους κατόχους τους, προτρέποντάς τους να κλικάρουν σε κάποιο κακόβουλο link.
Την προσοχή των συνδρομητών της Cosmote για μία τέτοια απόπειρα εφιστά με ανακοίνωσή της και η γνωστή εταιρεία ψηφιακής ασφάλειας Kaspersky.
«Όλοι πρέπει να είμαστε σε εγρήγορση για τους κινδύνους των επιθέσεων phishing – είτε πρόκειται για email, μηνύματα σε μέσα κοινωνικής δικτύωσης, SMS ή τηλέφωνο. Ωστόσο, όταν έχουν διαρρεύσει δεδομένα προσωπικής ταυτοποίησης (όπως, σε αυτήν την περίπτωση, αριθμοί κινητών τηλεφώνων), ο κίνδυνος αυξάνεται επειδή οι ψηφιακοί εγκληματίες έχουν πληροφορίες που τους επιτρέπουν να δημιουργούν πιο δομημένες, προσωπικές –και επομένως εύλογες και πιο πιστευτές– απάτες. Έτσι, εκείνοι των οποίων τα δεδομένα εμπλέκονται σε αυτό το περιστατικό θα πρέπει να είναι ιδιαίτερα προσεκτικοί έναντι προσπαθειών να τους εξαπατήσουν να κάνουν κλικ σε links ή να αποκαλύψουν περαιτέρω προσωπικά τους δεδομένα» αναφέρει σε γραπτή δήλωσή του προς το inside story o Ντέιβιντ Εμ, Senior Security Researcher της Kaspersky.
Οι ενέργειες της εταιρείας και οι εμπλεκόμενες αρχές
Η Cosmote σε απάντησή της προς το inside story αναφέρει πως η μη εξουσιοδοτημένη εξαγωγή αρχείου από σύστημά της ανιχνεύτηκε στις 8 Σεπτεμβρίου και, όπως προβλέπεται από την ελληνική και ευρωπαϊκή νομοθεσία, ενημέρωσε άμεσα (την επόμενη ημέρα) τις αρμόδιες Αρχές, δηλαδή την Αρχή Διασφάλισης του Απορρήτου των Επικοινωνιών (ΑΔΑΕ), την Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα (ΑΠΔΠΧ) και αμέσως μετά την Εισαγγελία Πρωτοδικών Αθηνών.
Σε επικοινωνία μας με την ΑΔΑΕ, η Αρχή αρνήθηκε να σχολιάσει την υπόθεση προτού ολοκληρωθεί ο σχετικός έλεγχος. Η ΑΠΔΠΧ από την πλευρά της μας απάντησε ότι «το περιστατικό είναι υπό διερεύνηση ώστε να μπορούν με ασφάλεια να εκτιμηθούν οι επιπτώσεις του», συμπληρώνοντας πως «η αρχική εκτίμηση από το σύνολο των διαθέσιμων πληροφοριών είναι ότι πρόκειται για σοβαρό περιστατικό». Στην ερώτησή μας αν προβλέπεται κάποιο πρόστιμο για την εταιρεία και σε ποια βάση, η απάντηση που λάβαμε γραπτώς είναι ότι «παραβιάσεις τόσο του ν. 3471/2006 όσο και του Γενικού Κανονισμού Προστασίας Δεδομένων μπορούν να επισύρουν, αναλόγως την περίπτωση, την επιβολή διοικητικού προστίμου από την Αρχή». Ως προς την ενημέρωση του κοινού από την πλευρά της εκάστοτε εταιρείας σε τέτοια περιστατικά, η ΑΠΔΠΧ αναφέρει πως «όταν η παραβίαση ενδέχεται να έχει δυσμενείς επιπτώσεις στα πρόσωπα τα οποία αφορά, τότε ο φορέας ενημερώνει αμελλητί τα θιγόμενα πρόσωπα. Εφόσον η κοινοποίηση στα πρόσωπα μπορεί να θέσει σε κίνδυνο την ορθή διερεύνηση του περιστατικού, η κοινοποίηση στα θιγόμενα πρόσωπα μπορεί να καθυστερήσει». Έτσι εξάλλου αιτιολόγησε και η Cosmote το ότι εξέδωσε ανακοίνωση στις 14 Οκτωβρίου, ενώ γνώριζε για την παραβίαση από τις 8 Σεπτεμβρίου.
Ρωτήσαμε την Cosmote για τον ακριβή αριθμό των συνδρομητών που αφορά η κυβερνοεπίθεση, αλλά η εταιρεία αρκέστηκε να επαναλάβει όσα γενικά έχει ήδη αναφέρει στην ανακοίνωσή της, χωρίς να δώσει συγκεκριμένο ή κατά προσέγγιση νούμερο. Σύμφωνα με κάποιες εκτιμήσεις, οι θιγόμενοι συνδρομητές υπολογίζονται σε 4-5 εκατομμύρια. Αν ο αριθμός αυτός επιβεβαιωθεί, τότε μιλάμε για μία από τις μεγαλύτερες υποκλοπές δεδομένων στον χώρο των τηλεπικοινωνιών διεθνώς. Για να υπάρχει μία τάξη μεγέθους, αναφέρουμε ενδεικτικά δύο περιστατικά: τον περασμένο Απρίλιο115 Million Pakistani Mobile Users Data Go on Sale on Dark Web | Rewterz αναφέρθηκε μεγάλης έκτασης data breach σε εταιρείες τηλεπικοινωνιών του ΠακιστάνPakistan investigates claims of mega mobile users data breach | Arab News, μια χώρα 212 εκατ. ανθρώπων, όταν εντοπίστηκε χάκερ που προσπαθούσε να πουλήσει ευαίσθητα προσωπικά δεδομένα 115 εκατ. συνδρομητών (ονόματα, διευθύνσεις, αριθμούς ταυτότητας, αριθμούς κινητών τηλεφώνων και ΑΦΜ). Μία από τις πιο γνωστές υποθέσεις χάκινγκ στον κλάδο είναι αυτή κατά της γαλλικής OrangeOrange France Data Breach | Cybersecurity News, του τέταρτου μεγαλύτερου παρόχου της Ευρώπης, κατά την οποία τον Μάιο του 2014 άγνωστοι υπέκλεψαν τα προσωπικά δεδομένα 1,3 εκατ. πελατών της (τηλέφωνα, ονόματα, διευθύνσεις και ημερομηνίες γέννησης).
ΠΗΓΗ: insidestory.gr



GEOPOLITICO
Παρουσίαση του βιβλίου «Στέλιος Καζαντζίδης: Δεν με σβήνει κανένας» στη Βέροια την Παρασκευή 9 Οκτωβρίου
Η παρουσίαση θα πραγματοποιηθεί στην Αντωνιάδειο Στέγη Γραμμάτων και Τεχνών, στη Σκηνή «Οδυσσέας Γωνιάδης», με ελεύθερη είσοδο για το κοινό.
Το βιβλίο του Κώστα Μπαλαχούτη «Στέλιος Καζαντζίδης: Δεν με σβήνει κανένας» παρουσιάζεται στη Βέροια την Παρασκευή 9 Οκτωβρίου 2026, στις 20:00, σε εκδήλωση που διοργανώνουν ο Δήμος Βέροιας και οι Εκδόσεις Ινφογνώμων.
Η παρουσίαση θα πραγματοποιηθεί στην Αντωνιάδειο Στέγη Γραμμάτων και Τεχνών, στη Σκηνή «Οδυσσέας Γωνιάδης», με ελεύθερη είσοδο για το κοινό.
Στο επίκεντρο της βραδιάς βρίσκεται η έκδοση που είναι αφιερωμένη στον Στέλιο Καζαντζίδη, με τον τίτλο «Δεν με σβήνει κανένας» να δίνει το στίγμα της αναφοράς σε μια φωνή που παραμένει ζωντανή στη συλλογική μνήμη.
Για το βιβλίο θα μιλήσουν ο Κωνσταντίνος Καρέλας, επιχειρηματίας και μουσικός, ο Σάββας Καλεντερίδης, συγγραφέας και εκδότης, καθώς και ο ίδιος ο συγγραφέας, Κώστας Μπαλαχούτης. Τον πρόλογο της έκδοσης υπογράφει η Χάρις Αλεξίου, όπως αναγράφεται στο εξώφυλλο του βιβλίου.
Οι διοργανωτές προσκαλούν το κοινό της Βέροιας να παρακολουθήσει την παρουσίαση και να γνωρίσει την έκδοση για τον μεγάλο λαϊκό ερμηνευτή.
Η εκδήλωση με μια ματιά:
- Ημερομηνία: Παρασκευή 9 Οκτωβρίου 2026.
- Ώρα: 20:00.
- Χώρος: Αντωνιάδειος Στέγη Γραμμάτων και Τεχνών, Σκηνή «Οδυσσέας Γωνιάδης», Βέροια.
- Διοργάνωση: Δήμος Βέροιας και Εκδόσεις Ινφογνώμων.
- Είσοδος: Ελεύθερη.
GEOPOLITICO
Ελληνική NAVTEX για αεροναυτική άσκηση στη θάλασσα του Καστελλόριζου
Αεροναυτική άσκηση χωρίς πυρά, νοτιοανατολικά της Ρόδου και στις θαλάσσιες προσβάσεις του συμπλέγματος του Καστελλόριζου
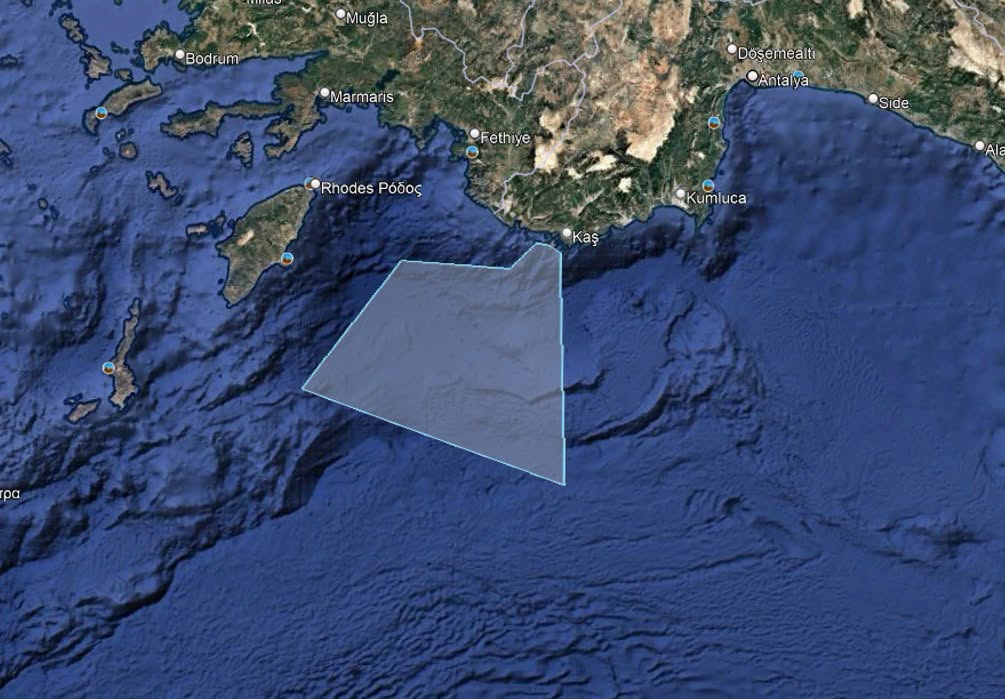
Αεροναυτική άσκηση χωρίς πυρά, νοτιοανατολικά της Ρόδου και στις θαλάσσιες προσβάσεις του συμπλέγματος του Καστελλόριζου, προβλέπει η NAVTEX 1249/26 της Υδρογραφικής Υπηρεσίας του Πολεμικού Ναυτικού, από τον Σταθμό Ηρακλείου. Πρόκειται για την ευρύτερη περιοχή στην οποία η Άγκυρα έχει επιχειρήσει να επιβάλει τη μονομερή οριοθέτηση του θαλάσσιου πάρκου Φέτιγιε–Κας.
Η ναυτιλιακή προειδοποίηση εκδόθηκε στις 5 Οκτωβρίου και προσδιόριζε ως χρόνο διεξαγωγής της άσκησης την Τετάρτη 7 Οκτωβρίου 2026, από τις 05:00 έως τις 09:00 UTC, δηλαδή από τις 08:00 έως τις 12:00 ώρα Ελλάδας.
Στο μήνυμα αναγράφονται ρητά οι γεωγραφικοί προσδιορισμοί «KASTELORIZO SEA» και «SOUTHEAST OF RODOS ISLAND», ενώ διευκρινίζεται ότι οι αεροναυτικές ασκήσεις προβλέπονταν χωρίς εκτέλεση πυρών. Παράλληλα, καλούνται οι ναυτιλλόμενοι να αποφεύγουν τη διέλευση από την αναφερόμενη περιοχή.
Ο έλεγχος των επτά συντεταγμένων επιβεβαιώνει ότι η NAVTEX αφορά τον θαλάσσιο χώρο νοτιοανατολικά της Ρόδου, με το βόρειο τμήμα της περιοχής να προσεγγίζει το σύμπλεγμα Μεγίστης, Ρω και Στρογγύλης. Το πολύγωνο εκτείνεται αρκετά νοτιότερα, έως το γεωγραφικό πλάτος 35°03΄ Βόρεια, και δυτικά έως το γεωγραφικό μήκος 28°10΄ Ανατολικά.
Τα όρια που αναφέρονται στη NAVTEX είναι:
| Σημείο | Βόρειο πλάτος | Ανατολικό μήκος |
|---|---|---|
| 1 | 36°05,00΄ | 28°44,00΄ |
| 2 | 36°02,40΄ | 29°20,58΄ |
| 3 | 36°09,28΄ | 29°29,82΄ |
| 4 | 36°08,50΄ | 29°34,58΄ |
| 5 | 36°06,48΄ | 29°37,77΄ |
| 6 | 35°03,00΄ | 29°38,00΄ |
| 7 | 35°30,00΄ | 28°10,00΄ |
Η γεωγραφική θέση της αναγγελθείσας άσκησης αποκτά ιδιαίτερο ενδιαφέρον λόγω της τουρκικής απόφασης για το θαλάσσιο πάρκο Φέτιγιε–Κας. Η οριοθέτηση που παρουσίασε η Άγκυρα εκτείνεται στη θαλάσσια περιοχή γύρω από το Καστελλόριζο και πέραν των τουρκικών χωρικών υδάτων, προκαλώντας την αντίδραση της Αθήνας.
Το ελληνικό υπουργείο Εξωτερικών είχε επισημάνει ότι η μονομερής ανακήρυξη τουρκικών πάρκων πέραν της τουρκικής αιγιαλίτιδας ζώνης δεν παράγει έννομα αποτελέσματα ούτε μπορεί να δημιουργήσει τετελεσμένα. Στο πεδίο όμως η Τουρκία προσπαθεί να επιβάλλει το τουρκολιβυκό μνημόνιο και τα φαντάσματα της Κάσου διαψεύδουν τις κυβερνητικές δικαιολογίες.
Πολιτική
Η αναφορά του Γεραπετρίτη στην Κύπρο μπροστά στον Ρούμπιο! “Αναγκαία η λύση επανένωσης”
Ο κ. Γεραπετρίτης υπογράμμισε ιδιαίτερα τη σημασία της Κύπρου για την περιφερειακή ασφάλεια, τονίζοντας την ανάγκη επανένωσης της νήσου με πυξίδα το Διεθνές Δίκαιο, προκειμένου να αποκατασταθούν η ειρήνη και η ευημερία και να αποτρέπεται κάθε αναθεωρητική απειλή. «Είναι αναγκαία η εξεύρεση λύσης επανένωσης της Κύπρου με βάση τις αποφάσεις του Συμβουλίου Ασφαλείας του ΟΗΕ αποτρέποντας σταθερά οποιαδήποτε αναθεωρητική απειλή», τόνισε ο Έλληνας Υπουργός Εξωτερικών.

Η Κύπρος ως αναπόσπαστο μέρος της αρχιτεκτονικής ασφάλειας στην Ανατολική Μεσόγειο και η περαιτέρω αναβάθμιση του σχήματος 3+1 βρέθηκαν μεταξύ των βασικών ζητημάτων που ανέδειξε ο Έλληνας Υπουργός Εξωτερικών Γιώργος Γεραπετρίτης στις κοινές δηλώσεις του με τον Αμερικανό ομόλογό του Μάρκο Ρούμπιο, στο πλαίσιο του Στρατηγικού Διαλόγου Ελλάδας και ΗΠΑ, που γίνεται στην Αθήνα.
Ο κ. Γεραπετρίτης υπογράμμισε ιδιαίτερα τη σημασία της Κύπρου για την περιφερειακή ασφάλεια, τονίζοντας την ανάγκη επανένωσης της νήσου με πυξίδα το Διεθνές Δίκαιο, προκειμένου να αποκατασταθούν η ειρήνη και η ευημερία και να αποτρέπεται κάθε αναθεωρητική απειλή. «Είναι αναγκαία η εξεύρεση λύσης επανένωσης της Κύπρου με βάση τις αποφάσεις του Συμβουλίου Ασφαλείας του ΟΗΕ αποτρέποντας σταθερά οποιαδήποτε αναθεωρητική απειλή», τόνισε ο Έλληνας Υπουργός Εξωτερικών.
Παράλληλα, ο κ. Γεραπετρίτης αναφέρθηκε στην κρίσιμη συμμετοχή της Ελλάδας σε πολυμερή σχήματα περιφερειακής συνεργασίας και ειδικότερα στο 3+1, τη συνεργασία Ελλάδας, Κύπρου και Ισραήλ με τις Ηνωμένες Πολιτείες. Όπως σημείωσε, το σχήμα έχει πλέον αναβαθμιστεί σε έναν ιδιαίτερα ισχυρό γεωπολιτικό και πολυμερή μηχανισμό, κάνοντας ειδική αναφορά στη συμβολή του Μάρκο Ρούμπιο στην εξέλιξή του.
Σύμφωνα με όσα ανακοίνωσαν οι δύο Υπουργοί, διευρύνεται περαιτέρω η συνεργασία ΗΠΑ και Ελλάδας στους τομείς της ασφάλειας, της άμυνας, της ενέργειας και της ανταλλαγής πληροφοριών. Οι δύο χώρες προχώρησαν, επίσης, στην υπογραφή νέου μνημονίου για την ανταλλαγή πληροφοριών, ενώ συμφώνησαν στην περαιτέρω εμβάθυνση της ενεργειακής συνεργασίας, με επέκταση της παροχής αμερικανικού LNG, καθώς και στην ενίσχυση της αμυντικής τους σχέσης στο πλαίσιο του ΝΑΤΟ.
«Σε συνθήκες εντεινόμενου ανταγωνισμού, ο Στρατηγικός Διάλογος Ελλάδας και ΗΠΑ αποτελεί μια σταθερά που αποτυπώνει το υψηλό επίπεδο των σχέσεών μας και την προώθηση της διεθνούς και περιφερειακής σταθερότητας και ασφάλειας», τόνισε ο κ. Γεραπετρίτης.
Ιδιαίτερη έμφαση δόθηκε στην ενέργεια και στον ρόλο της Ελλάδας ως κόμβου για τη μεταφορά αμερικανικού LNG προς την Ευρώπη. Ο Έλληνας υπουργός Εξωτερικών χαρακτήρισε τον Κάθετο Διάδρομο «ραχοκοκαλιά» της μεταφοράς αμερικανικού LNG στην ευρωπαϊκή αγορά, επισημαίνοντας παράλληλα ότι ο ελληνόκτητος στόλος μεταφέρει περίπου το ένα τέταρτο του αμερικανικού LNG.
Από την πλευρά του, ο Μάρκο Ρούμπιο επανέλαβε τη δέσμευση της Ουάσιγκτον στην ενεργειακή συνεργασία με την Αθήνα, συνδέοντας άμεσα την ενεργειακή με την εθνική ασφάλεια. Όπως ανέφερε, οι διεθνείς εξελίξεις καταδεικνύουν την ανάγκη διαφοροποίησης των ενεργειακών πηγών. Ο Αμερικανός Υπουργός Εξωτερικών σημείωσε ότι ορισμένα ενεργειακά έργα συνδέονται με «λεπτές καταστάσεις» στις οποίες εμπλέκονται και άλλες χώρες, προσθέτοντας ότι τέτοια ζητήματα ενδέχεται να είναι προτιμότερο να αντιμετωπίζονται μέσω ιδιωτικής πρωτοβουλίας και σε συγκεκριμένα φόρα. «Έχουμε απόλυτη αφοσίωση στην ενεργειακή συνεργασία με την Ελλάδα, γιατί είναι προς το συμφέρον της παγκόσμιας ασφάλειας», τόνισε.
Στον αμυντικό τομέα, ο Γιώργος Γεραπετρίτης επισήμανε τον στρατηγικό ρόλο της Σούδας και της Αλεξανδρούπολης για την αμερικανική παρουσία στην περιοχή. Αναφέρθηκε επίσης στην ανάπτυξη των F-16 Viper και στην ένταξη των F-35, υπογραμμίζοντας ότι αποτυπώνουν τη σταθερή αμυντική συνεργασία των δύο χωρών και ενισχύουν τις αμυντικές δυνατότητες της Ελλάδας.
Ο Μάρκο Ρούμπιο χαρακτήρισε την Ελλάδα «ασφαλή και σταθερό σύμμαχο στο ΝΑΤΟ», σημειώνοντας ότι Αθήνα και Ουάσιγκτον συνδέονται με μια ιστορική συμμαχία, η σημασία της οποίας γίνεται ακόμη μεγαλύτερη λόγω των διεθνών αναταράξεων, από το Ιράν και τα Στενά του Ορμούζ έως την Υεμένη και την Ουκρανία.
«Πρόκειται για μια συμμαχία ιστορικής φύσης με γερά θεμέλια, που αποτελεί πηγή σταθερότητας. Είμαστε ευγνώμονες που η Ελλάδα είναι ένας σπουδαίος σύμμαχος», ανέφερε.
Ιδιαίτερη αναφορά έγινε και στον ρόλο που θα μπορούσε να διαδραματίσει η Ελλάδα στην ασφάλεια της ναυσιπλοΐας στα Στενά του Ορμούζ. Ερωτηθείς εάν η Αθήνα μπορεί να υποστηρίξει τις Ηνωμένες Πολιτείες μέσω της βάσης της Σούδας, ο κ. Γεραπετρίτης επισήμανε ότι η ελληνική εξωτερική πολιτική ακολουθεί σταθερά την αρχή του σεβασμού του Διεθνούς Δικαίου και της στήριξης του αμυνόμενου έναντι του επιτιθέμενου.
Υπενθύμισε τον ηγετικό ρόλο της Ελλάδας στην επιχείρηση «Ασπίδες» στην Ερυθρά Θάλασσα και σημείωσε ότι, εφόσον καταστεί αναγκαίο, η χώρα είναι σε θέση να συνδράμει ναυτικά τις ΗΠΑ στα Στενά του Ορμούζ, στο πλαίσιο μιας επιχείρησης που θα αποσκοπεί στην ασφαλή διέλευση και εφόσον υπάρχει βιώσιμη ειρηνευτική διαδικασία.
Η Ελλάδα, όπως τόνισε, έχει άμεσο ενδιαφέρον για την ασφάλεια των θαλάσσιων οδών, καθώς από αυτήν εξαρτώνται τόσο η ενεργειακή ασφάλεια όσο και η ομαλή λειτουργία της εφοδιαστικής αλυσίδας.
Ο Έλληνας Υπουργός αναφέρθηκε ακόμη στη Μέση Ανατολή, στην Ουκρανία και στην κατάσταση στην υποσαχάρια Αφρική, η οποία επηρεάζει και τις μεταναστευτικές ροές. Έθεσε επίσης ως προτεραιότητα την ασφάλεια των χριστιανικών πληθυσμών της Μέσης Ανατολής και την αντιμετώπιση του εθνικισμού στα Βαλκάνια.
Υπογράμμισε, τέλος, ότι η Ελλάδα διατηρεί τις αμυντικές δαπάνες της πάνω από το καθορισμένο όριο και λειτουργεί ως πάροχος ασφάλειας, με ηγετική παρουσία σε ναυτικές επιχειρήσεις όπως οι ASPIDES και ATALANTA, οι οποίες λειτουργούν συμπληρωματικά προς αμερικανικές πρωτοβουλίες.
Κλείνοντας, ο Γιώργος Γεραπετρίτης υπογράμμισε ότι η σχέση Ελλάδας και Ηνωμένων Πολιτειών εδράζεται και σε κοινές αξίες με ιστορικό βάθος, παραπέμποντας στις Επαναστάσεις των δύο χωρών και στην ιστορική επιστολή του Τόμας Τζέφερσον προς τον Αδαμάντιο Κοραή κατά τη διάρκεια της Ελληνικής Επανάστασης.
Πηγή: ΚΥΠΕ
Παρουσίαση του βιβλίου «Στέλιος Καζαντζίδης: Δεν με σβήνει κανένας» στη Βέροια την Παρασκευή 9 Οκτωβρίου
Η παρουσίαση θα πραγματοποιηθεί στην Αντωνιάδειο Στέγη Γραμμάτων και Τεχνών, στη Σκηνή «Οδυσσέας Γωνιάδης», με ελεύθερη είσοδο για το κοινό.

Ελληνική NAVTEX για αεροναυτική άσκηση στη θάλασσα του Καστελλόριζου
Αεροναυτική άσκηση χωρίς πυρά, νοτιοανατολικά της Ρόδου και στις θαλάσσιες προσβάσεις του συμπλέγματος του Καστελλόριζου

Η αναφορά του Γεραπετρίτη στην Κύπρο μπροστά στον Ρούμπιο! “Αναγκαία η λύση επανένωσης”
Ο κ. Γεραπετρίτης υπογράμμισε ιδιαίτερα τη σημασία της Κύπρου για την περιφερειακή ασφάλεια, τονίζοντας την ανάγκη επανένωσης της νήσου με...

Συγκρατημένος ο Ρούμπιο! Δεν πήρε θέση δημοσίως για το θέμα του καλωδίου
Ο ΥΠΕΞ των ΗΠΑ ρωτήθηκε ειδικότερα κατά πόσον η Ελλάδα μπορεί να υπολογίζει στη στήριξη των ΗΠΑ σε σημαντικά για...

Τουρκία: Η υπόθεση των επενδυτικών κεφαλαίων αγγίζει τον λαλίστατο και προκλητικότατο κατά της Ελλάδας Τσελίκ – Πολιτικό δίλημμα για τον Ερντογάν
Καταγγελίες για δισεκατομμύρια λίρες, ερωτήματα για σχέσεις κυβερνητικών στελεχών και πληροφορίες για λίστες δικαιούχων εντείνουν την πίεση στο AKP.
-
 Αναλύσεις3 εβδομάδες πριν
Το τελεσίγραφο Καλίν την ώρα που η Τουρκία προετοιμάζεται για πόλεμο!
-
 Άμυνα3 μήνες πριν
Ρωσσικό ΜΜΕ: Ελληνικό «μπλόκο» στην απαίτηση για Patriot – Πώς γνωρίζει το Κίεβο απόρρητα στοιχεία για τους πυραύλους μας;
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ2 μήνες πριν
Πακιστανός με καναδική υπηκοότητα ο υπαίτιος της πυρκαγιάς στον Έβρο! Πιθανόν να μετέφερε μετανάστες
-

 GEOPOLITICO1 μήνα πριν
Το διέρρευσε ο Παπαχελάς! Έφεραν τον Καλίν στο Μαξίμου – Τί συζήτησε με τον Μητσοτάκη;
-
 Αναλύσεις1 μήνα πριν
Καραγκιούλ: «Αν Ελλάδα, Κύπρος και Ισραήλ επιτεθούν στην Τουρκία, ο χάρτης του Αιγαίου θα αλλάξει»
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ2 μήνες πριν
Ξέσπασμα της μητέρας της Μυρτούς για την υπόθεση Τζαβέντ Ασλάμ: «Δεν ξεχνώ ποτέ» – «Δήμαρχος των Πακιστανών ο Δούκας»
-
 GEOPOLITICO3 εβδομάδες πριν
Τί λέει Τούρκος δημοσιογράφος για Σάββα Καλεντερίδη; «Έκανε πολύ καλά τη δουλειά του για τη χώρα του – Δεν μπορούσε να τον στριμώξει η ΜİΤ»
-

 Αναλύσεις3 μήνες πριν
Εάν η Τουρκία απορρίψει τη συμφωνία αποχώρησης από την Κύπρο θα απομακρυνθεί δια της βίας