Άμυνα
Forbes: Η αμερικανική εταιρεία που “βοήθησε” ακούσια την Ινδία να κατασκοπεύει Κίνα και Πακιστάν

Του Thomas Brewster
Νωρίτερα φέτος, ερευνητές της ρωσικής εταιρείας κυβερνοασφάλειας Kaspersky εντόπισαν μια εκστρατεία κυβερνοκατασκοπείας που έβαζε στόχο υπολογιστές με λογισμικό Microsoft Windows κυβερνητικών και τηλεπικοινωνιακών οργανισμών της Κίνας και του Πακιστάν. Η εκστρατεία ξεκίνησε τον Ιούνιο του 2020 και συνεχίστηκε μέχρι τον Απρίλιο του 2021.
Αυτό που κέντρισε το ενδιαφέρον των ερευνητών ήταν το λογισμικό υποκλοπής που χρησιμοποιούσαν οι ψηφιακοί κατάσκοποι μιας μη κατονομαζόμενης κρατικής υπηρεσίας, στην οποία η Kaspersky έδωσε το ψευδώνυμο “Bitter APT”. Ορισμένα χαρακτηριστικά του κώδικα προσομοίαζαν με χαρακτηριστικά που είχε εντοπίσει και στο παρελθόν η εταιρεία παροχής αντιικού λογισμικού από τη Μόσχα και τα οποία είχε συνδέσει με μια εταιρεία στην οποία οι Ρώσοι ερευνητές έδωσαν το κρυπτώνυμο “Moses”.
Η “Moses”, σύμφωνα με την Kaspersky, είναι ένας μυστηριώδης πάροχος εργαλείων υποκλοπής που είναι γνωστά ως “εκμεταλλεύσεις ευπαθειών μηδενικής ημέρας” (zero-day exploit broker). Τέτοιου είδους εταιρείες δραστηριοποιούνται σε ένα εξειδικευμένο κομμάτι της ευρύτερης βιομηχανίας κυβερνοασφάλειας των 130 δισ. δολαρίων, δημιουργώντας λογισμικό -μια “εκμετάλλευση”- που μπορεί να “εισβάλλει” σε υπολογιστές μέσω κενών ασφαλείας που δεν έχουν εντοπιστεί και είναι γνωστά ως “ευπάθειες μηδενικής ημέρας” (ο όρος προέκυψε από το γεγονός ότι οι προγραμματιστές έχουν στη διάθεσή τους “μηδέν ημέρες” για να διορθώσουν το πρόβλημα πριν γίνει ευρύτερα γνωστό).
Οι “εκμεταλλεύσεις” λειτουργούν ως “υπερ-εργαλεία διάρρηξης”, καθώς εντοπίζουν “κενά” σε λειτουργικά συστήματα ή εφαρμογές μέσω των οποίων ένας χάκερ ή ένας κατάσκοπος μπορεί να διεισδύσει στην ψηφιακή ζωή των στόχων. Αυτές οι “εκμεταλλεύσεις” είναι τόσο σπάνιες που η πώλησή τους μπορεί να αποφέρει περισσότερα από 2 εκατ. δολάρια έκαστη.
Οι κάτοχοί τους, τις χρησιμοποιούν είτε για να προστατευθούν οι ίδιοι από εκείνους που ενδεχομένως να γνωρίζουν για μια ευπάθεια μηδενικής ημέρας στα συστήματά τους, είτε για να προκαλέσουν τεράστια ζημιά σε άλλους. Για παράδειγμα, τουλάχιστον μία τέτοια “εκμετάλλευση” χρησιμοποίησαν οι κυβερνοεγκληματίες κατά τη περιβόητη επίθεση, το 2020, στον πάροχο λογισμικού SolarWinds (με κεφαλαιοποίηση 2,5 δισ. δολαρίων) και σε πολλούς από τους πελάτες του – στους οποίους περιλαμβάνονται από κυβερνητικές υπηρεσίες των ΗΠΑ έως τεχνολογικοί κολοσσοί όπως η Cisco και η Microsoft.
Η επίθεση κόστισε στη SolarWinds τουλάχιστον 18 εκατ. δολάρια, ωστόσο επισημαίνεται από κάποιους ότι το συνολικό ποσό, υπολογίζοντας και το κόστος των πελατών της εταιρείας που έπεσαν “θύματα”, θα μπορούσε να είναι δεκάδες δισεκατομμύρια δολάρια.
Ποια είναι η “Moses”
Ορισμένες φορές, ωστόσο, οι αμερικανικές εταιρείες δεν είναι τα “θύματα”, αλλά αυτές που τροφοδοτούν την κοστοβόρα ψηφιακή κατασκοπεία. Όπως έμαθε το Forbes, από δύο πηγές που έχουν γνώση της έρευνας της Kaspersky, πίσω από το κρυπτώνυμο “Moses” βρίσκεται μια αμερικανική εταιρεία με έδρα το Ώστιν του Τέξας που ονομάζεται Exodus Intelligence. Όσο για την “Bitter APT”, την κρατική υπηρεσία – πελάτη της “Moses”, όπως πρόσθεσε μία από τις πηγές στο Forbes, είναι η Ινδία.
Ελάχιστα γνωστή εκτός του κόσμου της κυβερνοασφάλειας και των υπηρεσιών πληροφοριών για περισσότερο από 10 χρόνια, η Exodus ήρθε στο προσκήνιο χάρη σε ένα αφιέρωμα του περιοδικού Time, αλλά και στη διαρροή ενός εργαλείου το οποίο στη συνέχεια χρησιμοποίησαν οι αστυνομικές αρχές για να χακάρουν το πρόγραμμα ανώνυμης περιήγησης στο διαδίκτυο “Tor”, προκειμένου να παγιδεύσουν παιδόφιλους πελάτες ενός ιστότοπου παιδικής πορνογραφίας.
Η εταιρεία έχει, επίσης, συνεργασίες με την DARPA, την Υπηρεσία Προηγμένων Ερευνητικών Αμυντικών Προγραμμάτων του υπουργείου Άμυνας των ΗΠΑ, και κορυφαίες τεχνολογικές εταιρείες, όπως η Cisco και η Fortinet, μια εταιρεία κυβερνοασφάλειας με πωλήσεις 2,6 δισ. δολαρίων το 2020.
Πρόκειται για σημαντικές συνεργασίες, δεδομένου ότι το μέγεθος της αγοράς είναι σχετικά μικρό και την ικανότητα που απαιτείται [για τον εντοπισμό zero-days] κατέχουν, ανά πάσα στιγμή, μόλις μερικές χιλιάδες άνθρωποι παγκοσμίως”, εξηγεί η Katie Moussouris, ιδρύτρια της εταιρείας Luta Security και δημιουργός του προγράμματος “bug bounty” της Microsoft που ανταμείβει χάκερς όταν ανακαλύπτουν ευπάθειες στα προϊόντα του τεχνολογικού κολοσσού.
Η Exodus, όταν της ζητηθεί από την “Five Eyes” (μια συμμαχία υπηρεσιών πληροφοριών που έχουν συστήσει οι ΗΠΑ, το Ηνωμένο Βασίλειο, ο Καναδάς, η Αυστραλία και η Νέα Ζηλανδία) ή από τους συμμάχους τους, παρέχει τόσο πληροφορίες για μια ευπάθεια μηδενικής ημέρας όσο και το λογισμικό που απαιτείται για να την εκμεταλλευτούν.
Ωστόσο, το βασικό προϊόν της είναι μια υπηρεσία, παρόμοια με τη ροή ειδήσεων του Facebook, για ευπάθειες λογισμικού, που δεν περιλαμβάνει “εκμεταλλεύσεις” (exploits), την οποία παρέχει έναντι τιμήματος 250.000 δολαρίων ετησίως. Διατίθεται στην αγορά κυρίως ως εργαλείο για αυτούς που θέλουν να προστατευθούν από τυχόν ευπάθειες, αλλά οι πελάτες στην πραγματικότητα μπορούν να κάνουν ό,τι θέλουν με τις πληροφορίες για τις zero-days που παρέχει η Exodus – οι οποίες συνήθως αφορούν τα πλέον δημοφιλή λειτουργικά συστήματα, από τα Windows έως το Android της Google και το iOS της Apple.
Η “κατάχρηση” από την Ινδία
Αυτήν την πληροφόρηση αγόρασε η Ινδία και πιθανότατα μετέτρεψε σε “όπλο”, λέει ο 37χρονος διευθύνων σύμβουλος και συνιδρυτής της Exodus, Logan Brown.
Όπως αναφέρει στο Forbes, μετά από έρευνα που διεξήχθη, πιστεύει ότι η Ινδία επέλεξε κάποια από τις ευπάθειες των Windows που περιελαμβανόταν στην ροή πληροφοριών της Exodus -η οποία επέτρεπε εις βάθος πρόσβαση στο λειτουργικό σύστημα της Microsoft- και στη συνέχεια υπάλληλοι της ινδικής κυβέρνησης ή κάποιος τρίτος ανέλαβε να εκμεταλλευτεί την εν λόγω ευπάθεια για δόλιους σκοπούς.
Με αφορμή αυτό το γεγονός, όπως αναφέρει ο Brown, η εταιρεία του από τον Απρίλιο έχει σταματήσει την πώληση νέων πληροφοριών για zero-days στην Ινδία, ενώ συνεργάστηκε με τη Microsoft για την επιδιόρθωση των ευπαθειών.
Παρότι η Exodus δεν θέτει περιορισμούς στους πελάτες της για το πώς θα αξιοποιήσουν τα ευρήματά της, ο τρόπος που χρησιμοποίησε η Ινδία την έρευνα της εταιρείας ξεπέρασε τα όρια, λέει ο Brown και προσθέτει: “Μπορεί κάποιος να την χρησιμοποιήσει επιθετικά αν θέλει, αλλά όχι εάν πρόκειται να την μετατρέψει σε… όπλο κατά του Πακιστάν και της Κίνας. Δεν θέλω καμία συμμετοχή σε αυτό”. (Η πρεσβεία της Ινδίας στο Λονδίνο δεν ανταποκρίθηκε στο αίτημα του Forbes να σχολιάσει το θέμα).
Η εταιρεία διερεύνησε, επίσης, ένα δεύτερο περιστατικό που η Kaspersky έχει συνδέσει με την “Moses”. Πρόκειται για ένα “κενό” που επέτρεψε σε έναν χάκερ να αποκτήσει αυξημένα δικαιώματα σε υπολογιστή Windows. Παρότι το περιστατικό δεν συνδέθηκε μια κάποια συγκεκριμένη εκστρατεία κατασκοπείας, ο Brown επιβεβαιώνει ότι ήταν μια ευπάθεια που εντόπισε η εταιρεία του και πρόσθεσε ότι θα ήταν “λογικό” να υποθέσει κανείς ότι η Ινδία ή κάποιος τρίτος για λογαριασμό της, την μετέτρεψε και αυτήν σε “όπλο”.
Ο Brown, εν τω μεταξύ, διερευνά τώρα εάν ο κώδικάς του έχει διαρρεύσει ή έχει χρησιμοποιηθεί καταχρηστικά από άλλους πελάτες.
Πέρα από την καταχρηστική χρήση των δύο αυτών ευπαθειών που εντόπισε η Exodus, σύμφωνα με την Kaspersky, “τουλάχιστον έξι ευπάθειες” που ανακάλυψε η εταιρεία ακόμη έχουν γίνει αντικείμενο ευρύτερης “εκμετάλλευσης” τα τελευταία δύο χρόνια. Επίσης η Kaspersky αναφέρει ότι μια ακόμη ομάδα χάκερς που είναι γνωστή ως “DarkHotel” -η οποία ορισμένοι ερευνητές κυβερνοασφάλειας πιστεύουν ότι χρηματοδοτείται από τη Νότια Κορέα- έχει χρησιμοποιήσει τις zero-days της “Moses”. Η Νότια Κορέα δεν είναι πελάτης της Exodus. “Είμαστε σχεδόν σίγουροι ότι η Ινδία διέρρευσε μέρος της έρευνάς μας”, λέει ο Brown. “Τους κόψαμε την πρόσβαση και έκτοτε δεν έχει ακουστεί κάτι… οπότε η υπόθεσή μας ήταν σωστή”, προσθέτει.
Ανησυχίες για τα exploits
Οποιαδήποτε τέτοια διαρροή “ευπαθειών μηδενικής ημέρας” είναι ιδιαίτερα ανησυχητική για μια εταιρεία που προσπαθεί να διατηρήσει κρυφές περίπου 50 zero-days κάθε χρόνο, που αφορούν τα πιο δημοφιλή λειτουργικά συστήματα στον πλανήτη, από τα Windows έως το Android και το iOS.
Και ο Brown δεν είναι ο μόνος που βλέπει το δημιούργημά του να χρησιμοποιείται με τρόπους που δεν ήταν στις προθέσεις του. O Luca Todesco ένας προγραμματιστής που ασχολείται με τον εντοπισμό “ευπαθειών μηδενικής ημέρας” και μέλος της λίστας του Forbes “30 κάτω των 30”, έγραψε σε ανάρτησή του στο Twitter πέρυσι: “το χειρότερο αποτέλεσμα που θα μπορούσε να έχει η δουλειά μου” – αφορμή για το σχόλιό του ήταν η χρησιμοποίηση ενός κενού ασφαλείας στα iPhone από την κυβέρνηση της Κίνας για την παρακολούθηση της κοινότητας του Ουιγούρων, μειοψηφία που διώκει όλο και περισσότερο το Πεκίνο.
Όταν ερευνητές της Google αναφέρθηκαν με λεπτομέρειες στην υποκλοπή πληροφοριών από συσκευές iPhone που ανήκαν σε μέλη της κοινότητας των Ουιγούρων, ο Todesco συνειδητοποίησε ότι μία από τις τεχνικές που περιέγραψε ο τεχνολογικός κολοσσός έμοιαζε πολύ με ένα εργαλείο που είχε αναπτύξει ο ίδιος και είχε μοιραστεί με επαφές του στην Κίνα.
Σε μηνύματά του μέσω Twitter, ο Todesco αρνήθηκε ότι πούλησε κάποιον κώδικα πάνω στον οποίο στηρίχθηκαν οι κυβερνοεπιθέσεις, προσθέτοντας ωστόσο ότι μοιράστηκε δημοσίως τα ευρήματά του με πολλά, ανώνυμα άτομα. Ισχυρίστηκε ότι δεν ήξερε πώς ή γιατί ο κώδικας του κατέληξε να χρησιμοποιείται σε επιθέσεις κατά της κοινότητας των Ουιγούρων, αλλά πρόσθεσε: “Θα είχα αποφύγει να τον μοιραστώ αν το ήξερα”. Ο Todesco συνεχίζει να αναπτύσσει “εκμεταλλεύσεις” (exploits) ως μέλος της νεοϊδρυθείσας ιταλικής εταιρείας, Dataflow Security, της οποίας είναι συνιδρυτής.
Αυτό το είδος της κατάχρησης είναι αυτό που ανησυχεί τελευταία και τον 36χρονο Aaron Portnoy, πρώην στέλεχος και συνιδρυτή της Exodus του Brown. Ο Portnoy πέρασε μια δεκαετία αναπτύσσονται λογισμικό υποκλοπής που θα μπορούσε να παρακάμψει την ασφάλεια των μεγαλύτερων εταιρειών στον κόσμο – όπως οι Apple, Google, Microsoft. Όταν ο Portnoy αποχώρησε από την Exodus το 2015, συνέχισε να εργάζεται για τον κολοσσό αμυντικών συστημάτων Raytheon και για τη νεοφυή εταιρεία “ηλεκτρονικού πολέμου” Boldend, με έδρα το Σαν Ντιέγκο.
Ωστόσο, σήμερα, ο 36χρονος αυτοδίδακτος χάκερ, ο οποίος εγκατέλειψε τις προηγούμενες ασχολίες του για να χαράξει τη δική του καριέρα στον χώρο της κυβερνοασφάλειας, ανησυχεί γιατί όπως λέει ποτέ δεν ήξερε ποιος είχε πρόσβαση στον κώδικά του ή πώς τον χρησιμοποιούσε. Μετανιώνει που παρέδωσε τον έλεγχο των “εκμεταλλεύσεων ευπαθειών μηδενικών ημερών” που ανέπτυξε, στους πωλητές. “Είναι σχεδόν σαν να με εκμεταλλεύονταν… Ένιωθα σαν να ήμουν ένα εργαλείο που το χρησιμοποιούσαν για έναν μεγαλύτερο σκοπό για τον οποίο πραγματικά δεν είχα ιδέα”, λέει ο Portnoy, ο οποίος ασχολείται τώρα με την Randori, μια εταιρεία κυβερνοασφάλειας που εδρεύει στη Μασαχουσέτη. “Δεν ξέρω αν θα εμπιστευόμουν οποιαδήποτε κυβέρνηση να κάνει τις επιλογές που θα έκανα εγώ”.
Η Exodus είχε δίκιο που διέκοψε τη συνεργασία της με την Ινδία, προσθέτει η Katie Moussouris της Luta Security, επισημαίνοντας ότι τη μεγαλύτερη ευθύνη για την πρόληψη της κατάχρησης τέτοιων εργαλείων φέρουν οι αγοραστές.
Ο Brown σημειώνει ότι στα τόσα χρονιά του στον χώρο χρειάστηκε να διακόψει τη συνεργασία του μόνο με έναν ακόμη πελάτη, μια υπηρεσία της γαλλικής αστυνομίας, η οποία χρησιμοποίησε την τεχνολογία του για την αποκάλυψη παιδόφιλων που κρύβονταν στο “σκοτεινό διαδίκτυο”. “Όταν τα δεδομένα μας γίνονται προσβάσιμα στο κοινό, ειδικά σε κακόβουλους χρήστες, πρόκειται για παράβαση της σύμβασης”, εξηγεί.
Ο Pedram Amini, σύμβουλος της Exodus και ιδρυτής της Πρωτοβουλίας Zero Day, όπου κάποτε εργάζονταν ο Brown, ο Portnoy και ο ένας ακόμη από τους συνιδρυτές της Exodus, λέει ότι το ρεκόρ της εταιρείας να έχει διακόψει με μόνο δύο πελάτες τις σχέσεις της σε μια δεκαετία, είναι εντυπωσιακό. Ο Amini προσθέτει ότι είναι ικανοποιημένος με τον τρόπο “που περπατά η Exodus σε τεντωμένο σχοινί” όταν επιλέγει τους πελάτες της. “Δεν θα εμπλεκόμουν ποτέ με αυτήν την εταιρεία έαν, για παράδειγμα, συνεργαζόμασταν με τους Σαουδάραβες”, προσθέτει.
Η απειλή της ψηφιακής κατασκοπείας
Γνωρίζοντας ότι οι πληροφορίες της για τις zero-days μπορούν να χρησιμοποιηθούν για επιθετικούς σκοπούς, η εταιρεία του Brown θα μπορούσε, ωστόσο, να επιλέξει να μην πουλήσει στην Ινδία, μια χώρα που έχει κατηγορηθεί για κατάχρηση λογισμικού κατασκοπείας και προσφάτως αποκαλύφθηκε ότι χρησιμοποίησε παγκοσμίως τα σχετικά εργαλεία της ισραηλινής εταιρείας NSO (αποτιμάται στο 1 δισ. δολάρια).
Υπενθυμίζεται ότι νωρίτερα φέτος, ο συνασπισμός εφημερίδων και μη κερδοσκοπικών οργανώσεων “Pegasus Project” ισχυρίστηκε ότι τα τηλέφωνα του επικεφαλής του αντιπολιτευτικού κόμματος στο Ινδικό Εθνικό Κογκρέσο, Rahul Gandhi, και ορισμένων εκ των στενών συνεργατών του είχαν στοχοποιηθεί, γεγονός που πυροδότησε κατηγορίες περί προδοσίας από την κυβέρνηση του πρωθυπουργού Narendra Modi. (Η κυβέρνηση αρνήθηκε οποιαδήποτε μη εξουσιοδοτημένη χρήση λογισμικού υποκλοπής).
Εν τω μεταξύ, το 2019, το WhatsApp του Facebook ανέφερε ότι Ινδοί δημοσιογράφοι και ακτιβιστές είχαν στοχοποιηθεί μέσω του λογισμικού παρακολούθησης iPhone της NSO. “Πουλώντας τεχνολογία που μπορεί να χρησιμοποιηθεί για επιθετικούς σκοπούς στην ινδική κυβέρνηση, θα βρεθείς ενδεχομένως να τροφοδοτείς αυτό το είδος της κατάχρησης”, σημειώνει ο John Scott-Railton, ανώτερος ερευνητής στο Citizen Lab του Munk School του Πανεπιστημίου του Τορόντο. Ομοίως, ο Todesco θα μπορούσε να επιλέξει να κρατήσει μυστικά τα ευρήματά του και όχι να τα μοιραστεί με κινεζικές επαφές.
Ο ρόλος των ΗΠΑ
Νωρίτερα φέτος, ο πρόεδρος της Microsoft, Brad Smith, προειδοποίησε για τους κινδύνους ενέχει η παγκόσμια βιομηχανία ψηφιακής κατασκοπείας, επικαλούμενος την υπόθεση της NSO. Τόνισε ότι οι εταιρείες του χώρου παρέχουν “ακόμη περισσότερα μέσα σε επιθετικά κράτη” και επιδεινώνουν “τον πολλαπλασιασμό των κυβερνοεπιθέσεων σε άλλες κυβερνήσεις που έχουν τα χρήματα αλλά όχι τους ανθρώπους για να δημιουργήσουν τα δικά τους όπλα”.
Με την υπόθεση της Exodus στην Ινδία, εγείρονται ανησυχίες ότι οι Αμερικανοί επιδεινώνουν ακόμη περισσότερο την κατάσταση. Το Forbes αποκάλυψε νωρίτερα φέτος ότι η Battery, μια εταιρεία επιχειρηματικών κεφαλαίων με έδρα τη Βοστώνη, βοήθησε κρυφά στη δημιουργία της Paragon, μιας επίσης ισραηλινής εταιρείας ομοειδούς της NSO.
Επίσης, προ ημερών, το υπουργός Δικαιοσύνης αποκάλυψε ότι δύο αμερικανικές εταιρείες πούλησαν λογισμικό υποκλοπής iPhone -κάθε εργαλείο πουλήθηκε έναντι 1,3 εκατ. δολαρίων- σε εταιρεία στα Ηνωμένα Αραβικά Εμιράτα η οποία εμπλέκεται σε υποθέσεις κατασκοπείας για λογαριασμό των Εμιράτων. Σύμφωνα με το Reuters, αυτά τα iOS exploits χρησιμοποιήθηκαν για τη στοχοποίηση εκατοντάδων ανθρώπων, μεταξύ των οποίων ο Εμίρης του Κατάρ και ένας βραβευμένος με Νόμπελ ακτιβιστής υπέρ των ανθρωπίνων δικαιωμάτων στην Υεμένη.
“Πρέπει να καταλάβουμε τι ρόλο παίζει η ιδιωτική ‘επιθετική’ αγορά των ΗΠΑ στην τροφοδοσία… τέτοιων προβλημάτων ανά τον κόσμο”, σημειώνει ο Scott-Railton.
Οι δυνατότητες που προσφέρει η συγκεκριμένη βιομηχανία, πάντως, φαίνεται ότι ανοίγει όλο και περισσότερο την “όρεξη” των ΗΠΑ για λογισμικό υποκλοπής κάθε είδους τεχνολογίας. Νωρίτερα φέτος, δύο πράκτορες του FBI σκοτώθηκαν από ύποπτο παιδόφιλο στη Φλόριντα, καθώς η κάμερα που είχε ο τελευταίος στο κουδούνι του τον ειδοποίησε για την παρουσία των εκπροσώπων του νόμου.
Ο Brown αναφέρει ότι μετά τους δύο αυτούς φόνους, το FBI επικοινώνησε με την Exodus λέγοντας ότι χρειάζεται καλύτερες “δυνατότητες παρακολούθησης” για συσκευές όπως οι οικιακές κάμερες. Δεδομένου δε ότι πολλές υπηρεσίες έχουν επιστρέψει πλέον στα γραφεία τους, μετά την άρση των μέτρων προστασίας από την πανδημία του κορονοϊού, όπως προσθέτει ο Brown, η ζήτηση, ειδικά για εργαλεία παρακολούθησης έξυπνων κινητών, έχει αυξηθεί. “Όλοι ενδιαφέρονται για τα κινητά”, λέει.
ΠΗΓΗ: capital.gr



GEOPOLITICO
Ελληνική NAVTEX για αεροναυτική άσκηση στη θάλασσα του Καστελλόριζου
Αεροναυτική άσκηση χωρίς πυρά, νοτιοανατολικά της Ρόδου και στις θαλάσσιες προσβάσεις του συμπλέγματος του Καστελλόριζου
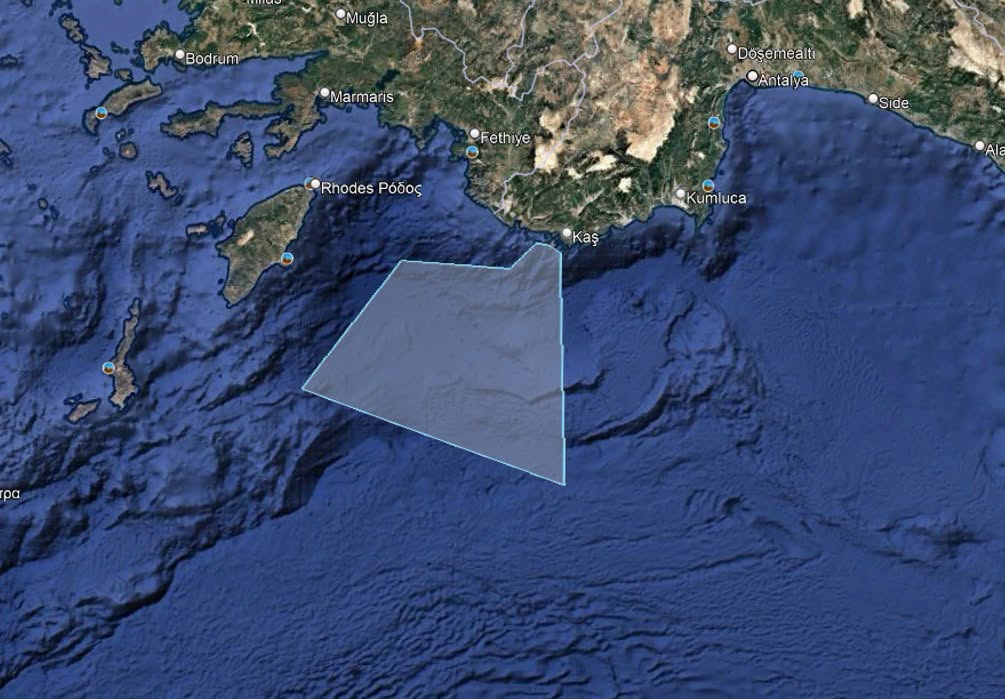
Αεροναυτική άσκηση χωρίς πυρά, νοτιοανατολικά της Ρόδου και στις θαλάσσιες προσβάσεις του συμπλέγματος του Καστελλόριζου, προβλέπει η NAVTEX 1249/26 της Υδρογραφικής Υπηρεσίας του Πολεμικού Ναυτικού, από τον Σταθμό Ηρακλείου. Πρόκειται για την ευρύτερη περιοχή στην οποία η Άγκυρα έχει επιχειρήσει να επιβάλει τη μονομερή οριοθέτηση του θαλάσσιου πάρκου Φέτιγιε–Κας.
Η ναυτιλιακή προειδοποίηση εκδόθηκε στις 5 Οκτωβρίου και προσδιόριζε ως χρόνο διεξαγωγής της άσκησης την Τετάρτη 7 Οκτωβρίου 2026, από τις 05:00 έως τις 09:00 UTC, δηλαδή από τις 08:00 έως τις 12:00 ώρα Ελλάδας.
Στο μήνυμα αναγράφονται ρητά οι γεωγραφικοί προσδιορισμοί «KASTELORIZO SEA» και «SOUTHEAST OF RODOS ISLAND», ενώ διευκρινίζεται ότι οι αεροναυτικές ασκήσεις προβλέπονταν χωρίς εκτέλεση πυρών. Παράλληλα, καλούνται οι ναυτιλλόμενοι να αποφεύγουν τη διέλευση από την αναφερόμενη περιοχή.
Ο έλεγχος των επτά συντεταγμένων επιβεβαιώνει ότι η NAVTEX αφορά τον θαλάσσιο χώρο νοτιοανατολικά της Ρόδου, με το βόρειο τμήμα της περιοχής να προσεγγίζει το σύμπλεγμα Μεγίστης, Ρω και Στρογγύλης. Το πολύγωνο εκτείνεται αρκετά νοτιότερα, έως το γεωγραφικό πλάτος 35°03΄ Βόρεια, και δυτικά έως το γεωγραφικό μήκος 28°10΄ Ανατολικά.
Τα όρια που αναφέρονται στη NAVTEX είναι:
| Σημείο | Βόρειο πλάτος | Ανατολικό μήκος |
|---|---|---|
| 1 | 36°05,00΄ | 28°44,00΄ |
| 2 | 36°02,40΄ | 29°20,58΄ |
| 3 | 36°09,28΄ | 29°29,82΄ |
| 4 | 36°08,50΄ | 29°34,58΄ |
| 5 | 36°06,48΄ | 29°37,77΄ |
| 6 | 35°03,00΄ | 29°38,00΄ |
| 7 | 35°30,00΄ | 28°10,00΄ |
Η γεωγραφική θέση της αναγγελθείσας άσκησης αποκτά ιδιαίτερο ενδιαφέρον λόγω της τουρκικής απόφασης για το θαλάσσιο πάρκο Φέτιγιε–Κας. Η οριοθέτηση που παρουσίασε η Άγκυρα εκτείνεται στη θαλάσσια περιοχή γύρω από το Καστελλόριζο και πέραν των τουρκικών χωρικών υδάτων, προκαλώντας την αντίδραση της Αθήνας.
Το ελληνικό υπουργείο Εξωτερικών είχε επισημάνει ότι η μονομερής ανακήρυξη τουρκικών πάρκων πέραν της τουρκικής αιγιαλίτιδας ζώνης δεν παράγει έννομα αποτελέσματα ούτε μπορεί να δημιουργήσει τετελεσμένα. Στο πεδίο όμως η Τουρκία προσπαθεί να επιβάλλει το τουρκολιβυκό μνημόνιο και τα φαντάσματα της Κάσου διαψεύδουν τις κυβερνητικές δικαιολογίες.
GEOPOLITICO
Καμπανάκι για Ελλάδα! Γαλλία και Τουρκία μπαίνουν σε νέα αμυντική εποχή
Ο Οδικός Χάρτης Άγκυρας–Παρισιού ανοίγει δρόμο για στενότερη στρατιωτική συνεργασία – SAMP/T και Meteor αλλάζουν τα δεδομένα και δημιουργούν ερωτήματα για τη στρατηγική σχέση Ελλάδας–Γαλλίας
Η υπογραφή Οδικού Χάρτη Αμυντικής Συνεργασίας ανάμεσα στην Τουρκία και τη Γαλλία δεν είναι μία τυπική διπλωματική κίνηση και ασφαλώς δεν μπορεί να περάσει απαρατήρητη από την Αθήνα.
Άγκυρα και Παρίσι συμφώνησαν να εμβαθύνουν τον στρατηγικό τους διάλογο, να αυξήσουν τις στρατιωτικές επαφές και να εξετάσουν νέα πεδία συνεργασίας. Η τουρκική πλευρά μιλά ήδη για μετάβαση από τα «θετικά μηνύματα» σε συγκεκριμένη αμυντική συνεργασία.
Για την Ελλάδα, όμως, το ζήτημα δεν είναι απλώς ότι η Γαλλία συνομιλεί με την Τουρκία. Το κρίσιμο είναι τι ακριβώς είναι διατεθειμένη να δώσει στο τουρκικό οπλοστάσιο και κατά πόσο αυτό μπορεί να επηρεάσει την ισορροπία δυνάμεων στο Αιγαίο και στην Ανατολική Μεσόγειο.
Από τον στρατηγικό εταίρο της Ελλάδας στον εξοπλιστικό διάλογο με την Άγκυρα
Η εξέλιξη αποκτά ιδιαίτερο βάρος επειδή η Γαλλία δεν είναι για την Ελλάδα ένας απλός σύμμαχος στο ΝΑΤΟ.
Αθήνα και Παρίσι έχουν υπογράψει από το 2021 Στρατηγική Εταιρική Σχέση για την Άμυνα και την Ασφάλεια, η οποία περιλαμβάνει ρήτρα αμοιβαίας στρατιωτικής συνδρομής σε περίπτωση ένοπλης επίθεσης κατά της επικράτειας της μίας πλευράς. Η συμφωνία ανανεώθηκε τον Απρίλιο του 2026 για ακόμη πέντε χρόνια.
Πάνω σε αυτή τη σχέση οικοδομήθηκε ένα μεγάλο μέρος της ελληνικής αμυντικής στρατηγικής των τελευταίων ετών: Rafale, φρεγάτες FDI, κοινές ασκήσεις και στενός στρατηγικός διάλογος.
Τώρα, όμως, το Παρίσι ανοίγει ταυτόχρονα έναν θεσμοθετημένο δρόμο αμυντικής συνεργασίας και με την Άγκυρα.
Αυτό δεν ακυρώνει την ελληνογαλλική συμφωνία. Δημιουργεί, όμως, μια προφανή αντίφαση συμφερόντων, ιδίως εάν η νέα συνεργασία οδηγήσει στην ενίσχυση κρίσιμων τουρκικών στρατιωτικών δυνατοτήτων.
Το πρώτο καμπανάκι: SAMP/T
Το πιο σοβαρό ζήτημα αφορά το SAMP/T.
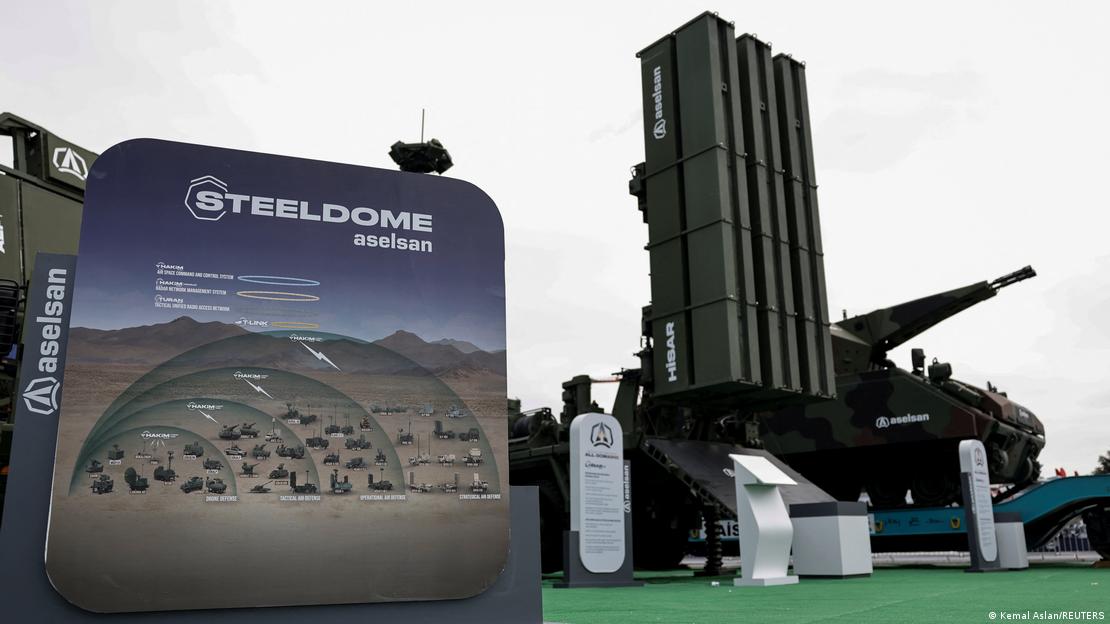
Η Τουρκία επιδιώκει εδώ και χρόνια την απόκτηση του γαλλοϊταλικού συστήματος αεράμυνας μεγάλου βεληνεκούς και, σύμφωνα με τις τελευταίες πληροφορίες, η γαλλική αντίσταση σε μία τέτοια συμφωνία έχει υποχωρήσει σημαντικά. Οι συζητήσεις συνδέονται και με τον σχεδιαζόμενο τουρκικό ολοκληρωμένο θόλο αεράμυνας «Steel Dome».
Για την Ελλάδα, μία πιθανή τουρκική απόκτηση SAMP/T δεν είναι αδιάφορη.
Θα ενίσχυε σημαντικά την τουρκική αντιαεροπορική και αντιπυραυλική άμυνα και θα δυσκόλευε τον επιχειρησιακό σχεδιασμό της ελληνικής Πολεμικής Αεροπορίας σε περίπτωση κρίσης.
Ακόμη σημαντικότερο θα ήταν ένα ενδεχόμενο πλαίσιο συμπαραγωγής ή μεταφοράς τεχνολογίας, καθώς η Άγκυρα επιδιώκει σταθερά όχι μόνο την αγορά συστημάτων αλλά και την ενσωμάτωση ξένης τεχνογνωσίας στη δική της αμυντική βιομηχανία.
Σε αυτή την περίπτωση, το Παρίσι δεν θα πουλούσε απλώς ένα όπλο στην Τουρκία. Θα βοηθούσε στην ενίσχυση της μακροπρόθεσμης τουρκικής αμυντικής αυτονομίας.
Το δεύτερο καμπανάκι: Meteor
Ακόμη πιο άμεσα αφορά την Ελλάδα η πιθανότητα πρόσβασης της Τουρκίας στον πύραυλο Meteor.
Ο Meteor αποτελεί βασικό όπλο των ελληνικών Rafale και ένα από τα σημαντικότερα ποιοτικά πλεονεκτήματα της ελληνικής Πολεμικής Αεροπορίας στον αέρα.
Εάν η Τουρκία αποκτήσει το ίδιο βλήμα και καταφέρει να το ενσωματώσει σε νέα μαχητικά αεροσκάφη, ένα μέρος αυτού του ελληνικού πλεονεκτήματος περιορίζεται.
Δεν σημαίνει ότι εξισώνονται αυτομάτως οι δυνατότητες των δύο αεροποριών. Σημαίνει όμως ότι η Άγκυρα αποκτά πρόσβαση σε όπλο της ίδιας τεχνολογικής κατηγορίας, με μεγάλη ακτίνα εμπλοκής και ισχυρή δυνατότητα μάχης πέραν οπτικής επαφής.
Αυτό είναι στοιχείο που η Αθήνα δεν μπορεί να αντιμετωπίζει ως μια ακόμη εμπορική απόφαση της γαλλικής αμυντικής βιομηχανίας.
Η Γαλλία παίζει σε δύο ταμπλό
Η εικόνα είναι πλέον σαφής.
Η Γαλλία διατηρεί στρατηγική αμυντική σχέση με την Ελλάδα, αλλά ταυτόχρονα επιδιώκει να αποκαταστήσει και να διευρύνει τη σχέση της με την Τουρκία.
Από τη γαλλική σκοπιά αυτό μπορεί να είναι απολύτως συμβατό: το Παρίσι επιδιώκει γεωπολιτική επιρροή, αμυντικές εξαγωγές και ισχυρή παρουσία στην ευρωπαϊκή αρχιτεκτονική ασφαλείας.
Για την Αθήνα όμως υπάρχει ένα πολύ απλό ερώτημα:
Μπορεί μία χώρα να αποτελεί στρατηγικό αμυντικό εταίρο της Ελλάδας και ταυτόχρονα να εξοπλίζει την Τουρκία με συστήματα που μεταβάλλουν την ισορροπία δυνάμεων στο Αιγαίο;
Η απάντηση δεν είναι νομική. Είναι στρατηγική.
Η ρήτρα αμοιβαίας συνδρομής παραμένει – αλλά δεν αρκεί από μόνη της
Η ελληνογαλλική συμφωνία είναι σαφής: σε περίπτωση ένοπλης επίθεσης κατά της επικράτειας μίας από τις δύο χώρες προβλέπεται αμοιβαία βοήθεια και συνδρομή, ακόμη και με χρήση ένοπλης ισχύος.
Αυτό αποτελεί σημαντική στρατηγική δέσμευση.
Όμως η Ελλάδα δεν μπορεί να βασίζει ολόκληρη την αποτρεπτική της στρατηγική στην υπόθεση ότι ένας σύμμαχος θα παρέμβει σε μία μελλοντική κρίση.
Το ουσιαστικότερο είναι να μην επιτρέπεται στο μεταξύ η σταδιακή συρρίκνωση του ελληνικού ποιοτικού πλεονεκτήματος.
Και αυτό ακριβώς είναι το σημείο στο οποίο πρέπει να εξεταστεί η γαλλοτουρκική συνεργασία.
Η Άγκυρα προσπαθεί να σπάσει την απομόνωση από τη Δύση
Η συμφωνία με το Παρίσι εντάσσεται και σε μια ευρύτερη τουρκική στρατηγική.
Η Τουρκία επιδιώκει να επανενταχθεί βαθύτερα στα δυτικά αμυντικά δίκτυα, χωρίς να εγκαταλείψει την αυτόνομη στρατηγική της.
Συνομιλεί με τις ΗΠΑ για F-35 και κυρώσεις CAATSA, με την Ευρώπη για Eurofighter, SAMP/T και Meteor και ταυτόχρονα αναπτύσσει τα δικά της drones, πυραύλους και συστήματα αεράμυνας.
Ο στόχος είναι προφανής: να αποκτήσει πρόσβαση στη δυτική τεχνολογία χωρίς να χάσει τη δυνατότητα να ασκεί ανεξάρτητη περιφερειακή πολιτική.
Η προσέγγιση με τη Γαλλία εντάσσεται ακριβώς σε αυτή τη στρατηγική.
Τι πρέπει να κρατήσει η Αθήνα
Η Ελλάδα δεν έχει λόγο να δραματοποιήσει μία συμφωνία της οποίας το ακριβές εξοπλιστικό περιεχόμενο δεν έχει ακόμη δημοσιοποιηθεί.
Έχει όμως κάθε λόγο να ζητήσει καθαρές απαντήσεις.
Άλλο πράγμα ο στρατηγικός διάλογος Γαλλίας–Τουρκίας και άλλο η μεταφορά στην Άγκυρα συστημάτων που μπορούν να χρησιμοποιηθούν απέναντι στις ελληνικές Ένοπλες Δυνάμεις.
Το όριο βρίσκεται εκεί.
Για την Αθήνα το ουσιαστικό ερώτημα δεν είναι αν η Γαλλία θέλει καλές σχέσεις με την Τουρκία.
Είναι εάν αυτές οι σχέσεις θα χρηματοδοτηθούν και θα οικοδομηθούν πάνω στην ενίσχυση του τουρκικού στρατιωτικού πλεονεκτήματος απέναντι στην Ελλάδα.
Και ειδικά σε SAMP/T, Meteor και μεταφορά τεχνολογίας, η ελληνική κυβέρνηση έχει κάθε λόγο να ζητήσει σαφείς εξηγήσεις από έναν εταίρο με τον οποίο έχει υπογράψει όχι μια απλή εμπορική συμφωνία, αλλά μια στρατηγική αμυντική εταιρική σχέση.
Γιατί οι στρατηγικές συμμαχίες δεν κρίνονται μόνο από τις υπογραφές.
Κρίνονται και από το ποιον εξοπλίζεις όταν τα συμφέροντα των συμμάχων σου συγκρούονται.
Καμπουρίδης: “Συμφωνία ενίσχυσης διαλόγου και προπαγάνδα”
Σύμφωνα με ανακοίνωση του Τουρκικού Υπουργείου Εθνικής Άμυνας, στις 03 Οκτωβρίου υπεγράφη ο “Οδικός Χάρτης Αμυντικής Συνεργασίας” μεταξύ της Τουρκίας και της Γαλλίας….
Πρόκειται για μια Συμφωνία “ενίσχυσης του στρατιωτικού διαλόγου με απώτερο σκοπό το αμοιβαίο όφελος”…
Πρόκειται για μια Συμφωνία η οποία προήλθε μετά από την επίσκεψη μελών του Γαλλικού Κοινοβουλίου στην Τουρκία το 2025 για αναζήτηση κοινών τόπων συνεργασίας.
Τουρκικά ΜΜΕ σχολίασαν το θέμα με συγκρατημένη αισιοδοξία τονίζοντας ότι η Συμφωνία αυτή δεν αναφέρει πουθενά θέματα προμήθειας των πυραύλων meteor για τα τουρκικά Eurofighter, του Γαλλοιταλικου Αντιαεροπορικου – Αντιβαλλιστικου Συστήματος SAMP/T κλπ.
Αντιθέτως ελληνικοί κύκλοι υπερθεματισαν, υπερτονίζοντας τη σημασία αυτής της Συμφωνίας αναφέροντας ότι αυτή διεμβολιζει την Αμυντική Συμφωνία Ελλάδας – Γαλλίας και επιπλέον εμφανίζοντας τη γαλλική πλευρά να δίνει το πράσινο φως για τους πυραύλους meteor!!!!
Το αβάσιμο αυτού του ισχυρισμού φαίνεται και από το γεγονός ότι στις επιτροπές Τουρκίας και Γαλλίας οι οποίες υπέγραψαν τη Συμφωνία αυτή, δεν υπήρχαν αξιωματούχοι του τομέα Αμυντικής Βιομηχανίας των δύο χωρών!!!
Δεν υφίσταται τέτοιο θέμα και επιπλέον δεν υφίσταται και καμία πρόοδος στο θέμα της προμήθειας του Αντιβαλλιστικου – Αντιαεροπορικου Συστήματος SAMP-T στην Τουρκία αφού η Άγκυρα επιδιώκει απόκτηση τεχνολογίας και συμπαραγωγή, κάτι το οποίο δεν το συζητά η Γαλλοιταλικη πλευρά!!!
Σίγουρα μια τέτοια Συμφωνία Τουρκίας – Γαλλίας δεν είναι καλή εξέλιξη για τον Ελληνισμό όμως πρόκειται για ένα πλαίσιο έναρξης διαλόγου και τίποτα περισσότερο…
Η Τουρκία έχει πολλά ανοιχτά θέματα με τη Γαλλία και σύγκρουση συμφερόντων στο γεωπολιτικό πεδίο και ο διάλογος αυτός είναι καταδικασμένος να αποτύχει.!!!
Καλό είναι εμείς οι ίδιοι να μην “ρίχνουμε νερό στον μύλο” της τουρκικής προπαγάνδας!!!
GEOPOLITICO
Πώς η Τουρκία επιχειρεί να επιβάλει έλεγχο στο Αιγαίο – Οι προτάσεις για την προστασία των ακριτικών νησιών
Η σταδιακή διεύρυνση των τουρκικών διεκδικήσεων, η ενίσχυση του Λιμενικού και η οικονομική και δημογραφική αντοχή των νησιών κυριάρχησαν στις εισηγήσεις του Στέλιου Φενέκου και της Ντόρας Βακιρτζή. Παρεμβάσεις για την ΑΟΖ Ελλάδας–Κύπρου, τις γραμμές βάσης και την άμυνα του Αιγαίου.
Η Τουρκία επιχειρεί να μεταφέρει τις διεκδικήσεις της από τους χάρτες στην καθημερινή λειτουργία του Αιγαίου, ενώ τα ακριτικά νησιά αντιμετωπίζουν πιέσεις που αγγίζουν τη δυνατότητά τους να διατηρούν πληθυσμό, παραγωγή και κοινωνική συνοχή. Αυτές οι δύο όψεις της εθνικής ασφάλειας βρέθηκαν στο επίκεντρο της εσπερίδας του Ελληνικού Ινστιτούτου Στρατηγικών Μελετών, με θέμα «Πρακτικές προσεγγίσεις για τις θαλάσσιες ζώνες, τη νησιωτική πολιτική και τα στενά διεθνούς ναυσιπλοΐας».
Βασικοί εισηγητές ήταν ο υποναύαρχος ε.α. Στέλιος Φενέκος και η Ντόρα Βακιρτζή. Την εκδήλωση προλόγισε ο πρόεδρος του ΕΛΙΣΜΕ, αντιστράτηγος ε.α. Ιωάννης Μπαλτζώης, ενώ τη συζήτηση συντόνισε ο Λεόντιος Πορτοκαλάκης. Οι εισηγήσεις και οι παρεμβάσεις ανέδειξαν συγκεκριμένες προτάσεις, αλλά και διαφορετικές προσεγγίσεις για την κατοχύρωση των ελληνικών δικαιωμάτων.
Φενέκος: Η διεκδίκηση γίνεται καθημερινή πίεση
Ο Στέλιος Φενέκος εστίασε στην προσπάθεια της Άγκυρας να εμφανίζεται ως αρχή ελέγχου σε περιοχές όπου προβάλλει μονομερείς διεκδικήσεις. Χρησιμοποίησε τον όρο «creeping jurisdiction», περιγράφοντας μια σταδιακά διευρυνόμενη δικαιοδοσία που επιχειρείται να επιβληθεί στην πράξη.
Συνέδεσε τα τουρκικά θαλάσσια πάρκα, τη «Γαλάζια Πατρίδα», τις ανταγωνιστικές NAVTEX και την παρουσία μέσων επιτήρησης με μια ευρύτερη τακτική: τη δημιουργία της εντύπωσης ότι για δραστηριότητες στο Αιγαίο απαιτείται τουρκική έγκριση ή συνεννόηση.
Διευκρίνισε ότι οι μονομερείς αυτές πράξεις δεν δημιουργούν από μόνες τους διεθνές δίκαιο. Μπορούν, όμως, κατά την εκτίμησή του, να αποθαρρύνουν αλιείς, εταιρείες και τρίτες χώρες από τη δραστηριοποίηση σε συγκεκριμένες περιοχές.
Έθεσε ως υποθετικό παράδειγμα τη σύλληψη αλιέων από τουρκικό σκάφος και τη μεταφορά τους σε τουρκικό δικαστήριο. Το ζητούμενο για την Ελλάδα, υποστήριξε, είναι η έγκαιρη αποτροπή μιας τέτοιας ενέργειας, καθώς η διαχείρισή της γίνεται δυσκολότερη αφού συντελεστεί.
«Η στρατηγική της καθημερινότητος απαιτεί συνεχή παρουσία στο Αιγαίο»
Η απάντηση που πρότεινε περιλαμβάνει ενίσχυση του Λιμενικού με προσωπικό, ισχυρά σκάφη και εκπαίδευση, καθώς και στενότερη συνεργασία και συνεκπαίδευση με το Πολεμικό Ναυτικό.
Κατά τον ίδιο, η πολιτική ηγεσία χρειάζεται περισσότερα εργαλεία χειρισμού κρίσεων, ώστε να αντιμετωπίζει ενέργειες αστυνομικού χαρακτήρα στο αντίστοιχο επίπεδο, διατηρώντας τη δυνατότητα στρατιωτικής αντίδρασης εφόσον απαιτηθεί.
Πρότεινε επίσης να εξεταστεί η αξιοποίηση στο Λιμενικό περιπολικών που έχουν παραληφθεί από τις ΗΠΑ, καθώς και η μεταφορά εμπειρίας από στελέχη του Πολεμικού Ναυτικού.
«Η στρατηγική της καθημερινότητος απαιτεί συνεχή παρουσία στο Αιγαίο», τόνισε, συνδέοντας την παρουσία αυτή με την προστασία των ψαράδων και την ενίσχυση του αισθήματος ασφάλειας των νησιωτών.
Η αποτροπή, στην προσέγγισή του, απαιτεί έναν κρατικό μηχανισμό που λειτουργεί καθημερινά. Όπως υπογράμμισε, «η ισχύς της χώρας δεν είναι μόνο τα όπλα της»: περιλαμβάνει την πολιτική απόφαση, τους διοικητικούς μηχανισμούς και τα μέτρα αστυνόμευσης.
Γραμμές βάσης και 12 μίλια: Η προετοιμασία πίσω από τις αποφάσεις
Ο υποναύαρχος αναφέρθηκε στην αξιοποίηση των γραμμών βάσης και στο κλείσιμο κόλπων, υποστηρίζοντας ότι μπορούν να διευρύνουν τον θαλάσσιο χώρο ελληνικής κυριαρχίας. Επέμεινε ότι η εφαρμογή τους προϋποθέτει πολιτική απόφαση και προετοιμασία.
Για την επέκταση της χωρικής θάλασσας στα 12 ναυτικά μίλια, έδωσε έμφαση στον σχεδιασμό για τις προσβάσεις στο Αιγαίο και στη διαχείριση της διεθνούς ναυσιπλοΐας.
Στη συζήτηση διευκρινίστηκε ότι δεν κλείνουν όλες οι νότιες προσβάσεις με μια τέτοια επέκταση, καθώς σε ορισμένα περάσματα οι αποστάσεις επιτρέπουν τη διατήρηση διαδρόμων πέρα από τη χωρική θάλασσα.
Έγιναν επίσης παρεμβάσεις για τη διάκριση ανάμεσα στην αβλαβή διέλευση και τη διέλευση τράνζιτ. Η συζήτηση ανέδειξε τη σημασία της ακριβούς εξέτασης κάθε στενού, με διαφορετικές τοποθετήσεις σε επιμέρους νομικά ζητήματα.
Ο Ηρακλής Καλογεράκης επισήμανε τη διάκριση μεταξύ αρχιπελάγους και αρχιπελαγικού κράτους: ο γεωγραφικός χαρακτηρισμός του Αιγαίου ως αρχιπελάγους δεν συνεπάγεται ότι η Ελλάδα υπάγεται στο ειδικό καθεστώς των αρχιπελαγικών κρατών.
Το καλώδιο προς την Κύπρο και η παγίδα του «συντονισμού»
Ιδιαίτερο βάρος έδωσε ο Φενέκος στην ηλεκτρική διασύνδεση Ελλάδας–Κύπρου και στις τουρκικές απαιτήσεις για την πόντιση καλωδίων.
Στη δική του προσέγγιση, η διάκριση μεταξύ καλωδίων και αγωγών έχει κρίσιμη σημασία. Υποστήριξε ότι η Άγκυρα μετακινεί τη διατύπωσή της από την απαίτηση «άδειας» στην απαίτηση «συντονισμού», επιδιώκοντας να διατηρήσει ρόλο στη διαδικασία.
Αξιολόγησε θετικά την ανάδειξη του έργου ως ευρωπαϊκού ζητήματος, επειδή διευρύνει τα διαθέσιμα διπλωματικά εργαλεία. Παρουσίασε ως ενδεχόμενες επιλογές μια διαφορετική όδευση σε σχέση με την οριοθετημένη περιοχή Ελλάδας–Αιγύπτου και έναν χειρισμό μέσω NAVTEX, τον οποίο χαρακτήρισε επισφαλή ως προς τον τρόπο εφαρμογής του.
Οι επιλογές αυτές παρουσιάστηκαν ως σενάρια χειρισμού και όχι ως ανακοινωμένες αποφάσεις αλλαγής του έργου.
Ο ίδιος ζήτησε συστηματική προετοιμασία των ελληνικών νομικών επιχειρημάτων και ενεργή παρουσία στους διεθνείς οργανισμούς, ώστε καμία τουρκική διεκδίκηση να μη μένει αναπάντητη.
Βακιρτζή: Η ασφάλεια των νησιών περνά από την αντοχή των κοινωνιών τους
Η Ντόρα Βακιρτζή εξέτασε τη νησιωτική πολιτική μέσα από τις κρίσεις και την ανθεκτικότητα. Έθεσε το ερώτημα κατά πόσο οι ευρωπαϊκές πολιτικές για τις ανατολικές παραμεθόριες περιοχές ανταποκρίνονται στις ανάγκες του Ανατολικού Αιγαίου και της Κύπρου.
Επισήμανε ότι χαρακτηριστικά απειλής που αναγνωρίζονται σε άλλα ευρωπαϊκά σύνορα —η εργαλειοποίηση της μετανάστευσης, οι παραβιάσεις του εναέριου χώρου και η εχθρική ρητορική— αφορούν και τον ελληνικό και κυπριακό χώρο.
Επικαλούμενη στοιχεία στην παρουσίασή της, ανέφερε δημογραφική συρρίκνωση περίπου 12% στο Βόρειο Αιγαίο μεταξύ 2019 και 2023 και κατά κεφαλήν ΑΕΠ σε ισοτιμία αγοραστικής δύναμης στο 41,2% του ευρωπαϊκού μέσου όρου για το 2024.
Συνέδεσε αυτές τις πιέσεις με την ανάγκη ενίσχυσης της τοπικής παραγωγής, των υπηρεσιών και των υποδομών που επιτρέπουν στους κατοίκους να παραμένουν στον τόπο τους.
Η παραγωγή των νησιών και η κτηνοτροφική κρίση
Η εισηγήτρια ανέδειξε τα ιδιαίτερα προϊόντα των νησιών, όπως η μαστίχα της Χίου και το ελαιόλαδο της Λέσβου, ως βάση μιας οικονομίας με περισσότερα στηρίγματα.
Άσκησε έντονη κριτική στη διαχείριση της κτηνοτροφικής κρίσης στη Λέσβο, υποστηρίζοντας ότι οι εκτεταμένες θανατώσεις ζώων απειλούν την τοπική παραγωγή και έναν σημαντικό γενετικό πόρο. Διατύπωσε επίσης καταγγελίες για τον τρόπο ταφής των ζώων και τους κινδύνους που, κατά την ίδια, δημιουργούνται για το έδαφος και τον υδροφόρο ορίζοντα.
Η τοποθέτησή της συνέδεσε την προστασία της παραγωγής με την παραμονή των κατοίκων: η απώλεια ενός παραγωγικού κλάδου σε μια ακριτική περιοχή επηρεάζει την απασχόληση, τις οικογένειες και τη συνοχή της τοπικής κοινωνίας.
Τουρισμός και επενδύσεις με κριτήριο την ασφάλεια
Στο πεδίο του τουρισμού, η Βακιρτζή αναγνώρισε τα έσοδα από τους Τούρκους επισκέπτες και τη θετική σημασία των σχέσεων μεταξύ των πληθυσμών. Προειδοποίησε, ωστόσο, για τις επιπτώσεις της υπερβολικής εξάρτησης της τοπικής οικονομίας από τη ζήτηση της γειτονικής χώρας.
Έθεσε παράλληλα ζητήματα ελέγχου επενδύσεων και αγορών ακινήτων σε ευαίσθητες περιοχές. Στη συζήτηση που ακολούθησε, επισημάνθηκε από παρεμβαίνοντες ότι υπάρχουν διαδικασίες ελέγχου στις παραμεθόριες περιοχές και δυνατότητα παρέμβασης των αρμόδιων αρχών άμυνας.
Η εισήγησή της έδωσε προτεραιότητα στην οικονομική ανθεκτικότητα με γνώμονα την ασφάλεια: παραγωγή με περισσότερες πηγές εισοδήματος, σύνδεση με την ελληνική ενδοχώρα και φίλιες αγορές, καθώς και υποδομές που μπορούν να λειτουργούν σε περίοδο κρίσης.
Υποδομές, ιστορική μνήμη και εμπιστοσύνη στους ακρίτες
Οι προτάσεις της περιλάμβαναν υποδομές διπλής χρήσης για την ανάπτυξη και την άμυνα, μεγαλύτερη ενεργειακή και υδατική αυτονομία, ενίσχυση κοινωνικών υπηρεσιών και υποστήριξη της αποκεντρωμένης παραγωγής.
Στάθηκε επίσης στην ιστορική μνήμη και την πολιτισμική ταυτότητα. Πρότεινε στενότερη σύνδεση της στρατιωτικής θητείας με τη γνωριμία των στρατευμένων με τις ακριτικές κοινωνίες, δικτύωση σχολείων και προσανατολισμό των μαθητικών επισκέψεων προς τις παραμεθόριες περιοχές.
Κλείνοντας, επέκρινε τη στάση της πολιτείας απέναντι στις αντιδράσεις των νησιωτών για τη διαχείριση του μεταναστευτικού, αναφερόμενη στα γεγονότα του 2020.
«Δεν νομίζω ότι με αυτό τον τρόπο χτίζεις συνοχή», ανέφερε. «Δεν νομίζω ότι με αυτό τον τρόπο δημιουργείς αίσθημα ασφάλειας και εμπιστοσύνης στους ακρίτες».
Μαρτζούκος: Το πρόβλημα είναι πολιτικό και επεκτατικό
Ο αντιναύαρχος ε.α. Βασίλειος Μαρτζούκος υπογράμμισε ότι πίσω από τη νομική συζήτηση βρίσκεται ένα πολιτικό και επεκτατικό ζήτημα.
Προειδοποίησε ότι «κάθε παραχώρηση και συμβιβασμός απομονώνει τα νησιά του Ανατολικού Αιγαίου», ενώ έθεσε ερωτήματα για το δημογραφικό και τις επενδύσεις σε περιοχές στρατηγικού ενδιαφέροντος.
Η παρέμβασή του ανέδειξε την ανάγκη συνολικής αντιμετώπισης των πιέσεων στα νησιά, συνδέοντας τη διπλωματική στάση με την άμυνα και την κοινωνική τους αντοχή.
Κατσούφρος: Η πρόταση για ΑΟΖ Ελλάδας–Κύπρου μέσω του Δικαστηρίου της ΕΕ
Στη διαδικτυακή παρέμβασή του, ο Θεόδωρος Κατσούφρος παρουσίασε την πρόταση προσφυγής Ελλάδας και Κύπρου στο Δικαστήριο της Ευρωπαϊκής Ένωσης, με επίκληση του άρθρου 273 της Συνθήκης για τη λειτουργία της ΕΕ και κοινό συνυποσχετικό, για την οριοθέτηση της μεταξύ τους ΑΟΖ.
Κατά την άποψή του, η διαδρομή αυτή προϋποθέτει πολιτική βούληση και εξέταση των σχετικών προϋποθέσεων, με εφαρμογή του διεθνούς δικαίου.
Ο Φενέκος εξέφρασε επιφυλάξεις για τις επικαλυπτόμενες διεκδικήσεις και το ζήτημα της επήρειας του Καστελλόριζου, τονίζοντας ότι μια τέτοια επιλογή χρειάζεται ισχυρή υποστήριξη.
Η συζήτηση ανέδειξε συγκεκριμένες επιλογές για την ελληνική πολιτική: καθημερινή προστασία στη θάλασσα, διεθνή τεκμηρίωση των ελληνικών θέσεων και παραγωγική, δημογραφική και κοινωνική ενίσχυση των ακριτικών νησιών.

Συμπτώματα Παρακμής…
Η Τουρκία διεκδικεί ξανά πρόσβαση στη δυτική αμυντική αγορά, ενώ η Ελλάδα καλείται να μετατρέψει τους εξοπλισμούς και τις συμμαχίες...

Επιπτώσεις συνεχών παρατάσεων επαναφοράς ελέγχου εσωτερικών συνόρων στη λειτουργία του Σένγκεν
Οι διαδοχικές παρατάσεις των γερμανικών συνοριακών ελέγχων δοκιμάζουν στην πράξη την ελεύθερη κυκλοφορία στον χώρο Σένγκεν. Με το Βερολίνο να...

Παρουσίαση του βιβλίου «Στέλιος Καζαντζίδης: Δεν με σβήνει κανένας» στη Βέροια την Παρασκευή 9 Οκτωβρίου
Η παρουσίαση θα πραγματοποιηθεί στην Αντωνιάδειο Στέγη Γραμμάτων και Τεχνών, στη Σκηνή «Οδυσσέας Γωνιάδης», με ελεύθερη είσοδο για το κοινό.
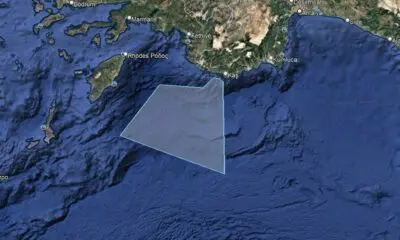

Ελληνική NAVTEX για αεροναυτική άσκηση στη θάλασσα του Καστελλόριζου
Αεροναυτική άσκηση χωρίς πυρά, νοτιοανατολικά της Ρόδου και στις θαλάσσιες προσβάσεις του συμπλέγματος του Καστελλόριζου

Η αναφορά του Γεραπετρίτη στην Κύπρο μπροστά στον Ρούμπιο! “Αναγκαία η λύση επανένωσης”
Ο κ. Γεραπετρίτης υπογράμμισε ιδιαίτερα τη σημασία της Κύπρου για την περιφερειακή ασφάλεια, τονίζοντας την ανάγκη επανένωσης της νήσου με...
-
 Αναλύσεις3 εβδομάδες πριν
Το τελεσίγραφο Καλίν την ώρα που η Τουρκία προετοιμάζεται για πόλεμο!
-
 Άμυνα3 μήνες πριν
Ρωσσικό ΜΜΕ: Ελληνικό «μπλόκο» στην απαίτηση για Patriot – Πώς γνωρίζει το Κίεβο απόρρητα στοιχεία για τους πυραύλους μας;
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ2 μήνες πριν
Πακιστανός με καναδική υπηκοότητα ο υπαίτιος της πυρκαγιάς στον Έβρο! Πιθανόν να μετέφερε μετανάστες
-

 GEOPOLITICO1 μήνα πριν
Το διέρρευσε ο Παπαχελάς! Έφεραν τον Καλίν στο Μαξίμου – Τί συζήτησε με τον Μητσοτάκη;
-
 Αναλύσεις1 μήνα πριν
Καραγκιούλ: «Αν Ελλάδα, Κύπρος και Ισραήλ επιτεθούν στην Τουρκία, ο χάρτης του Αιγαίου θα αλλάξει»
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ2 μήνες πριν
Ξέσπασμα της μητέρας της Μυρτούς για την υπόθεση Τζαβέντ Ασλάμ: «Δεν ξεχνώ ποτέ» – «Δήμαρχος των Πακιστανών ο Δούκας»
-
 GEOPOLITICO3 εβδομάδες πριν
Τί λέει Τούρκος δημοσιογράφος για Σάββα Καλεντερίδη; «Έκανε πολύ καλά τη δουλειά του για τη χώρα του – Δεν μπορούσε να τον στριμώξει η ΜİΤ»
-

 Αναλύσεις3 μήνες πριν
Εάν η Τουρκία απορρίψει τη συμφωνία αποχώρησης από την Κύπρο θα απομακρυνθεί δια της βίας