Άμυνα
A CIA Cyber False Flag


*FEDERICO PIERACCINI







GEOPOLITICO
Η Ινδία ανοίγει αμυντική αγορά στην Κεντρική Ασία: Τατζικιστάν και Τουρκμενιστάν επιλέγουν Akash
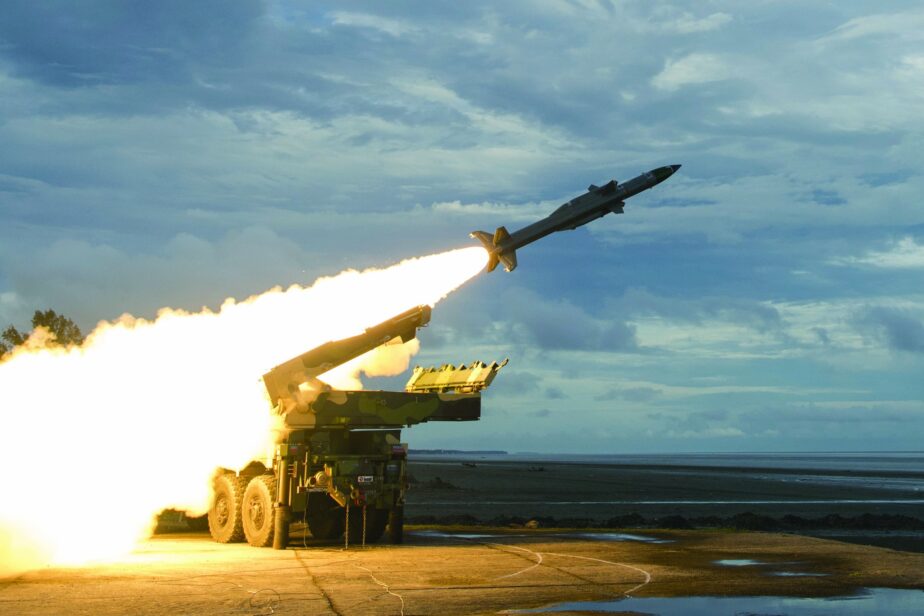
Νέους πελάτες στην Κεντρική Ασία αποκτά η ινδική αμυντική βιομηχανία, με το Τατζικιστάν και το Τουρκμενιστάν να προστίθενται στους αγοραστές του αντιαεροπορικού συστήματος Akash. Η εξέλιξη ενισχύει την εξαγωγική παρουσία του Νέου Δελχί σε μια περιοχή όπου κυριαρχεί ακόμη ο σοβιετικός και ρωσικός εξοπλισμός.
Την εξαγωγή των συστημάτων στις δύο χώρες επιβεβαίωσε ο γραμματέας Άμυνας της Ινδίας, Ρατζές Κουμάρ Σινγκ, σε δηλώσεις του στο πρακτορείο Asian News International στις αρχές Οκτωβρίου, σύμφωνα με δημοσίευμα της Catherine Putz στο The Diplomat, στις 13 Οκτωβρίου 2026.
Ο Ινδός αξιωματούχος παρουσίασε το εγχώριας σχεδίασης και παραγωγής κινητό αντιαεροπορικό σύστημα μέσου βεληνεκούς ως παράδειγμα της προόδου της αμυντικής βιομηχανίας της χώρας.
Όπως ανέφερε, πρώτη πελάτισσα ήταν η Αρμενία, η οποία απέκτησε πολλαπλές πυροβολαρχίες. Ακολούθησαν οι εξαγωγές προς το Τατζικιστάν και το Τουρκμενιστάν. Ο ίδιος πρόσθεσε ότι η παραγωγή έχει σταθεροποιηθεί, υπάρχουν επιπλέον παραγγελίες για τις ινδικές Ένοπλες Δυνάμεις και αναμένονται νέοι πελάτες από άλλες περιοχές του κόσμου.
Επιβεβαίωση από την Ινδία, χωρίς λεπτομέρειες για τις συμφωνίες
Οι δηλώσεις Σινγκ επιβεβαιώνουν προηγούμενο δημοσίευμα του ινδικού επιχειρηματικού περιοδικού BW Businessworld, τον Ιούλιο, το οποίο επικαλούνταν επίσημα στοιχεία και περιλάμβανε τις δύο χώρες στους εξαγωγικούς προορισμούς του Akash.
Σύμφωνα με το ANI, την προσθήκη τους στον κατάλογο των αγοραστών επιβεβαίωσαν τόσο ο Οργανισμός Αμυντικής Έρευνας και Ανάπτυξης της Ινδίας, DRDO, όσο και το ινδικό υπουργείο Άμυνας.
Ωστόσο, ούτε το Τατζικιστάν ούτε το Τουρκμενιστάν έχουν τοποθετηθεί δημοσίως, σύμφωνα με το δημοσίευμα. Δεν έχουν γνωστοποιηθεί ο αριθμός των συστημάτων, η αξία των συμφωνιών και τα χρονοδιαγράμματα παραδόσεων. Συνεπώς, η ινδική επιβεβαίωση δεν αρκεί για να προσδιοριστεί σε ποιο στάδιο βρίσκεται η παραλαβή και η επιχειρησιακή ένταξή τους.
Περισσότεροι προμηθευτές στην Κεντρική Ασία
Η επιλογή ινδικών συστημάτων εντάσσεται στη σταδιακή διαφοροποίηση των προμηθευτών των κρατών της Κεντρικής Ασίας. Παρότι μεγάλο μέρος του εξοπλισμού τους παραμένει σοβιετικής ή ρωσικής προέλευσης, στις ένοπλες δυνάμεις της περιοχής προστίθενται κινεζικά, τουρκικά, ινδικά και δυτικά μέσα.
Το The Diplomat, επικαλούμενο σχετικό ρεπορτάζ του RFE/RL, αναφέρει ότι το Τουρκμενιστάν παρουσίασε στην παρέλαση της ανεξαρτησίας του, στις 27 Σεπτεμβρίου, το κινεζικό σύστημα αεράμυνας FK-2000. Παρουσιάστηκαν επίσης βραζιλιάνικα αεροσκάφη A-29 Super Tucano και ιταλικά εκπαιδευτικά Leonardo M-346.
Το Τατζικιστάν έχει εμφανίσει κινεζικά συστήματα αεράμυνας HQ-17AE και τεθωρακισμένα οχήματα κινεζικής κατασκευής, ενώ το Κιργιστάν έχει αποκτήσει τα τελευταία χρόνια διάφορους τύπους τουρκικών στρατιωτικών drones.
Η εικόνα δείχνει ότι οι κυβερνήσεις της περιοχής αναζητούν περισσότερες επιλογές για την κάλυψη των αμυντικών αναγκών τους. Αυτό δεν σημαίνει άμεση ανατροπή της θέσης της Ρωσίας, αλλά διεύρυνση των διαθέσιμων συνεργασιών.
Το προηγούμενο της Αρμενίας
Η Αρμενία αποτελεί το προηγούμενο εξαγωγικό παράδειγμα για το Akash. Σύμφωνα με το δημοσίευμα, η πρώτη πυροβολαρχία παραδόθηκε τον Νοέμβριο του 2024 και περιλάμβανε τέσσερις εκτοξευτές και ένα ραντάρ Rajendra. Δεύτερη παράδοση φέρεται να πραγματοποιήθηκε τον Ιούλιο του 2025.
Τα στοιχεία αυτά προσφέρουν μια εικόνα της εξαγωγικής πορείας του συστήματος, χωρίς να επιτρέπουν συμπεράσματα για το μέγεθος ή τη σύνθεση των παραγγελιών του Τατζικιστάν και του Τουρκμενιστάν.
Η παλαιότερη σχέση με το Τατζικιστάν
Η αμυντική παρουσία της Ινδίας στο Τατζικιστάν έχει βαθύτερες ρίζες. Το The Diplomat επικαλείται έκθεση της Oxus Society, σύμφωνα με την οποία η συνεργασία αναπτύχθηκε από τη δεκαετία του 1990 και τις αρχές του 2000, με σημαντικό σταθμό την ανακαίνιση της αεροπορικής βάσης Αϊνί.
Τα σχέδια για εγκατάσταση ινδικών στρατιωτικών μέσων στη βάση δεν προχώρησαν, καθώς η Ντουσάνμπε στράφηκε στη Μόσχα και συμφώνησε να επιτρέψει τη χρήση της από ρωσικές δυνάμεις. Η Ινδία είχε επίσης πρόσβαση στην αεροπορική βάση Φαρχόρ, κοντά στα σύνορα με το Αφγανιστάν, χωρίς μόνιμη παρουσία.
Κατά το δημοσίευμα, πριν από τις συμφωνίες για το Akash δεν είχαν καταγραφεί ινδικές πωλήσεις αμυντικού εξοπλισμού στις δύο χώρες.
Η νέα εξαγωγική εξέλιξη προσφέρει στο Νέο Δελχί ένα επιπλέον έρεισμα στην Κεντρική Ασία. Για τους αγοραστές, όμως, η διεύρυνση των προμηθευτών συνοδεύεται από την πρόκληση της διαλειτουργικότητας: διαφορετικά συστήματα πρέπει να μπορούν να συνεργάζονται αποτελεσματικά μέσα στην ίδια αμυντική δομή.
GEOPOLITICO
Δένδιας–Πιστόριους στην Κρήτη: Αμυντική συνεργασία και SPARTAN ARROW στο επίκεντρο
Το ενδιαφέρον στρέφεται πλέον στις δηλώσεις των δύο υπουργών και στο κατά πόσο θα προκύψουν συγκεκριμένα επόμενα βήματα.
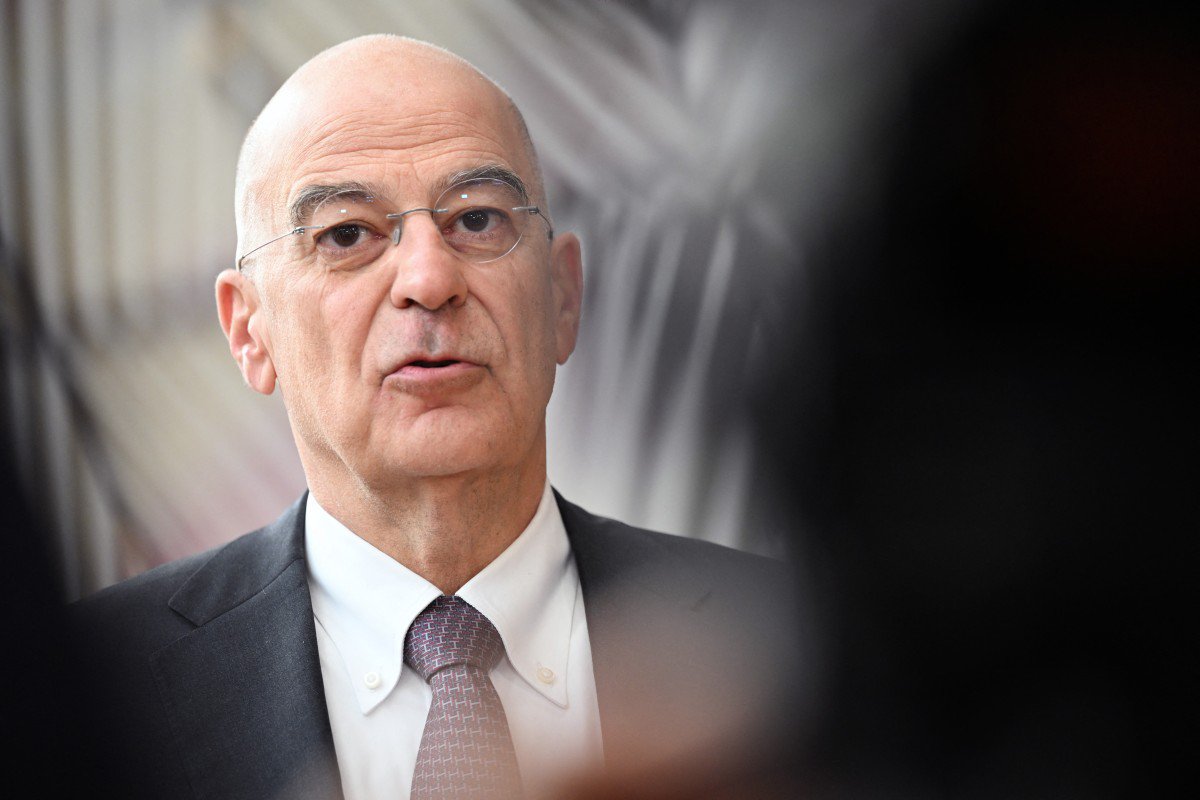
Συνάντηση με τον Γερμανό υπουργό Άμυνας Μπόρις Πιστόριους πραγματοποιεί σήμερα, Τετάρτη 14 Οκτωβρίου, στο Πεδίο Βολής Κρήτης ο Νίκος Δένδιας, με αντικείμενο την ευρωπαϊκή ασφάλεια και τη διμερή αμυντική συνεργασία.
Σύμφωνα με την προαναγγελία του ΥΠΕΘΑ, οι συνομιλίες θα επικεντρωθούν στις προκλήσεις άμυνας και ασφάλειας που αντιμετωπίζει η Ευρώπη, στη συνεργασία Ελλάδας–Γερμανίας στους τομείς της αμυντικής βιομηχανίας και της τεχνολογίας και στην ανάπτυξη ευρωπαϊκών αμυντικών δυνατοτήτων.
Η συνάντηση θα συνδυαστεί με παρακολούθηση βολών στο πλαίσιο της άσκησης αεράμυνας «SPARTAN ARROW – 26».
Οι δύο υπουργοί αναμένεται να παρακολουθήσουν βολές των συστημάτων PATRIOT και LEFLASYS-OZELOT, καθώς και βολή πιστοποίησης του νέου συστήματος IRIS-T SLM. Η άσκηση διοργανώνεται κάθε χρόνο από τις γερμανικές Ένοπλες Δυνάμεις στο NATO Missile Firing Installation, το Πεδίο Βολής Κρήτης.
Οι κοινές δηλώσεις στον Τύπο έχουν προγραμματιστεί περίπου στις 14:40.
Η ατζέντα συνδέει τη συζήτηση για την ευρωπαϊκή άμυνα με την πρακτική συνεργασία στη βιομηχανία, στην τεχνολογία και στην εκπαίδευση. Το ενδιαφέρον στρέφεται πλέον στις δηλώσεις των δύο υπουργών και στο κατά πόσο θα προκύψουν συγκεκριμένα επόμενα βήματα.
GEOPOLITICO
«Πυρπολητής»: Ελληνική σχεδίαση και ναυτική κρούση χωρίς πλήρωμα – Το επόμενο βήμα για τον Στόλο
Το Πολεμικό Ναυτικό παρουσίασε στον Σκαραμαγκά το δικό του μη επανδρωμένο σκάφος επιφανείας. Επιτήρηση, αναγνώριση και προσβολή πλεόντων στόχων στις αποστολές του, με στόχο την παραγωγή σε μεγάλους αριθμούς.
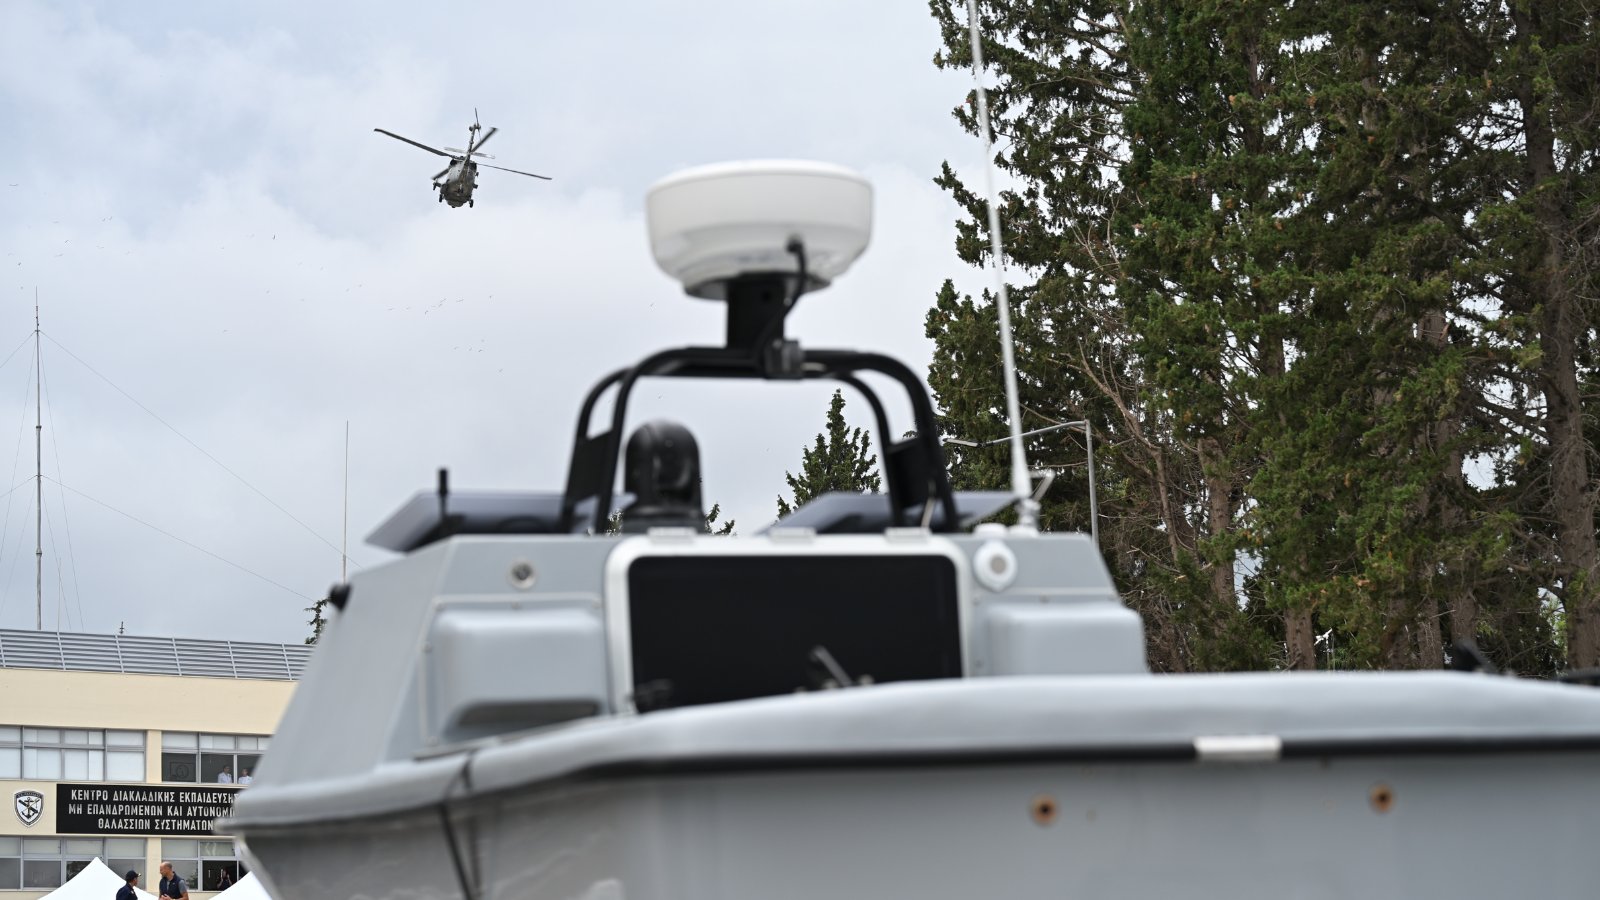
Ένα νέο εργαλείο για τη θαλάσσια επιτήρηση και τις επιχειρήσεις κρούσης παρουσίασε το Πολεμικό Ναυτικό, εντάσσοντας την εγχώρια ανάπτυξη μη επανδρωμένων συστημάτων στον σχεδιασμό ενίσχυσης του Στόλου.
Ο «Πυρπολητής», μη επανδρωμένο σκάφος επιφανείας που σχεδιάστηκε, αναπτύχθηκε και κατασκευάστηκε εξ ολοκλήρου από το Πολεμικό Ναυτικό, αποκαλύφθηκε την Τρίτη 13 Οκτωβρίου στο Ναυτικό Οχυρό Σκαραμαγκά. Η παρουσίαση έγινε κατά τα εγκαίνια του Κέντρου Διακλαδικής Εκπαίδευσης Μη Επανδρωμένων και Αυτόνομων Θαλάσσιων Συστημάτων, παρουσία του υπουργού Εθνικής Άμυνας Νίκου Δένδια.
Η σημασία του προγράμματος βρίσκεται τόσο στις αποστολές που μπορεί να αναλάβει όσο και στην ελληνική προέλευση της σχεδίασης και της κατασκευής του. Ο στόχος παραγωγής σε μεγάλους αριθμούς δίνει στο εγχείρημα προοπτική ευρύτερης αξιοποίησης από τον Στόλο, υπό την προϋπόθεση της επιτυχούς ολοκλήρωσης των δοκιμών.
Επιτήρηση και δυνατότητα προσβολής στόχων
Το σκάφος έχει μήκος πέντε μέτρων και μέγιστη ταχύτητα άνω των 40 κόμβων. Η αυτονομία του χαρακτηρίζεται υψηλή, χωρίς να έχουν ανακοινωθεί συγκεκριμένες τιμές επιχειρησιακής εμβέλειας ή διάρκειας αποστολής.
Διαθέτει ηλεκτροοπτικό σύστημα, ραντάρ επιφανείας, συστήματα επικοινωνιών και αισθητήρες για την πλοήγηση και την επιχειρησιακή χρησιμοποίησή του.
Σύμφωνα με τα στοιχεία της παρουσίασης, έχει σχεδιαστεί για τρεις βασικές κατηγορίες αποστολών: συλλογή πληροφοριών, επιτήρηση και αναγνώριση· επιχειρήσεις εναντίον στόχων επιφανείας· και επιθέσεις μονής κατεύθυνσης με μεταφορά εκρηκτικού φορτίου.
Στην τελευταία περίπτωση, το ίδιο το μη επανδρωμένο σκάφος αποτελεί το μέσο προσβολής. Προβλέπονται επίσης δυνατότητες περαιτέρω αναβάθμισης και διεύρυνσης των αποστολών του.
Οι ενσωματωμένες δυνατότητες αυτόνομης λειτουργίας βρίσκονται στο τελικό στάδιο δοκιμών. Η διάκριση έχει σημασία: η απουσία πληρώματος από το σκάφος και η αυτόνομη εκτέλεση λειτουργιών αποτελούν διαφορετικά χαρακτηριστικά, τα οποία πρέπει να αξιολογούνται χωριστά.
Η επιχειρησιακή κατεύθυνση που περιέγραψε ο Δένδιας
Ο υπουργός Εθνικής Άμυνας ανέφερε ότι ο «Πυρπολητής» μπορεί «να συλλέγει πληροφορίες, να επιτηρεί, να αναγνωρίζει, να λειτουργεί —όπως το όνομά του λέει— σαν σκάφος δυνατοτήτων επίθεσης εναντίον πλεόντων στόχων».
Παράλληλα, επισήμανε τη δυνατότητα μεταφοράς μέρους των αποστολών επιτήρησης και περιπολίας σε μη επανδρωμένα και αυτόνομα μέσα, με αντίστοιχη μείωση των ημερών παραμονής του προσωπικού στη θάλασσα.
Αυτή η κατεύθυνση αναδεικνύει τον συμπληρωματικό ρόλο των νέων συστημάτων στον Στόλο. Η αξιοποίησή τους μπορεί να διευρύνει τις επιλογές επιτήρησης και κρούσης και να επιτρέψει διαφορετική κατανομή των αποστολών μεταξύ επανδρωμένων και μη επανδρωμένων μέσων.
Από τα πυρπολικά στην ελληνική τεχνογνωσία
Η επιλογή του ονόματος συνδέει το πρόγραμμα με την παράδοση των πυρπολικών της Επανάστασης του 1821: τη χρήση μικρότερων σκαφών για την προσβολή ισχυρότερων εχθρικών μονάδων.
Στον σύγχρονο «Πυρπολητή», η ιστορική αναφορά συνοδεύεται από συστήματα αισθητήρων, επικοινωνιών και πλοήγησης, με το πλήρωμα να απουσιάζει από το μέσο που εκτελεί την αποστολή.
Το ουσιαστικό ζητούμενο είναι η διατήρηση και η εξέλιξη αυτής της τεχνογνωσίας. Η εγχώρια ανάπτυξη αποκτά επιχειρησιακή αξία όταν συνοδεύεται από αξιόπιστη παραγωγή, υποστήριξη και δυνατότητα αναβαθμίσεων σε βάθος χρόνου.
Εκπαίδευση σε ευρύ φάσμα θαλάσσιων συστημάτων
Το νέο Κέντρο Διακλαδικής Εκπαίδευσης προορίζεται για την εκπαίδευση και την εξοικείωση του προσωπικού με μη επανδρωμένα και αυτόνομα θαλάσσια μέσα.
Στην παρουσίαση περιλαμβάνονταν συστήματα επιφανείας για επιτήρηση, συλλογή πληροφοριών, υδρογραφικές έρευνες και αποστολές έρευνας και διάσωσης, καθώς και υποβρύχια μέσα για εντοπισμό και εξουδετέρωση ναρκών.
Μεταξύ αυτών ήταν τα FLEXUS, NIRIIS, BLUE BOAT, ΜΕΣΕ και ΚΑΝΑΡΗΣ «1» και «2», καθώς και τα υποβρύχια PLUTO PLUS και PLUTINO MIKI. Η ποικιλία των μέσων δείχνει ότι η εκπαίδευση καλύπτει περισσότερες αποστολές από την αποκλειστική χρήση σκαφών κρούσης.
Στα εγκαίνια της Διακλαδικής Σχολής Μη Επανδρωμένων, αλλά και των Αυτονόμων Συστημάτων Θάλασσας. Ένα περαιτέρω βήμα, που δημιουργεί τεράστιες δυνατότητες για το Πολεμικό Ναυτικό μας στο Αρχιπέλαγος, με τα Αυτόνομα Συστήματα τα οποία μπορούν να προσφέρουν απεριόριστες δυνατότητες στην επιτήρηση και αναγνώριση, στην προστασία των λιμένων, στον ναρκοπόλεμο και στην ασφάλεια των υποδομών.
Αυτό το νέο Πολεμικό Ναυτικό με τις σύγχρονες πλατφόρμες, θα μπορεί να προστατεύει όχι μόνο την κυριαρχία και τα κυριαρχικά δικαιώματα, αλλά και τα ενεργειακά και επικοινωνιακά δίκτυα στον βυθό, τα οποία είναι επίσης απαραίτητα για την ασφάλεια της Πατρίδας.
(από τον χαιρετισμό μου στην τελετή των εγκαινίων του Κέντρου Διακλαδικής Εκπαίδευσης Μη Επανδρωμένων και Αυτόνομων Θαλάσσιων Συστημάτων στο Κέντρο Εκπαίδευσης ΠΑΛΑΣΚΑΣ του ΠΝ)
#HellenicNavy
— Nikos Dendias (@NikosDendias) October 13, 2026
Το αίτημα για τα Corsair
Ξεχωριστή θέση είχε το Corsair της Saronic, μη επανδρωμένο και αυτόνομο σκάφος επιφανείας μήκους επτά μέτρων, με ταχύτητα άνω των 35 κόμβων.
Σύμφωνα με την ενημέρωση της παρουσίασης, διαθέτει δυνατότητα συνεργατικής αυτόνομης δράσης σε σμήνη και μπορεί να αναλαμβάνει αποστολές επιτήρησης, επιχειρήσεων κατά στόχων επιφανείας, επίθεσης μονής κατεύθυνσης και έρευνας και διάσωσης.
Το Πολεμικό Ναυτικό έχει πραγματοποιήσει δοκιμές και αξιολόγηση του συστήματος και έχει αποστείλει σχετικό Letter of Request για προμήθεια σκαφών μέσω του μηχανισμού Foreign Military Sales των ΗΠΑ. Η αποστολή του αιτήματος αποτελεί βήμα στη διαδικασία προμήθειας και δεν ισοδυναμεί με ολοκληρωμένη αγορά ή παράδοση.
Το κρίσιμο βήμα είναι η παραγωγή
Η παρουσίαση του «Πυρπολητή» αποτελεί αφετηρία για την αξιολόγηση ενός ελληνικού μη επανδρωμένου μέσου με πολλαπλές αποστολές. Η ολοκλήρωση των δοκιμών, η οργάνωση της παραγωγής και η ένταξή του στις διαδικασίες του Στόλου θα καθορίσουν το πραγματικό επιχειρησιακό του αποτύπωμα.
Μέχρι στιγμής δεν έχουν δημοσιοποιηθεί συγκεκριμένα στοιχεία για την εμβέλεια, το εκρηκτικό φορτίο, το κόστος ανά μονάδα ή το χρονοδιάγραμμα μαζικής παραγωγής. Τα διαθέσιμα δεδομένα τεκμηριώνουν τις κατευθύνσεις του προγράμματος· η συνολική αποτίμησή του θα απαιτήσει τα αποτελέσματα των δοκιμών και τις αποφάσεις για την παραγωγή.

Πόλεμος συμφερόντων για το LNG – Το τουρκικό σχέδιο και η ελληνική απάντηση
Στο Direct News, ο Ανδρέας Μουντζουρούλιας παρουσιάζει τις πληροφορίες του για τον GSI, αναλύει τα τουρκικά δημοσιεύματα για την Γκίλφοϊλ...

Arolsen Archives: Το αρχείο που αναζητά τα ίχνη εκατομμυρίων θυμάτων του ναζισμού
Στη γερμανική πόλη Μπαντ Άρολσεν φυλάσσεται μία από τις σημαντικότερες συλλογές τεκμηρίων για τα θύματα των ναζιστικών διώξεων. Περισσότερα από...

Πού βρίσκεται η Ελλάδα στον σχεδιασμό του IMEC;
Η επίκληση της ελληνικής κληρονομιάς, η κριτική για τις αμερικανικές τοποθετήσεις στα ελληνοτουρκικά και η ανάγκη μιας εθνικής στρατηγικής που...
Νέα τουρκική πρόκληση νότια του Καστελλόριζου! NAVTEX της Άγκυρας στην περιοχή που θα περάσει το γαλλικό ερευνητικό για το καλώδιο Ελλάδας–Κύπρου
Η Άγκυρα εξέδωσε NAVTEX για περιοχή νότια του Καστελλόριζου, όπου έχει προγραμματιστεί η πολυεθνική άσκηση «EUNOMIA», αμφισβητώντας τη δικαιοδοσία του...

EurAsia Review: Ποιοι προστατεύουν τα κυκλώματα λαθρεμπορίου στα σύνορα Ιράν, Πακιστάν και Αφγανιστάν – Ο σκοτεινός ρόλος παραγόντων ασφαλείας
Ένα εκτεταμένο σύστημα παράνομου εμπορίου, διαφθοράς και πολιτικής προστασίας περιγράφει σε ανάλυσή του το EurAsia Review. Από τα καύσιμα και...
-
 Αναλύσεις4 εβδομάδες πριν
Το τελεσίγραφο Καλίν την ώρα που η Τουρκία προετοιμάζεται για πόλεμο!
-
 Άμυνα3 μήνες πριν
Ρωσσικό ΜΜΕ: Ελληνικό «μπλόκο» στην απαίτηση για Patriot – Πώς γνωρίζει το Κίεβο απόρρητα στοιχεία για τους πυραύλους μας;
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ3 μήνες πριν
Πακιστανός με καναδική υπηκοότητα ο υπαίτιος της πυρκαγιάς στον Έβρο! Πιθανόν να μετέφερε μετανάστες
-

 GEOPOLITICO1 μήνα πριν
Το διέρρευσε ο Παπαχελάς! Έφεραν τον Καλίν στο Μαξίμου – Τί συζήτησε με τον Μητσοτάκη;
-
 Αναλύσεις2 μήνες πριν
Καραγκιούλ: «Αν Ελλάδα, Κύπρος και Ισραήλ επιτεθούν στην Τουρκία, ο χάρτης του Αιγαίου θα αλλάξει»
-

 ΑΝΑΡΤΗΣΕΙΣ ΜΕ ΣΗΜΑΣΙΑ2 μήνες πριν
Ξέσπασμα της μητέρας της Μυρτούς για την υπόθεση Τζαβέντ Ασλάμ: «Δεν ξεχνώ ποτέ» – «Δήμαρχος των Πακιστανών ο Δούκας»
-
 GEOPOLITICO4 εβδομάδες πριν
Τί λέει Τούρκος δημοσιογράφος για Σάββα Καλεντερίδη; «Έκανε πολύ καλά τη δουλειά του για τη χώρα του – Δεν μπορούσε να τον στριμώξει η ΜİΤ»
-

 Αναλύσεις3 μήνες πριν
Εάν η Τουρκία απορρίψει τη συμφωνία αποχώρησης από την Κύπρο θα απομακρυνθεί δια της βίας